Head Fake: 破壊的なランサムウェア攻撃への取り組み news

Head Fake: 破壊的なランサムウェア攻撃への取り組み

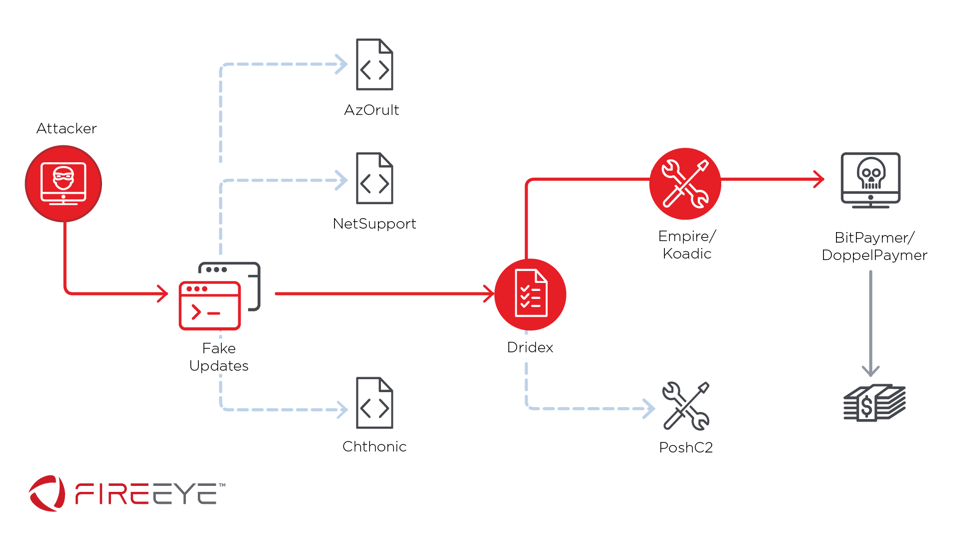
過去数か月間、FireEye は、金銭目的の脅威アクターが、被害者の環境全体にランサムウェアを大量に展開することで、ビジネス プロセスを混乱させることに焦点を当てた戦術を採用していることを観察してきました。通常のビジネス プロセスが組織の成...

マイクロソフトは、2021 年 Gartner® Magic Quadrant™ の統合エンドポイント管理ツールのリーダーに選出されました news

マイクロソフトは、2021 年 Gartner® Magic Quadrant™ の統合エンドポイント管理ツールのリーダーに選出されました

柔軟性がかつてないほど重要になっている今日の変化するビジネスの世界において、Gartner が Microsoftをユニファイド エンドポイント管理 (UEM) ツールのマジック クアドラントのリーダーとして再び認定したことを光栄に思います...
盗まれたデータがオンラインで流出した後、イランの原子力機関がハッキングを確認 news

盗まれたデータがオンラインで流出した後、イランの原子力機関がハッキングを確認

イラン原子力機関 (AEOI) は、「Black Reward」ハッキング グループが盗んだデータをオンラインで公開した後、子会社の電子メール サーバーの 1 つがハッキングされたことを確認しました。 AEOI は、特定の外国 (名前は明か...
Mahalo FIN7: 犯罪者の新しいツールとテクニックへの対応 news

Mahalo FIN7: 犯罪者の新しいツールとテクニックへの対応

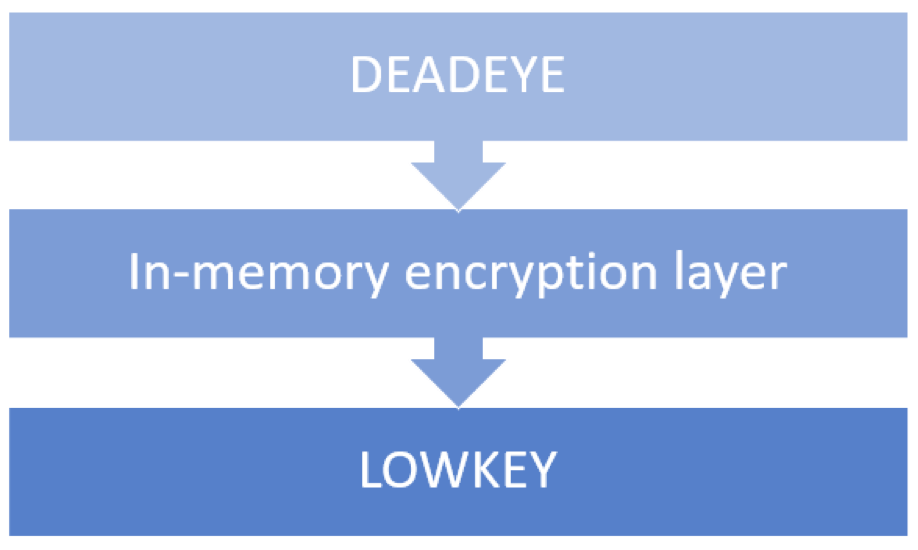
最近のいくつかのインシデント対応業務において、FireEye Mandiant の調査担当者は、FIN7 のマルウェア アーセナルにある新しいツールを発見し、グローバルな犯罪者が新しい回避技術を試みているのに歩調を合わせました。このブログで...
Valimail Authenticate と Microsoft Office 365 で DMARC を無料で可視化 news

Valimail Authenticate と Microsoft Office 365 で DMARC を無料で可視化

このブログ投稿は、Microsoft Intelligent Security Association のゲスト ブログ シリーズの一部です。 MISAの詳細をご覧ください。 フィッシングや電子メールのなりすましは、ブランドの信頼を損なうだ...
エンドポイントに隠れる: シェルコードによる検出の回避 news

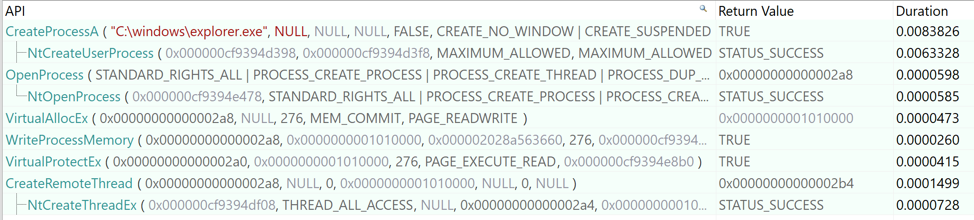
エンドポイントに隠れる: シェルコードによる検出の回避

真のレッドチーム評価には、検出を回避するという二次的な目的が必要です。成功したレッドチーム評価の栄光の一部は、システム上の何にも、または誰にも検出されないことです。最新のエンドポイント検出および対応 (EDR) 製品が長年にわたって成熟して...
SolarWinds Serv-U SSH の脆弱性の詳細 news

SolarWinds Serv-U SSH の脆弱性の詳細

数週間前、Microsoft は、限定的な標的型攻撃で SolarWinds Serv-U FTP ソフトウェアを攻撃するために使用されているゼロデイ リモート コード実行エクスプロイトを検出しました。 Microsoft Threat I...
控えめに言って、欠落しているボリュームのシリアル ID を探しています news

控えめに言って、欠落しているボリュームのシリアル ID を探しています

2019 年 8 月、FireEye は最新の段階的脅威グループである APT41 に関する「 Double Dragon 」レポートをリリースしました。 APT41 は、中国に関連する二重のスパイ活動と金融に焦点を当てたグループであり、ゲ...
ランサムウェアを防止して回復するための 3 つのステップ news

ランサムウェアを防止して回復するための 3 つのステップ

2021 年 7 月 14 日、国立標準技術研究所2 (NIST) の国立サイバーセキュリティ センター オブ エクセレンス1 (NCCoE) は仮想ワークショップ3を主催し、ランサムウェアを防止および回復するための実際的なアプローチについ...
悪魔的なデバッグの詳細に関する決定的な一式文書 – パート 2: データ駆動型推論への教訓的なディープダイブ news

悪魔的なデバッグの詳細に関する決定的な一式文書 – パート 2: データ駆動型推論への教訓的なディープダイブ

このブログ シリーズのパート 1 で、Steve Miller は、PDB パスとは何か、それらがマルウェアでどのように表示されるか、それらを使用して悪意のあるファイルを検出する方法、およびグループとアクターを関連付けるためにそれらを使用す...