

FBIは、「Flax Typhoon」として知られる中国の国家支援ハッカー集団が、世界中の重要インフラやその他の組織への攻撃に使用されたハッキングツール「MicroScan」と「FishHub」を運用するために利用していた7つのドメインを押収した。
今回の差し押さえの対象となったのは、中国を拠点とするIntegrity Technology Group(Integrity Tech)が運営しているとされる2つのハッキングプラットフォームを支えるインフラであり、米国当局によれば、同社は中国政府と契約を結んでいるという。
米国司法省によると、これらのツールは、米国やその他の国々の重要インフラネットワークの脆弱性をスキャンし、侵入するために使用されていた。
「インテグリティ・テクノロジー・グループは、中国と関連する脅威アクターに対し、広範囲にわたる脆弱性スキャンを実施し、場合によっては米国および海外の重要インフラを標的とした侵入を行うために使用される能力を提供していた」と、FBIサイバー部門のブレット・レザーマン副部長は述べた。
レザーマン氏は、中国政府がサイバー作戦の範囲を拡大するために請負業者やその他の企業に依存しており、こうした組織の活動を妨害することで、中国と関連するハッカーが米国のネットワークを標的にすることが難しくなると述べた。
MicroScanは、Integrity Tech社が開発した脆弱性スキャンプラットフォームであり、標的となったネットワークのセキュリティ上の弱点を特定するために使用される。
FBIの押収宣誓供述書によると、このプラットフォームは、Miraiマルウェアに感染したインターネット接続デバイスからなるボットネットと併用され、潜在的な標的のスキャンに利用されていた。
これらの標的には、サウスカロライナ州の電力会社、日本とポーランドの空港、台湾の天然ガス・電力会社、および大学などが含まれる。
また、宣誓供述書では、このスキャン活動が実際の侵入につながったことも確認されている。具体的には、2022年8月と2023年3月にMicroScanを用いてネットワークがスキャンされ、その後侵入された台湾の2つの大学などが挙げられている。
FBIは、これらのハッキングツールが重要インフラへの侵入に使用されたことを確認したものの、具体的に名指しされた電力会社、空港、エネルギー供給事業者が実際に侵入されたかどうかについては明らかにしなかった。
FBIは、Integrity TechがMicroScanプラットフォームへのアクセスに使用していた「c0cc.cc」ドメインを押収した。法執行機関によると、このドメインは2026年9月時点で稼働中だったことが確認されている。
2つ目のプラットフォーム「FishHub」は、スピアフィッシング攻撃を実行し、すでに侵害されたネットワークに追加のマルウェアを配信するために使用されていた。
このマルウェアにより、攻撃者は被害者のネットワークへの不正なリモートアクセス権を取得し、特定のファイルを検索して、Integrity Techが管理するサーバーへデータを流出させることが可能となった。
FBIの差し押さえ宣誓供述書によると、捜査当局は「FishHub」データ窃取ツールに関連するサーバー上で、台湾の6つの大学を含む20以上の組織に属するデータやファイルを発見した。
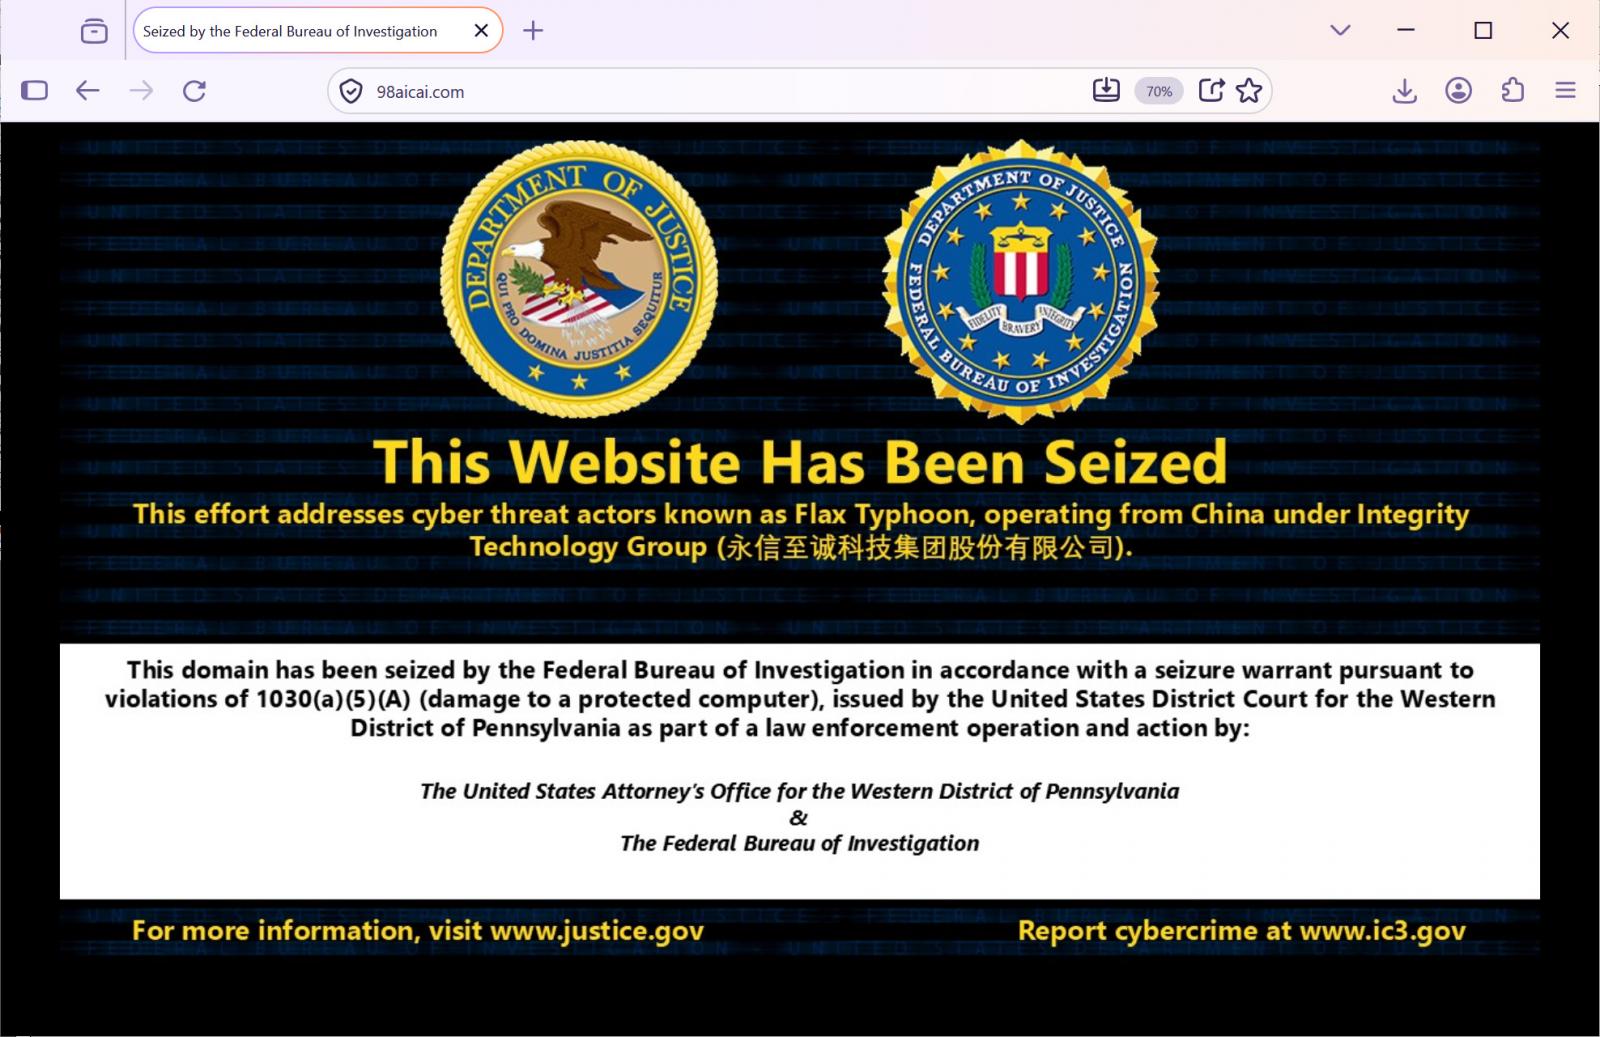
法執行機関は、マルウェアの配布に使用されていた 5 つのドメイン、98aicai.com、98aicode.com、outlook3650.com、youtubecard.com、およびlinkedinns.net を差し押さえた。
7つ目の差し押さえられたドメインである98aiblog.comは、被害者のネットワークへのリモートアクセスを維持するために、侵害されたシステムにインストールされたSoftEther VPNソフトウェアに関連していた。
押収されたドメインには現在、FBIによる差し押さえ通知が表示されており、そこにはハッキンググループ「Flax Typhoon」および「Integrity Technology Group」の名前が明記されている。
出典:
ドメインの差し押さえと並行して、FBI、CISA、NSA、および国際的なパートナー機関は、中国政府と関連するハッカーがIntegrity Techのツールやインフラをどのように利用して組織を侵害し、機密情報を盗み出したかを説明する共同サイバーセキュリティ勧告を発表しました。
この勧告によると、攻撃者は米国政府機関、重要製造業、医療、情報技術、法執行機関、教育機関、宗教団体に加え、東南アジア、アフリカ、北米の組織を標的にしていた。
この活動は、「Flax Typhoon」、「Ethereal Panda」、「Red Juliett」として追跡されている作戦と重なる部分があるが、各機関は、すべての活動が必ずしもIntegrity Techに関連しているわけではないとしている。
この勧告によると、MicroScanはPythonベースの脆弱性スキャナーであり、ウェブサイトやサービスのセキュリティ上の欠陥を特定するために使用される1,300以上のペネトレーションテスト用スクリプトが含まれている。
これらのスクリプトは、Oracle WebLogic、Apache Struts、WordPress、Jenkins、その他のアプリケーションなど、広く使用されているソフトウェアを標的としていた。
また、調査チームは、ハッカーによって頻繁に標的とされていた 8 つの脆弱性を特定した。
- CVE-2015-3306:ProFTPDの不正なファイル読み取り脆弱性。
- CVE-2015-5477:ISC BINDのサービス拒否(DoS)脆弱性。
- CVE-2016-3081:Apache Strutsの遠隔コード実行の脆弱性。
- CVE-2021-3199:ONLYOFFICE DocumentServerの権限なしファイル書き込み脆弱性。
- CVE-2023-22894:Strapiの情報漏洩の脆弱性。
- CVE-2014-6278: GNU Bash (Shellshock) のリモートコード実行の脆弱性。
- CVE-2019-11510: Pulse Secure VPN の任意のファイル読み取りの脆弱性。
- CVE-2021-22205:GitLab のリモートコード実行の脆弱性。
また、攻撃者はオープンソースのツール「EBurst」を使用して Microsoft Exchange サーバーに対してパスワードスプレー攻撃を行い、その他のツールを使って電子メールを盗み出し、Active Directory の認証情報を収集し、データを持ち出しました。
FBIはさらに、侵害されたアカウントに直接アクセスすることなく、第三者が盗まれた電子メールを閲覧できるカスタムWebアプリケーションも発見しました。
この共同アドバイザリには、IP アドレス、ドメイン、マルウェアのハッシュ、攻撃者が使用したツールの詳細など、侵害の兆候(IoC)が含まれており、組織が潜在的な侵入を特定するのに役立ちます。
当局は、組織に対し、これらの侵害の兆候を確認し、脆弱なシステムにパッチを適用し、不必要な公開サービスを無効化し、多要素認証を徹底して攻撃から身を守るよう強く求めている。
米国の法執行機関がIntegrity Techのハッキングインフラを阻止したのは、今回が初めてではない。
2024年9月、米国司法省は、世界中で20万台以上の乗っ取られた消費者向けデバイスで構成される、Integrity Techが運営する「Mirai」ボットネットを無力化した。
また、英国政府も2025年にIntegrity Techに対して制裁措置を講じ、欧州連合(EU)も2026年、欧州およびその同盟国を標的としたサイバー攻撃への関与を理由に同社に制裁を科した。
出典:https://www.bleepingcomputer.com/news/security/fbi-disrupts-chinese-hacking-tools-used-to-breach-critical-infrastructure/


Comments