

SonicWallは、SMA1000シリーズのアプライアンスに存在する、最大深刻度のサーバーサイドリクエストフォージェリー(SSRF)の脆弱性に対処するためのホットフィックスをリリースしました。
CVE-2026-102255として追跡されているこの脆弱性は、SMA1000 6210、 7210、および8200vモデルの「Appliance WorkPlace」インターフェースで発見されましたが、SMA 100シリーズ製品ラインや、SonicWallファイアウォール上で動作するSSL-VPNには影響しません。
この脆弱性は、意図しない 代替アクセスパスの弱点に起因しており 、権限を持たないリモートの攻撃者が、比較的単純な攻撃で悪用することが可能です。
「この経路を悪用することで、認証されていないリモートの攻撃者は、この脆弱性を突いて、アプライアンスに自身に代わってリクエストを発行させ、内部機能にアクセスし、不正な操作を実行させる可能性がある」とSonicWallは説明した。
同社は、これらの脆弱性が現在積極的に悪用されているとは確認していないものの、仮想または物理アプライアンスを標的とした潜在的な攻撃を防ぐため、火曜日にリリースされたホットフィックスの適用を顧客に強く推奨しています。
「SonicWallは、SMA1000シリーズアプライアンスのユーザーに対し、これらの脆弱性に対処するために、前述の修正済みリリースバージョンへのアップグレードを強く推奨します」と同社は付け加えた。「現時点では、このリリースで対処された脆弱性のいずれかが実環境で悪用されているという証拠はありません。」
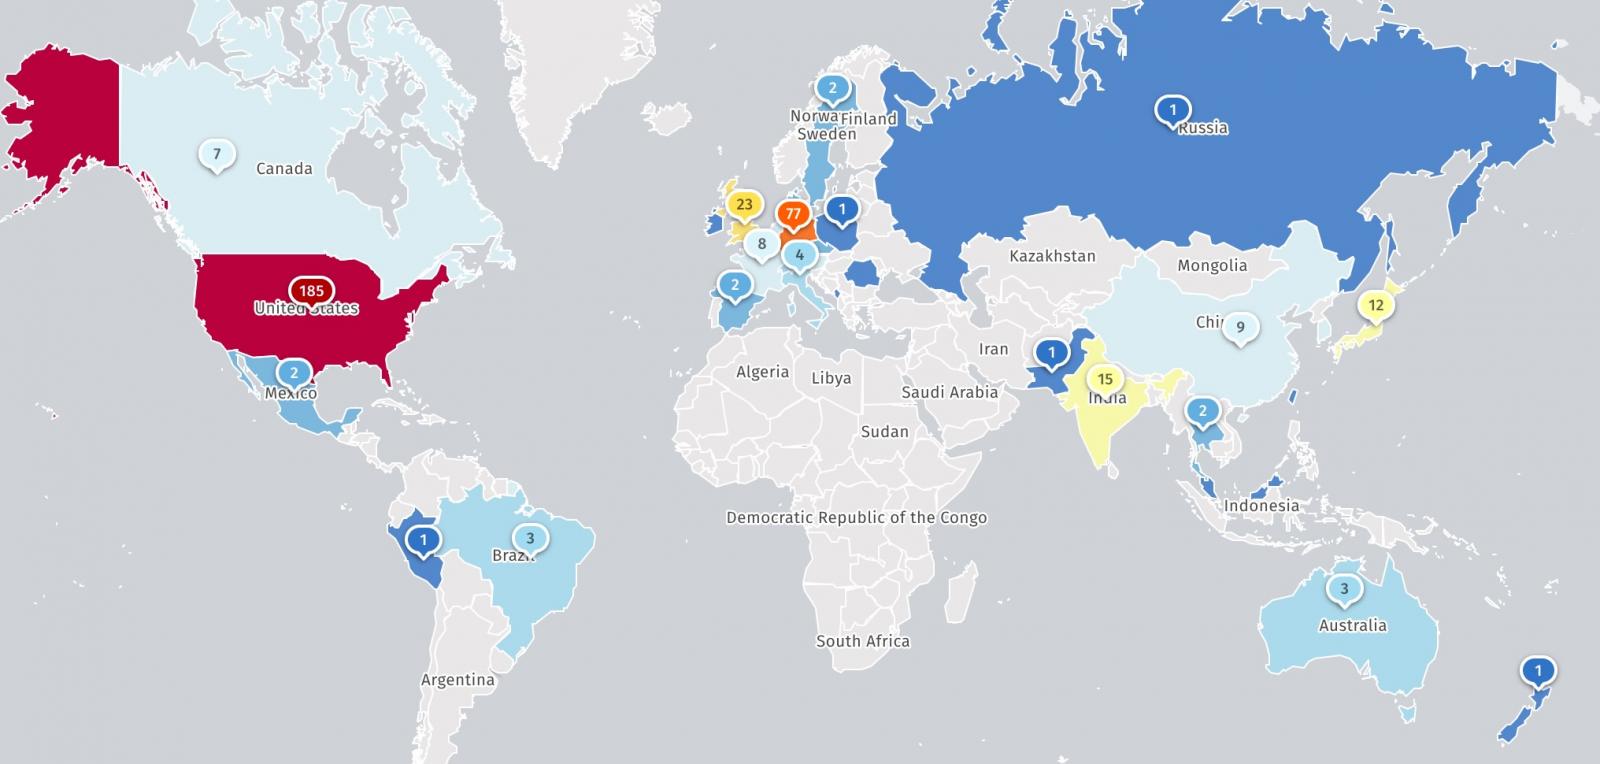
インターネットセキュリティ脅威監視機関のShadowserverは現在、インターネットに公開されている400台以上のSMA1000アプライアンスを追跡しているが、その一部はすでにパッチが適用されている可能性がある。
CVE-2026-102255は実環境での悪用例は確認されていないものの、攻撃者はSMA1000の脆弱性を頻繁に標的としています。これは、政府機関、マネージド・サービス・プロバイダー(MSSP)、および多くの大企業が、内部アプリケーションや企業ネットワークへのVPNアクセスを提供するために使用するエンタープライズグレードのセキュアなリモートアクセスゲートウェイに影響を与えるためです。
今年の初め以来、脅威アクターはゼロデイ攻撃において、SMA1000の複数のセキュリティ脆弱性を悪用してきた。
7月には、2つのSMA1000のゼロデイ脆弱性(CVE-2026-15409およびCVE-2026-15410)が数週間にわたり悪用され、脆弱なVPNアプライアンスにカスタム版のSou5、 OrangeTail、RootRunといったマルウェアを脆弱なVPNアプライアンスにインストールするために数週間にわたり悪用され、米国サイバーセキュリティ・インフラセキュリティ庁(CISA)は、これらの攻撃をランサムウェア集団によるものと特定しました。
先月、SonicWallはまた、攻撃者が2つの新たなゼロデイ脆弱性(CVE-2026-83548およびCVE-2026-83549)を連鎖させて、脆弱なSMA1000ゲートウェイ上でリモートコードを実行しているとして、顧客に警告を発した。
CISAは、過去4年間にわたり、実際に悪用されている脆弱性のリストに19件のSonicWallの脆弱性を追加しており、そのうち13件はランサムウェア攻撃でも悪用されている。
出典:https://www.bleepingcomputer.com/news/security/sonicwall-warns-of-max-severity-ssrf-flaw-in-sma1000-gateways/


Comments