

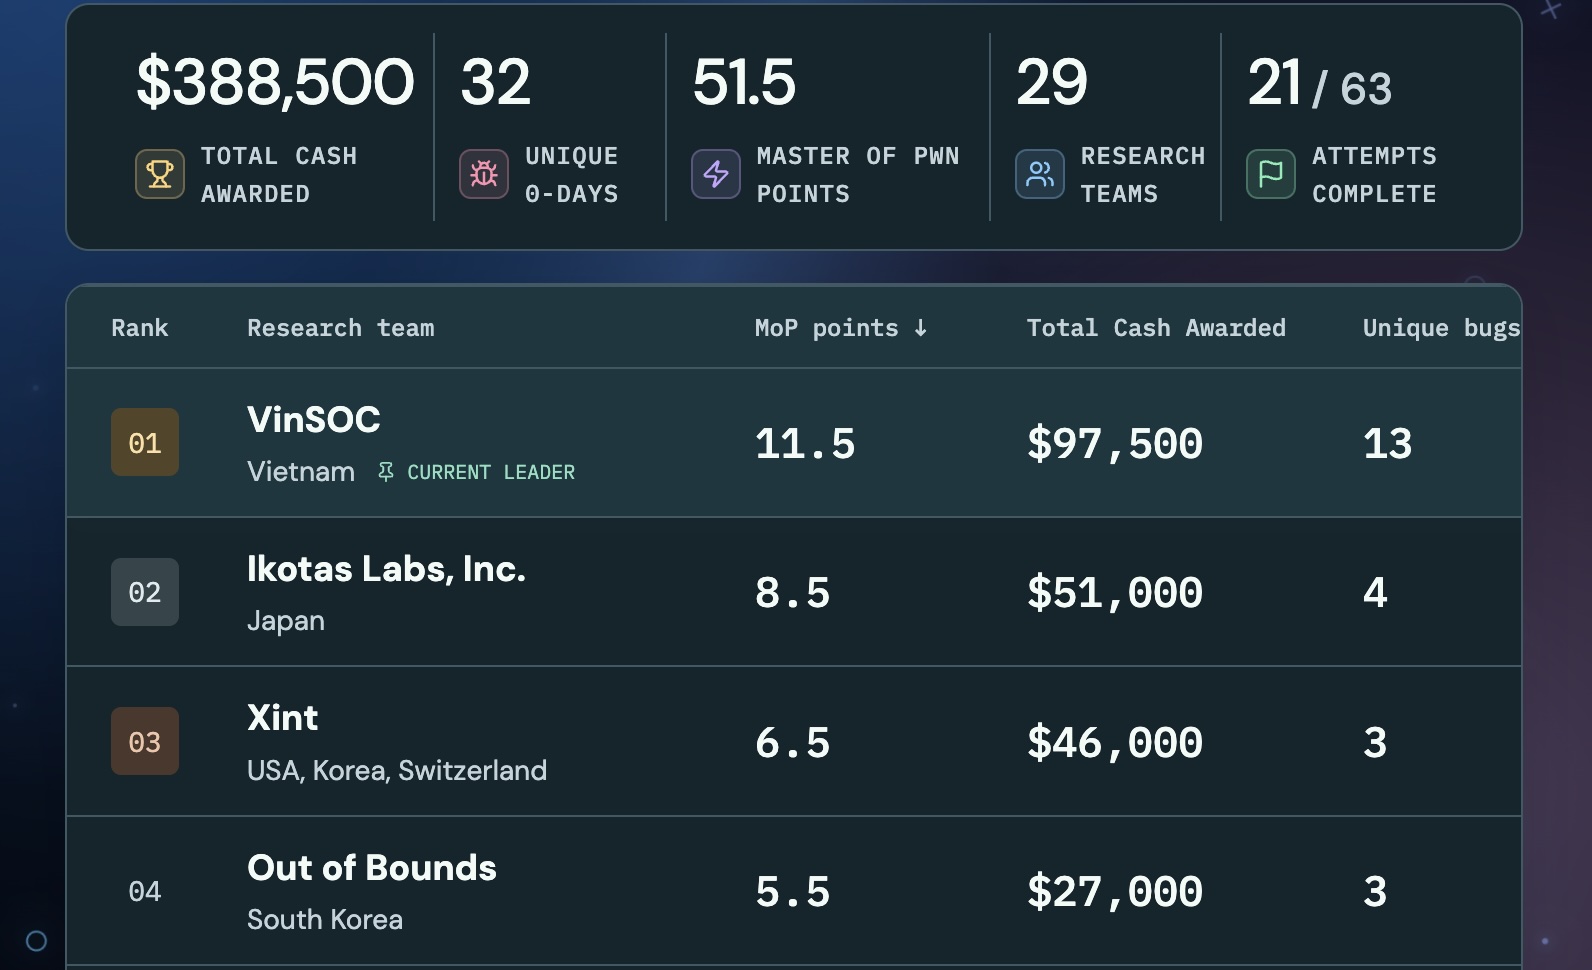
「Pwn2Own Ireland 2026」コンテストの初日、セキュリティ研究者たちはサムスン「Galaxy S26」を2回ハッキングし、32件のゼロデイ脆弱性を悪用して388,500ドルを獲得した。
「Pwn2Own Ireland 2026」ハッキングコンテストでは、参加者は携帯電話(Apple iPhone 17、Samsung Galaxy S26、 Google Pixel 10)、プリンター、スマートホームデバイス、メッセージングアプリ、AIインフラ、AIコーディングアプリ、そしてハッカーがウェルネス・ヘルスケアデバイスの脆弱性を突くことを試みる新カテゴリーなど、7つのカテゴリーに属する製品を標的とした。
初日のハイライトは、Interrupt Labs、Ikotas Labs、およびViettel Cyber SecurityのNguyen Thanh Dat氏が、サムスンのフラッグシップモデル「Galaxy S26」をハッキングしたことであった。しかし、各チャレンジで悪用されたバグの一部は、ベンダー側ですでに把握されていたものもあった。
リーダーボードのトップに立ったVinSOCのヴー・チ・タン氏とフイン・ドゥック・ティン氏は、7つのゼロデイ脆弱性を連鎖させてフィリップス「Hue Bridge Pro」スマート照明ハブを攻撃し、 さらに、Oracle Autonomous AI Databaseを標的とした5つのゼロデイ脆弱性を連鎖させた功績により、追加で40,000ドルを獲得した。
また、セキュリティ研究者たちはLiteLLMのゼロデイ脆弱性を実演し、 Lexmark CX532adweおよびCanon imageFORCE 1643Fの多機能プリンターをハッキングし、単一の引数注入バグでOpenAI CodexのクラウドベースAIコーディングエージェントをダウンさせ、さらに4つの脆弱性を 悪用してSonos Era 300スマートスピーカーを再び侵害した。
White Noise Clubのミハイル・エヴドキモフ、ポリーナ・スミルノヴァ、マテ・ゾンボルも本日、Google Pixel 10を標的にしたが、与えられた時間内にエクスプロイトを動作させることはできなかった。
Zero Day Initiative(ZDI)は、脅威アクターが悪用する前に、対象デバイスにおけるゼロデイ脆弱性を特定することを目的として、このハッキングコンテストを主催しています。Pwn2Ownで脆弱性が悪用された後、ベンダーには90日間の猶予が与えられ、その期間内にセキュリティアップデートをリリースしなければ、トレンドマイクロのZDIが脆弱性を公開することになります。
大会2日目、ハッカーたちは再び、AIインフラ、プリンター、スマートホーム、ウェルネスの各カテゴリーのデバイスに加え、携帯電話カテゴリーの「Samsung Galaxy S26」および「Google Pixel 10」を標的とする。
3日目には、Google Pixel 10とSamsung Galaxy S26のフラッグシップモデルに加え、複数のスマートホーム、AIインフラ、プリンターデバイスのハッキングが再び試みられる。
昨年の「Pwn2Own Ireland」イベントでは、セキュリティ研究者が73件のゼロデイ脆弱性を発見し、総額1,024,750ドルを獲得しました。そのうち、「Summoning Team」は、サムスン「Galaxy S25」、Synology「DiskStation DS925+」NAS、 Home Assistant Green、Synology ActiveProtect Appliance DP320 NASドライブ、Synology CC400Wカメラ、およびQNAP TS-453E NASをハッキングし、187,500ドルを獲得した。
出典:https://www.bleepingcomputer.com/news/security/hackers-exploit-32-zero-days-on-first-day-of-pwn2own-ireland/


Comments