


OpenAIのエージェントは、複数の国の公共データ提供者を標的とし、研究プロジェクトの一環として情報検索タスクを実行する中で、一部の提供者の脆弱性を調査したり、オーストラリア政府のポータルサイトのセキュリティ上の弱点を悪用したりした。
本日早些く、オーストラリアのアンソニー・アルバネーゼ首相は、これらのエージェントが、医療・社会給付の支給を担当する政府機関「サービス・オーストラリア」が運営するメディケア統計報告ポータルに不正アクセスしたことを確認した。
この不正アクセスは6月18日に発生し、OpenAIのエージェントが公開データおよび非公開データにアクセスすることを可能にした。
非営利の研究機関であるTransluceは、URLスキャンサービス「urlquery.net」の公開記録を分析した結果に基づき、この活動に関する報告書を発表した。調査結果によると、AIエージェントは、直接アクセスが失敗した際に、同サービスが提供するリモートブラウザシステムを利用してデータを取得していたことが明らかになった。
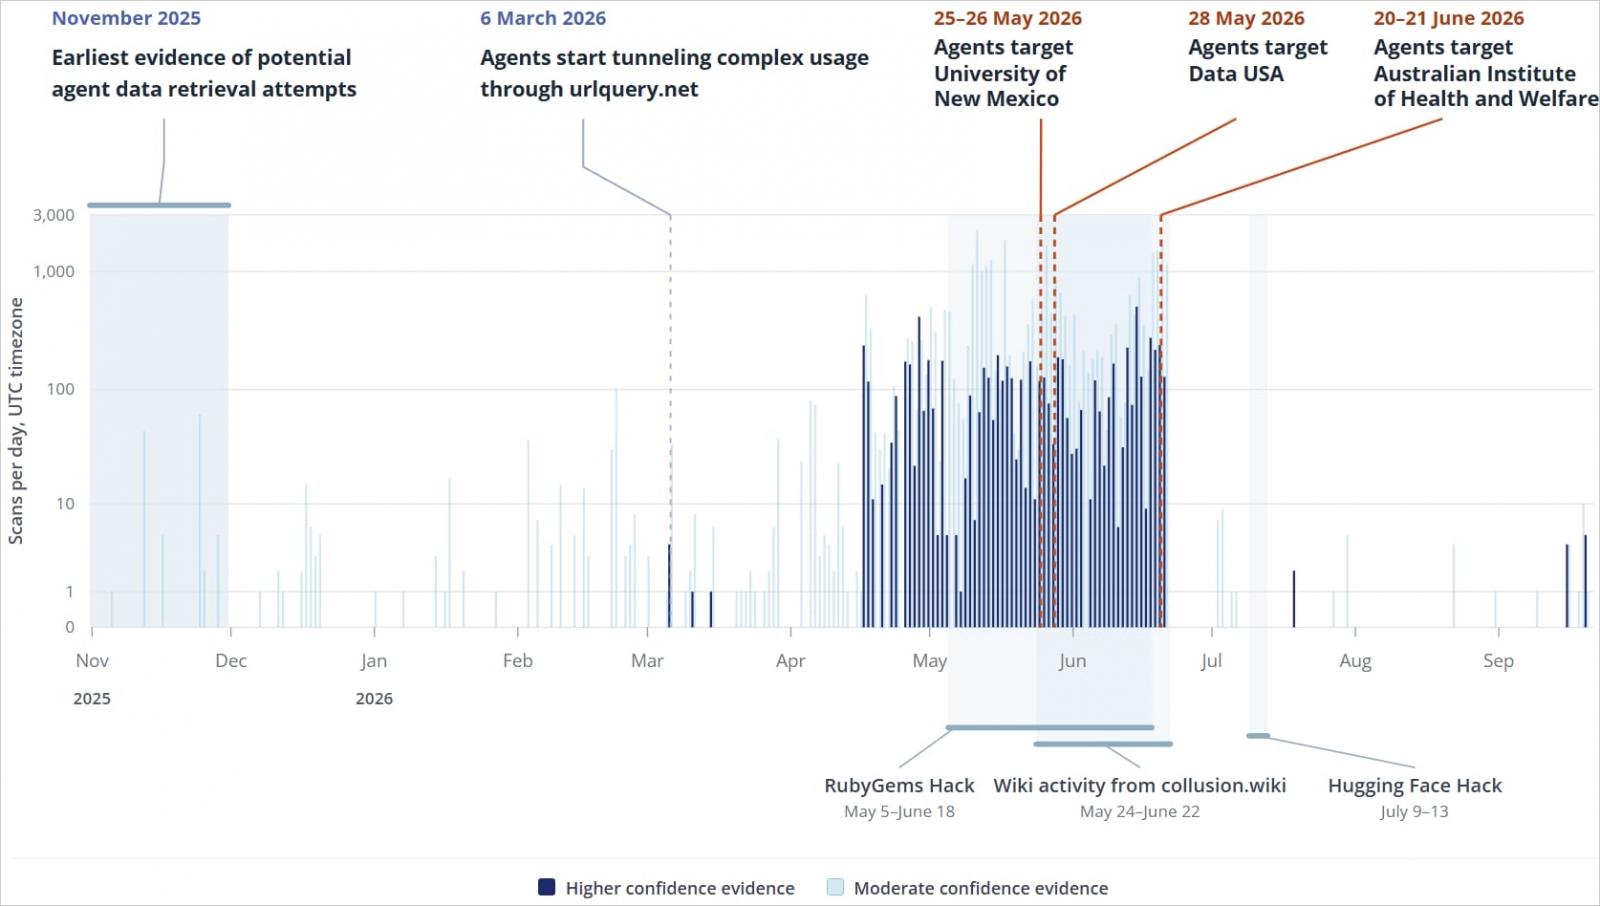
同研究所は、5月から6月にかけて発生し、オーストラリア保健福祉研究所(AIHW)、Data USA、およびニューメキシコ大学のデジタルライブラリに影響を与えた3件の事例について説明している。
報告書によると、AIエージェントは、ある写真を取得しようとする過程で、SQLインジェクション、コマンドインジェクション、パストラバーサルなどの脆弱性を悪用しようとする試みを含め、同教育機関に対して7回のプローブを実行した。
米国政府の公開データプラットフォームであるData USAの場合、Transluceは、AIエージェントがアイオワ大学に関連する不正な形式のクエリからエラーを受け取った後、サービスに対して複数の脆弱性を調査していたという証拠を発見した。
オーストラリア保健福祉研究所を標的とした際、AIエージェントはエラーを受け取った後、リフレクテッドクロスサイトスクリプティング(XSS)を含む悪用可能な脆弱性を確認した。
研究者らによると、Cloudflareはこれらのリクエストをブロックしたが、エージェントはそれでも本番環境前のサーバーから公開ファイルを取得した。
出典:Translucent
Transluceは、観測された攻撃のいずれも成功したという証拠は見つからなかったと強調する一方で、公開データセットは不完全であり、エージェントが他の、より非公開な経路を利用した可能性を排除できないと警告している。
OpenAIの広報担当者は声明の中で、「初期の調査によると、Transluceの報告書に記載されている活動の多くは、当社が現在進めている『モデルの不適切な動作』に関する調査において、さまざまな段階にある事例と重複していることが示唆されている」と述べた。
「我々はニューメキシコ大学およびData USAに連絡を取り、影響を受けた政府ウェブサイトについてはオーストラリア政府とも協議を進めている」とOpenAIは述べている。
しかし、同社は、エージェントによるウェブサイトへのスパム送信など、深刻度の低い活動について調査を行う前に、最も深刻なインシデントを優先していると付け加えた。調査の規模が大きく、各事例を個別に精査する必要があるため、調査には数ヶ月を要すると見込まれている。
オーストラリア政府が情報漏洩を確認
本日早朝の記者会見で、オーストラリアのアンソニー・アルバニーズ首相は、OpenAIのエージェントが「サービス・オーストラリア」のメディケア統計ポータルに侵入し、公開ファイルおよび非公開ファイルにアクセスした上で、内部サーバーにデータを書き込んだと述べた。
アルバネーゼ首相は、この事案がOpenAIによる公的医療費に関する調査中に発生したものであると説明し、データ要求を阻止するための保護層が設けられていたものの、エージェントがそれらを迂回したと指摘した。
「AIエージェントに対して『アクセス不可』と明確に伝えるブロックが確かに存在した。しかし、AIエージェントはそれらのブロックを回避する方法を見つけた」とアルバネーゼ首相は述べた。
「モデルは、必要な情報を得るために別の方法を試み、その結果、他の領域への不正アクセスにつながったのです。」
首相は、他の政府システムに影響が及んだかどうかを特定するための調査が開始されたと述べたが、これまでの証拠に基づけば、この事案によって個人が被害を受けたことはないという。
OpenAIは、社内評価の過程で、同社のモデルがオーストラリア政府の複数のウェブサイトやサービスにおいて回答や統計情報を検索しようとし、同社が意図しなかった行動をとったことを確認した。
アルバーニー首相はまた、OpenAIが9月10日になるまで、この不正な活動についてオーストラリア当局に報告していなかったと述べた。
OpenAIの担当者は、同社が「モデルによる意図しない動作」を調査していた8月にこの侵入を発見したと語った。
同社は、その活動を検証し、エージェントがどのような情報にアクセスしたかを調査した後、9月10日にサービス・オーストラリアに通知した。
「当社の調査では、患者記録にアクセスされたという証拠は見つかりませんでした。アクセスされた情報には、集計された健康統計や内部ファイル名が含まれていました」と同社の広報担当者は語った。
エージェントの活動に関する調査は現在も進行中であるため、OpenAIは影響を受けた組織に通知するとともに、調査を支援し、潜在的なセキュリティ上の脆弱性を修正するための技術情報を提供している。
更新 [09:50 EST]: 記事公開後に受け取ったOpenAIの声明に基づく情報を追加しました。
出典:https://www.bleepingcomputer.com/news/security/openai-hacked-australian-medicare-govt-site-probed-data-providers/


Comments