


F5は、リモートコード実行攻撃で悪用されているBIG-IP APMの重大なゼロデイ脆弱性に対処するためのセキュリティ更新プログラムをリリースしました。
BIG-IP APM(Access Policy Managerの略)は、管理者が組織のネットワーク、アプリケーション、クラウド、およびアプリケーション・プログラミング・インターフェース(API)へのアクセスを保護するのに役立つ、同社の中央集中型アクセス管理プロキシソリューションです。
CVE-2026-94127として追跡されているこの脆弱性は、 仮想サーバー上でBIG-IP APMのアクセスポリシーとOAuthプロ ファイルが 設定されている場合、OAuth認証サーバーとして構成されたインスタンスに影響を及ぼします 。
「この脆弱性が悪用されていることが判明しました」と、F5は火曜日に公開したセキュリティアドバイザリで警告した。「APMを厳密にOAuthクライアント/リソースサーバーとしてのみ使用している(OAuth認証サーバープロファイルが設定されていない)環境は、この脆弱性の影響を受けません。」
同社は、複数のOAuth認証失敗と不審なコマンドが同時に発生し、その直後にTMM SIGABRTが発生した場合、システムに侵害の兆候がないか確認するよう顧客に助言しました。
またF5は、セキュリティ更新プログラムを直ちにインストールできない管理者向けに、緩和策も公開しました。これには、影響を受けるBIG-IP APM仮想サーバーにiRule(F5サポートから入手可能)を適用する必要があります。
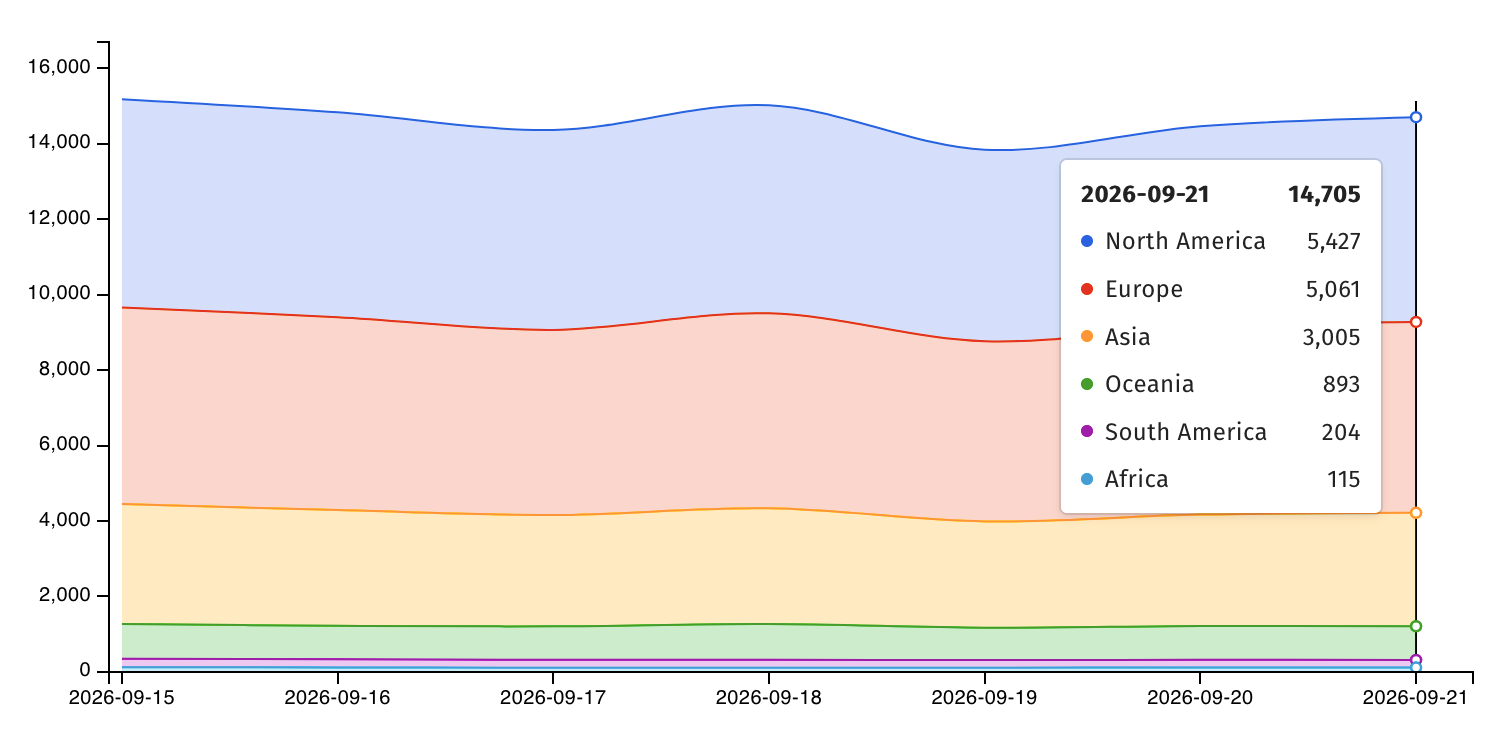
インターネット脅威監視を行う非営利団体Shadowserverは現在、BIG-IP APMのフィンガープリントを持つ14,700件以上のIPアドレスを追跡しています。ただし、そのうちどれだけがすでにパッチを適用済みであるか、あるいはハニーポットであるかについての情報はありません。
火曜日、米国サイバーセキュリティ・インフラセキュリティ庁(CISA)も、CVE-2026-94127を「既知の悪用済み脆弱性(KEV)カタログ」に追加し、米連邦政府機関に対し、金曜日までにこの脆弱性に対するネットワークのセキュリティ対策を講じるよう命じた。
「この種の脆弱性は、悪意のあるサイバー攻撃者にとって頻繁に利用される攻撃ベクトルであり、連邦政府機関に重大なリスクをもたらす」と、同サイバーセキュリティ機関は警告した。
近年、サイバー犯罪者や国家が支援する脅威グループは、F5の脆弱性を頻繁に悪用している。例えば、攻撃者はF5製品のセキュリティ上の欠陥を標的にして、企業ネットワークへの侵入、デバイスの乗っ取り、 内部サーバーのマッピング、データ消去型マルウェアの展開、機密文書の窃取を行ってきた。
また、F5は2025年10月、2025年8月に国家支援を受けたハッカーが同社のシステムに侵入し、非公開のBIG-IPセキュリティソースコードと脆弱性を盗み出したことを明らかにした。
2021年11月以降、CISAは現在も悪用されているF5の脆弱性を8件特定しており、そのうち4件はランサムウェア攻撃でも悪用されている。
F5はフォーチュン500企業であり、世界中の23,000社以上の顧客(フォーチュン50企業のうち48社、フォーチュン・グローバル500企業の80%を含む)に、サイバーセキュリティ、アプリケーションデリバリーネットワーキング(ADN)、その他のサービスを提供している。
出典:https://www.bleepingcomputer.com/news/security/f5-warns-of-big-ip-apm-remote-code-execution-zero-day-exploited-in-attacks/


Comments