

中国語を話す脅威アクターが、ZyXEL GS1900 スマートマネージドスイッチおよびWordPressの脆弱性を悪用し、996台のデバイスから機密データを盗み出し、バックエンドデータベースに保存されていた18,500件以上のレコードを窃取した。
この攻撃者は、PAN-OS Global Protect、FlowiseAI、Nuclio、Proxmox、Ubiquityなど、複数の技術を標的とし、既知のセキュリティ問題に対するエクスプロイトを使用していた。
この攻撃者に起因するとされるスキャンや攻撃は、すべて同一のIPアドレスから発信されており、2026年6月上旬以降記録されています。これらは、Giteaのセルフホスト型Gitサービスにおける重大な脆弱性の悪用に関与している「Red Heron」グループに関連する脅威アクターによるものとされています。
この活動は、脅威インテリジェンス企業GreyNoiseが、同社のセンサーネットワーク「Global Observation Grid(GOG)」を通じて検知したものである。
研究者によると、この脅威アクターはWordPressコアコンポーネントのwp2shell脆弱性(CVE-2026-63030およびCVE-2026-60137)を悪用し、29カ国の少なくとも49の組織に侵入した。
wp2shellの公開エクスプロイトは7月中旬に公開され、その数日後には実際の悪用が確認された。GreyNoiseが観測した攻撃キャンペーンもほぼ同時期に開始され、高価値な組織を標的としていた。
標的の多くは中小企業や政府機関でしたが、ある西側諸国の政府機関(名称非公表)への侵入が特に注目されます。
攻撃者はカスタマイズされたwp2shellエクスプロイトを使用し、Microsoft Defender、AMSI、利用可能なサービス、リスニングポート、ローカルアカウント、アプリケーションの制限、データベース構成などを確認するなど、Windowsおよびセキュリティに関する広範な偵察を行った。
GreyNoiseによると、36分間にわたり、この脅威アクターはAMSIを迂回したり、トークンのなりすましや窃取を通じて権限を昇格させたり、ローカル管理者アカウントを作成したり、レジストリデータを抽出したりするために、17のスクリプトを試行した。
バックエンドのSQLデータベースの認証情報を特定した後、攻撃者はそれらを用いてパスワードスプレー攻撃を行い、内部のSQLサーバーへのアクセス権を獲得し、そこから少なくとも18,566件のレコードを盗み出した。
研究者によると、データには、政府機関や法執行機関に関連するアカウント、平文のパスワード、および個人を特定できる情報(PII)が含まれていた。
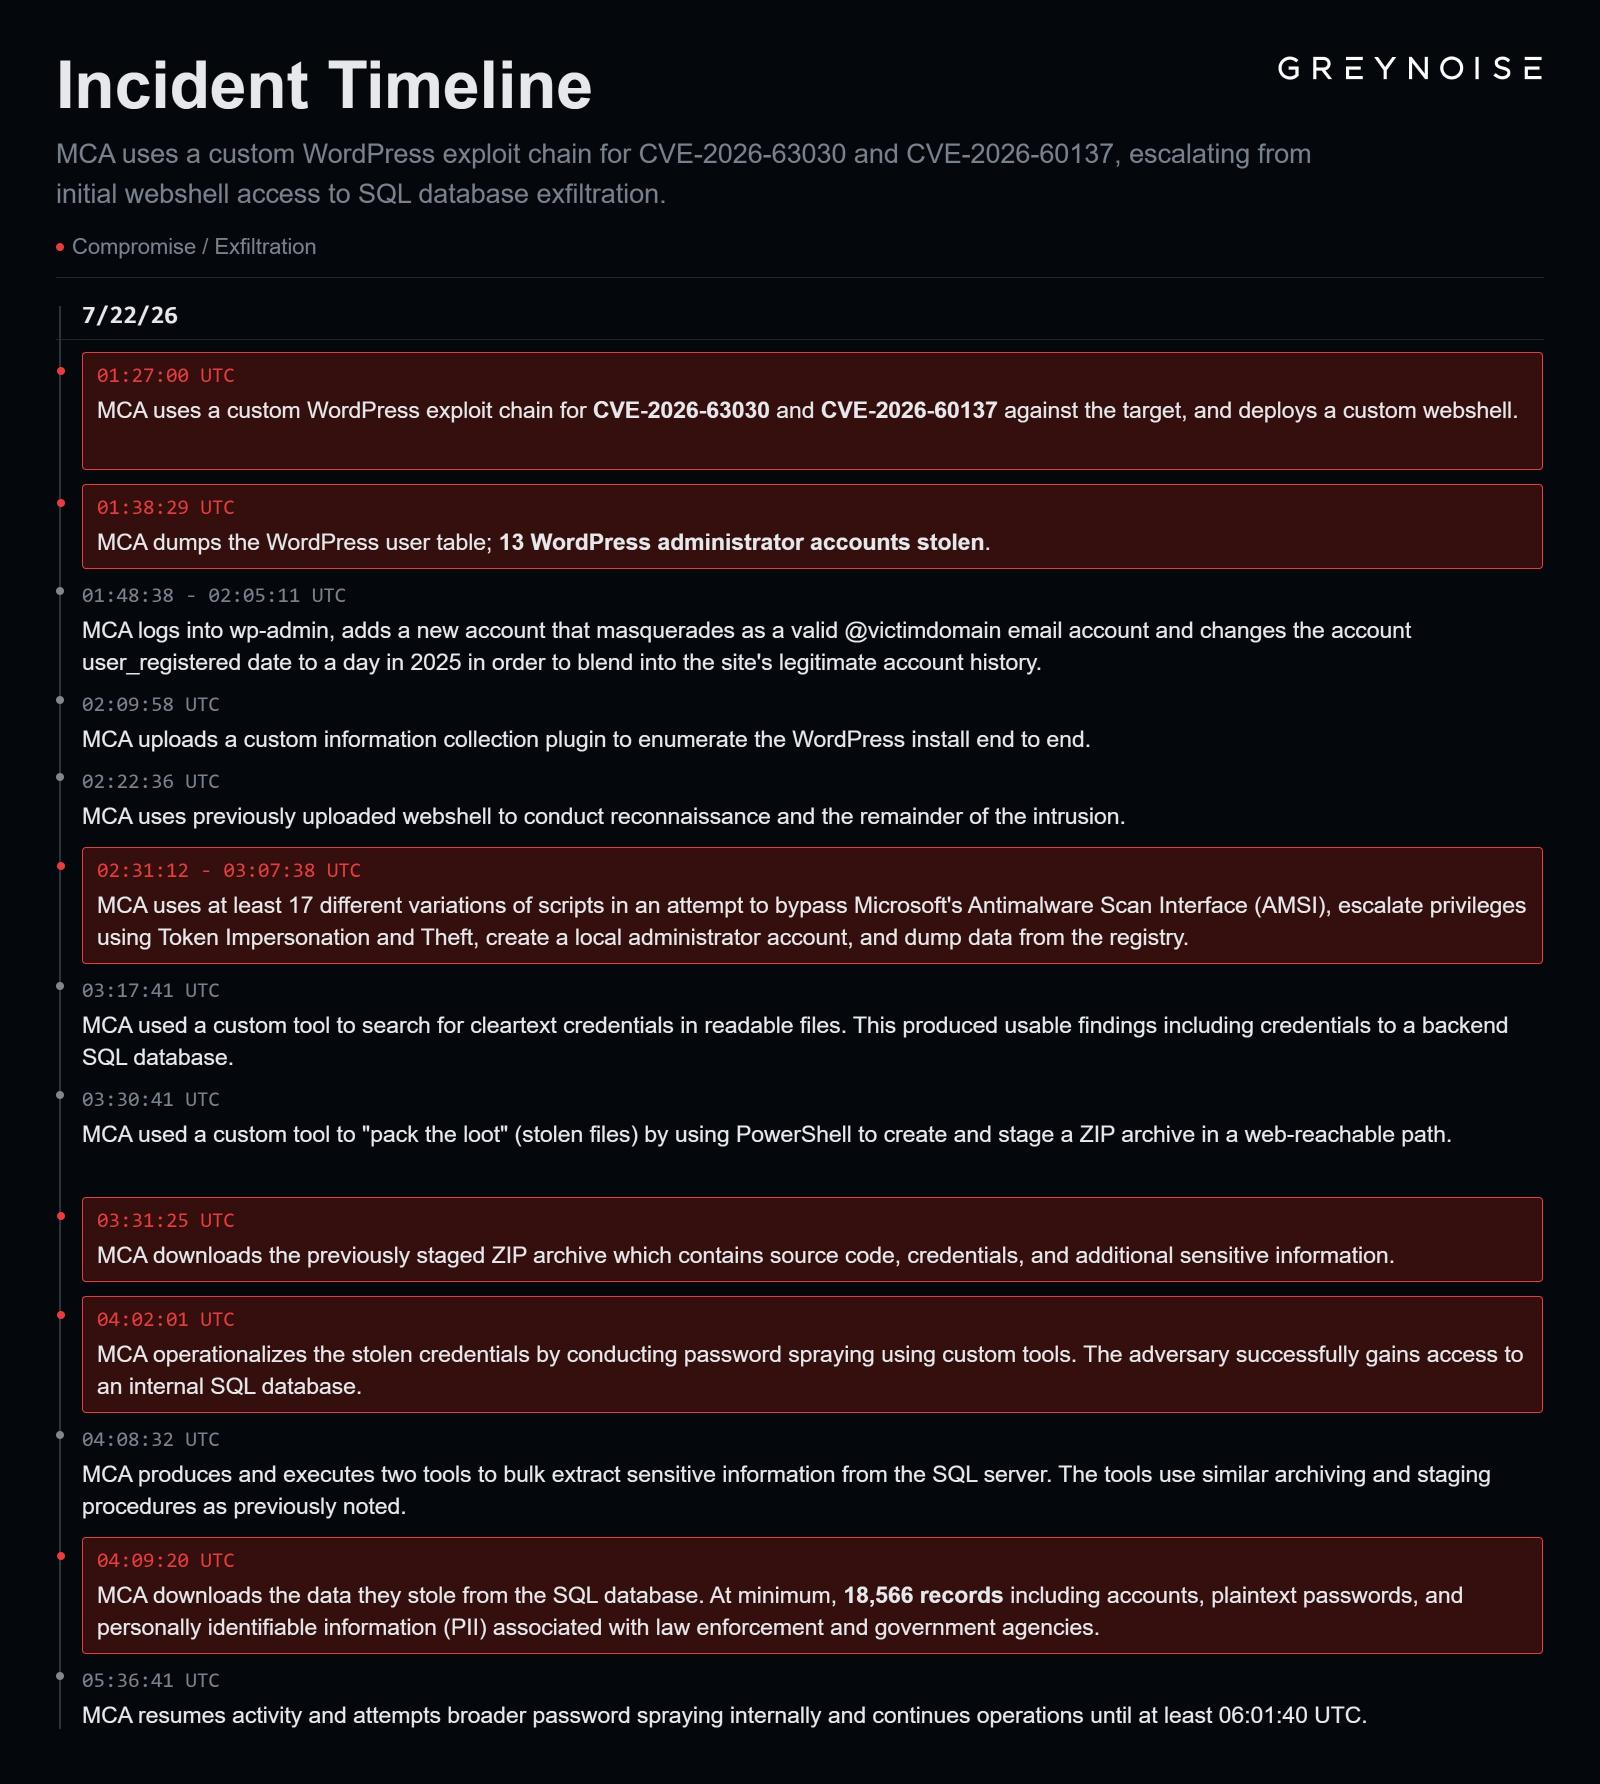
出典:GreyNoise
同じ攻撃者が、占領下のウクライナにあるロシアの国家機関への侵入に成功しており、研究者らはこれを「レッド・オン・レッド」攻撃と表現している。
複数の脆弱性を悪用
8月17日、この脅威アクターはZyXEL GS1900スマートマネージドスイッチの重大な脆弱性(CVE-2026-7273)の悪用を開始し、48カ国で996台のデバイスを侵害して、デバイスの設定情報、 ネットワーク情報、およびハッシュ化されたルートレベルの認証情報を抽出しました。
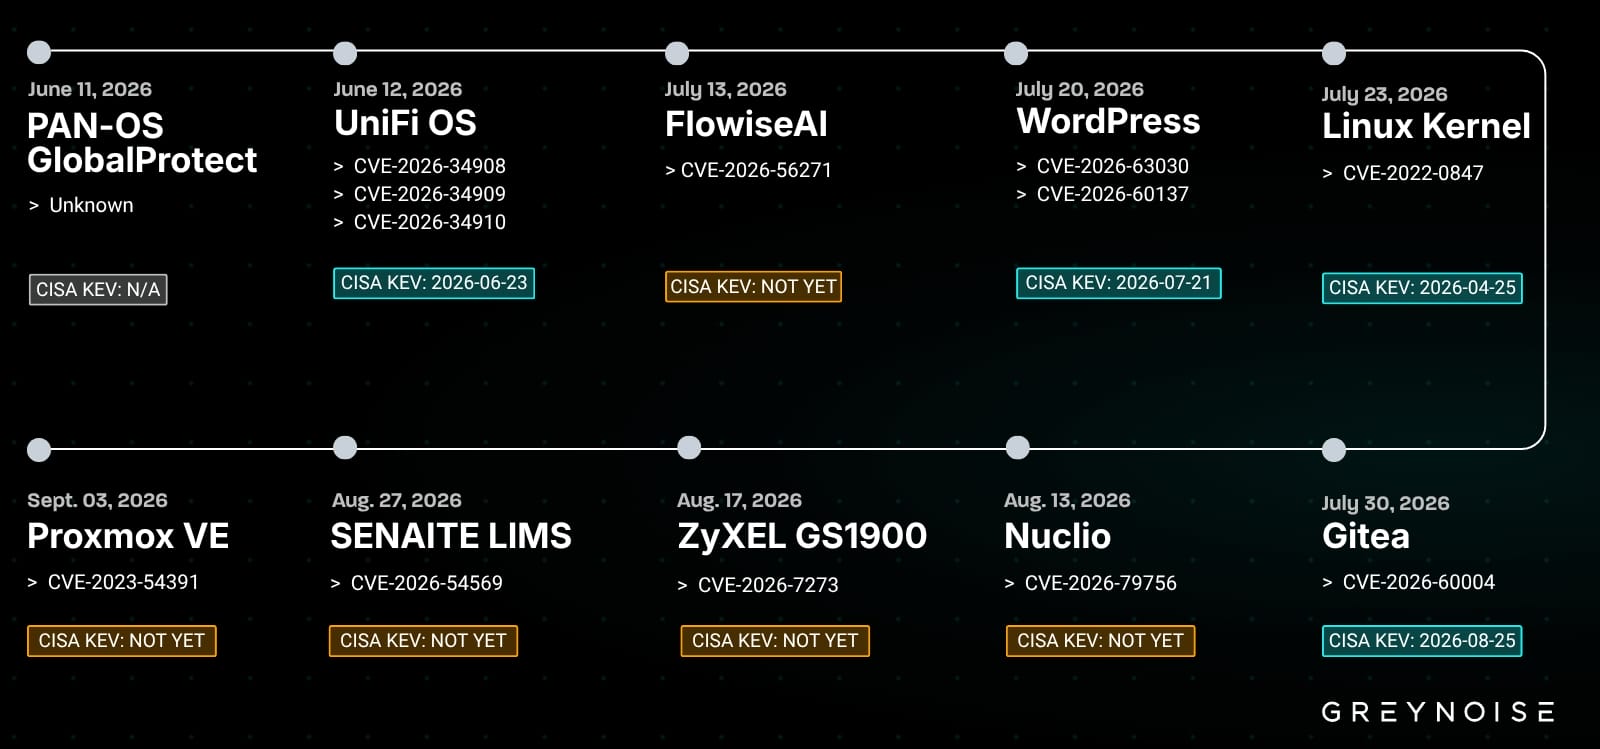
出典:GreyNoise
さらに、ハッカーらは、CVE-2026-34908、CVE-2026-34909、およびCVE-2026-34910として追跡されているUbiquitiUniFi OSの脆弱性を連鎖的に悪用し、ルート権限でのリモートコード実行を実現しようと試みました。
CISAは、これら3つのUbiquitiの脆弱性について、2026年6月下旬以降、積極的に悪用されていると指摘している。
GreyNoise はまた、PAN-OS GlobalProtect、FlowiseAI (CVE-2026-56271)、Linux カーネルのDirty Pipe 脆弱性(CVE-2022-0847)、Gitea(CVE-2026-60004)、 Nuclio(CVE-2026-79756)、SENAITE LIMS(CVE-2026-54569)、およびProxmox VE(CVE-2023-54391)が標的となっていることも確認した。
研究者らは、この脅威クラスターに関連する攻撃で悪用されたセキュリティ上の問題がすべて、CISAの「既知の悪用済み脆弱性(KEV)」カタログに追加されているわけではない点を強調している。
GreyNoiseは、観測された活動に関連する一連の侵害指標(IoC)を提供しており、これにはバックドアやコマンド&コントロール(C2)インフラストラクチャのハッシュ値が含まれています。
出典:https://www.bleepingcomputer.com/news/security/chinese-hackers-exploit-multiple-technologies-to-steal-govt-data/


Comments