


更新:以下にFBIの声明を追加しました。
「ShinyHunters」と名乗る恐喝グループは、Oracle PeopleSoftの新たなゼロデイ脆弱性を悪用してFBIのシステムに侵入し、内部サービスへのアクセス権を取得するとともに、従業員や求職者に関する機密データを盗み出したと主張している。
この脅威アクターらは、この脆弱性によりリモートコード実行が可能であると述べ、月曜日の夜にこれを利用してFBIのシステムにアクセスした後、FBIが管理するAWS GovCloudインフラストラクチャへと横方向の移動を行ったとしている。
ShinyHuntersは、FBIから2TBから3TBのデータを盗んだと主張しており、その中には現職および元FBI職員、求職者に関する情報、その他の内部記録が含まれているという。
また、同グループは侵入中にFBIの刑事司法部門、人事部門、Medlink、およびその他のサービスも侵害したと主張している。
さらにShinyHuntersは、現在、フォーチュン500企業を含む他の組織に対しても、同じとされるゼロデイ脆弱性を悪用していると主張している。
本メディアは、このゼロデイ脆弱性、ラテラルムーブメント、および盗まれたデータの量について、独自に検証を行っていない。
FBIは、これらの主張について調査中であることを本メディアに確認したが、システムへの侵入やデータの盗難の有無については確認しなかった。
「FBIは、FBIjobs.govに影響を及ぼす不正な活動に関する主張を把握しており、現在調査中である」とFBIは本メディアに述べた。
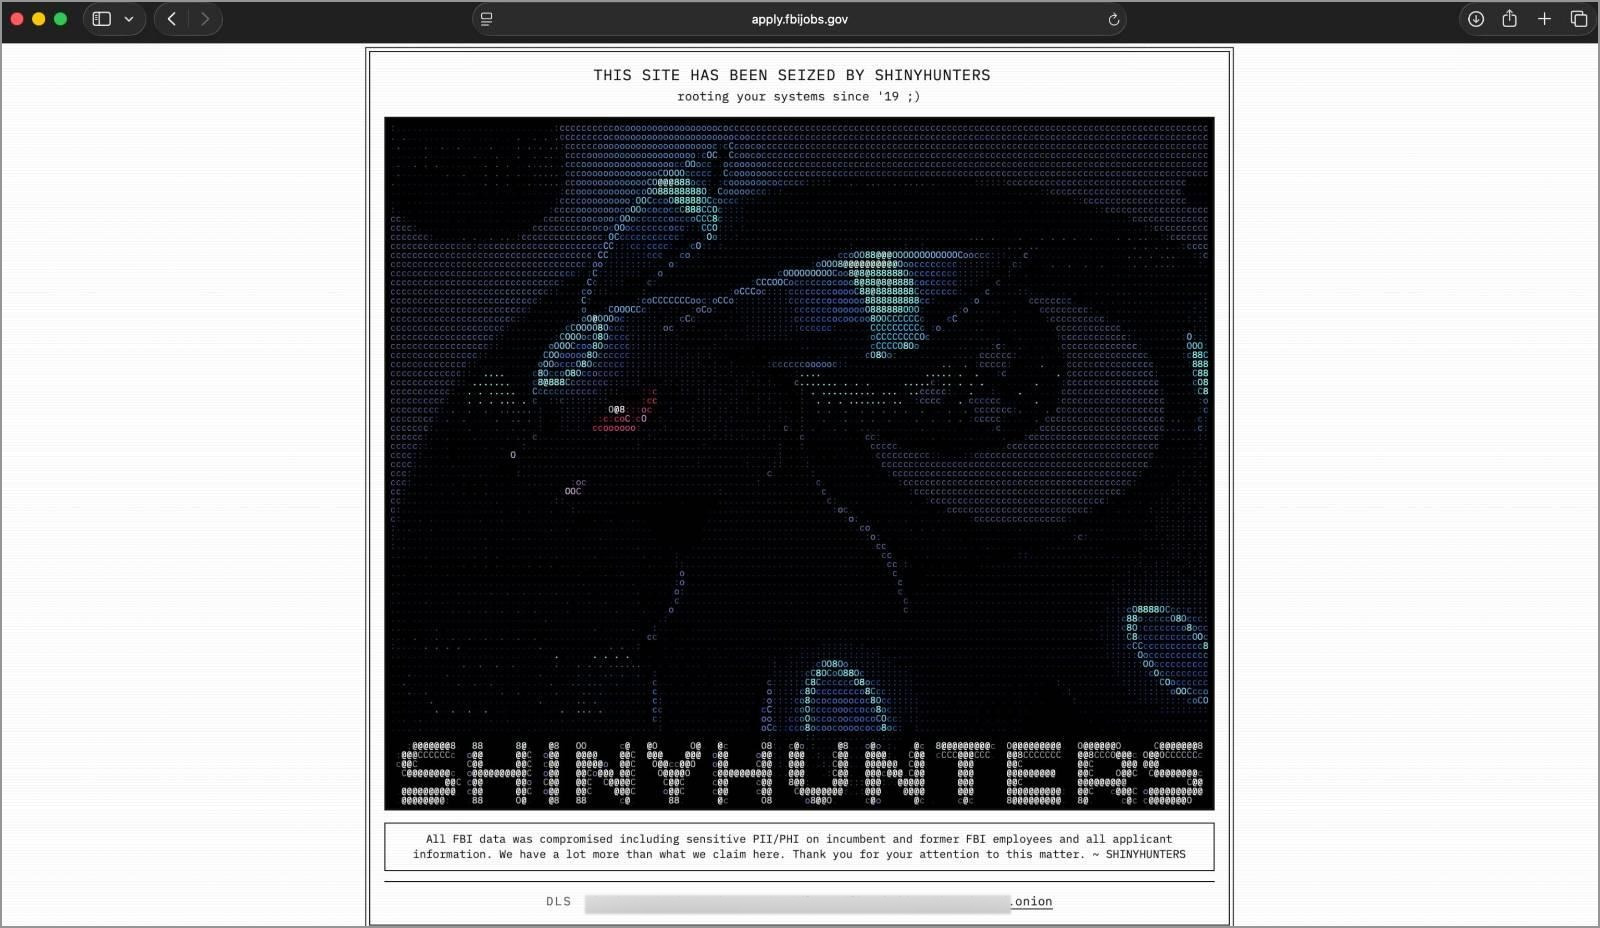
しかし、ShinyHuntersは当メディアに対し、FBIの求人サイト「apply.fbijobs.gov」が、同グループのポケモン「アンブレオン」のロゴと、FBIの職員および応募者の情報が漏洩したと主張するメッセージで改ざんされた様子を示すスクリーンショットを公開した。
改ざんされたページには、「このサイトはShinyHuntersによって乗っ取られました。2019年からシステムへの侵入を続けています ;)」と記載されていた。
出典:ShinyHunters
さらに、このメッセージでは、FBI職員および応募者に属する機密性の高い個人識別情報(PII)や健康関連情報が盗まれたと主張していた。
改ざんされたサイトに掲載されたメッセージには、「現職および元FBI職員に関する機密性の高い個人識別情報(PII)や健康関連情報(PHI)、ならびにすべての応募者情報を含む、FBIの全データが漏洩した」と記されていた。
「我々がここで主張している以上の情報を多数保有している。本件に関心を寄せていただき、感謝する。」
ShinyHuntersは、FBIが侵入を迅速に察知し、直ちに影響を受けたシステムをオフラインにしたこと、またFBIの求人サイトには現在メンテナンス中のメッセージが表示されていることを明らかにした。
同グループはまた、FBIが侵入を検知した後、複数のFBIネットワークへのアクセスが同時に遮断されたと主張した。
「彼らは文字通り、すべてのシステムをシャットダウンした」とShinyHuntersは述べた。
この脅威アクターらは、攻撃の際に盗まれたと主張する2件のサンプル記録を当メディアに提供した。これには、FBI職員に関連するとされるデータも含まれている。
1つのレコードには、以前のBreachForumsの調査に関与したFBI特別捜査官に関連するとされる情報が含まれており、もう1つにはFBI長官のカッシュ・パテル氏に関連するとされる情報が含まれていた。
当メディアは、これらの記録に含まれる個人情報を公開しておらず、その真偽や出所についても独自に確認していない。
404 Mediaは、FBI職員の記録とされる約5,000件のサンプルを受け取った後、この情報漏洩疑惑を最初に報じた。
同メディアは、サンプルに含まれる情報の一部、具体的には同名の個人に対応する電話番号や米国司法省職員に関連付けられた番号などが正確であることを確認したと述べた。
PeopleSoftのゼロデイ脆弱性とされるもの
ShinyHuntersは、パッチが適用されていないOracle PeopleSoftの新たなゼロデイ脆弱性を通じて初期アクセスを得たと主張している。
「我々がゼロデイを悪用したオラクル製品はPeopleSoftだ。昨日、別の脆弱性を発見し、直ちにFBIに対して悪用した」とShinyHuntersは語った。
同グループはまた、このゼロデイの特定を困難にするため、侵害されたサーバーから自身の活動の証拠を消去しようとしたとも主張している。
ShinyHuntersはさらに、教育セクターを標的とした後、現在は同じとされるPeopleSoftの脆弱性を利用して、企業やフォーチュン500企業を標的にしていると語った。
ShinyHuntersは、盗まれたFBIのデータは、PeopleSoftへの最初の侵入に続いてアクセスしたシステムから得られたものであると主張している。
これらのシステムには、従業員や応募者の情報を保存するために使用されていたFBIのAWS GovCloud環境も含まれているとされる。
当メディアは、オラクルおよびGoogle Cloud傘下のMandiant脅威インテリジェンスチームに連絡を取り、新たなPeopleSoftの脆弱性や関連する悪用活動について把握しているかどうかを確認した。
FBI報告書に対する報復
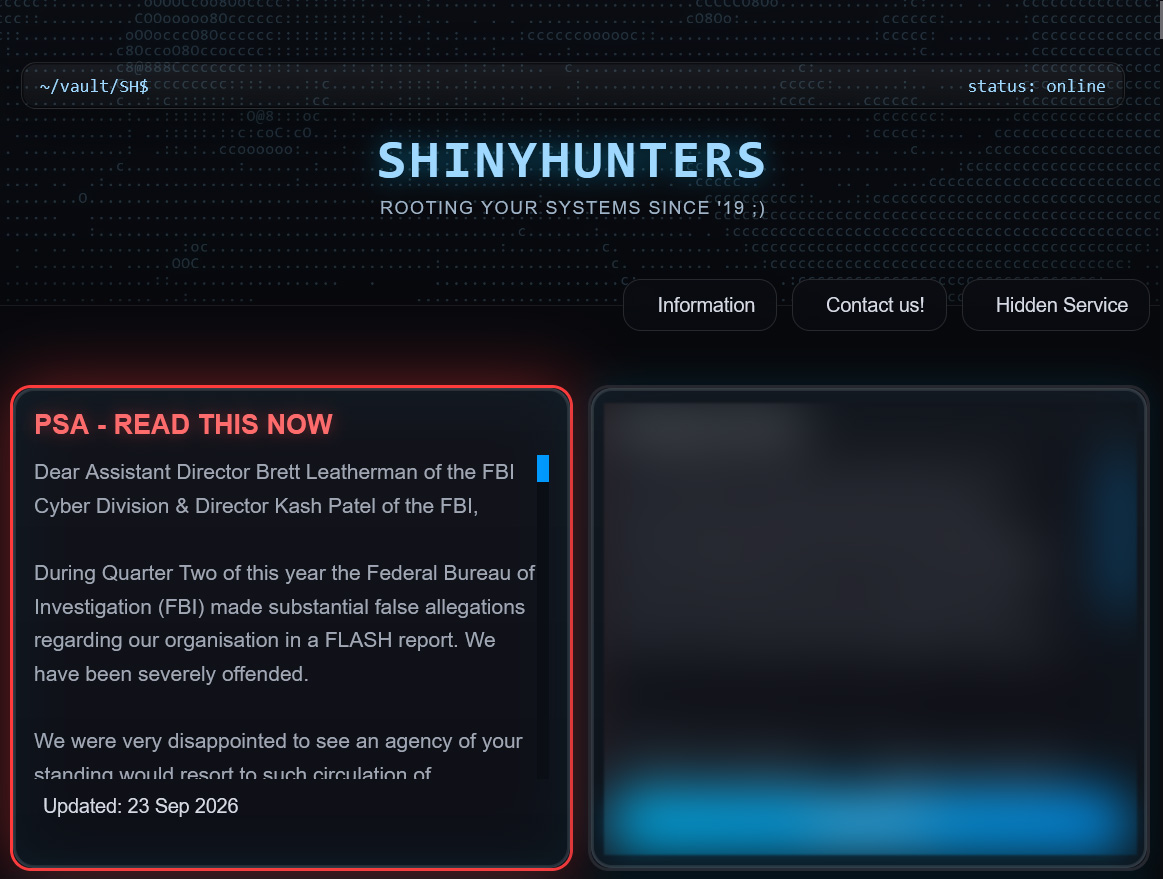
ShinyHuntersはその後、自社のデータリークサイトに長文の声明を掲載し、この攻撃は2026年5月に公開された、ShinyHuntersについて詳述したFBIのFLASHレポートに対する報復であると主張した。
出典:
同グループは、ShinyHuntersの攻撃者が機密情報へのアクセスを誇張したり、被害者やその親族に嫌がらせを行ったり、スワッティング攻撃を実行したり、不名誉な資料を所持していると虚偽の主張をしたりしているという主張を否定している。
脅威アクターらはこれらの疑惑を否定したほか、データ侵害や仮想通貨窃取攻撃に頻繁に関与し、法執行機関やセキュリティ研究者からよく言及される緩やかなサイバー犯罪コミュニティ「The Com」の一員であるという主張も退けた。
声明の中で、ShinyHuntersはFBIに対し、FLASHレポートを修正または削除するよう1週間の猶予を与えた一方で、この要求は金銭的な動機によるものではなく、恐喝でもないと主張した。
FBIが報告書を修正しなかった場合、同グループが盗まれたとされるFBIのデータを公開するかどうか尋ねられた際、ShinyHuntersは回答を拒否した。
「ノーコメント」と、この脅威アクターは語った。
ShinyHunters恐喝グループの主要な代表者に、この件が米国政府からの彼らを逮捕するための圧力の高まりにつながることを懸念しているかと尋ねたところ、彼らは「どうでもいい」と答えた。
このPeopleSoftのゼロデイ脆弱性に関する疑惑は、ShinyHuntersがこれまで未知のOracleの脆弱性の悪用に関与したとされる初めての事例ではない。
Clopによる2025年のOracle E-Business Suiteデータ窃取キャンペーンの際、ShinyHuntersは「Scattered Lapsus$ Hunters」と名乗るグループの一員として、概念実証(PoC)エクスプロイトを流出させた。このエクスプロイトは、後にOracleによって攻撃で使用されたものと一致することが確認された。
ShinyHuntersはその後、そのエクスプロイトはもともと自分たちの所有物であり、Clopランサムウェア集団が許可なくそれを入手したと語った。
この争いは先週、ShinyHuntersがClopのデータ漏洩サイトを侵害して改ざんし、サーバーデータとTorオニオンサービスの秘密鍵を盗んだと主張したことで再燃した。
その後、同グループはClopを自身の情報漏洩サイトに追加し、この攻撃はOracle E-Business Suiteキャンペーン中にClopからなされたとされる脅迫に対する報復であると述べ、同ランサムウェア組織への恐喝をほのめかした。
当メディアは、この侵害疑惑およびPeopleSoftのゼロデイ脆弱性について、オラクルおよびGoogle Cloud傘下のMandiant脅威インテリジェンスチームに問い合わせを行っており、回答が得られ次第、本記事を更新する予定だ。
出典:https://www.bleepingcomputer.com/news/security/shinyhunters-claims-fbi-hack-data-theft-in-peoplesoft-zero-day-breach/


Comments