


シャドーITとは、ITチームやセキュリティチームの監視範囲外、あるいは承認なしに稼働しているハードウェア、ソフトウェア、およびサービスを指します。これには、従業員が承認なくインストールしたアプリケーション、過度な権限を持つブラウザ拡張機能、一度プロビジョニングされたものの、いかなる監視プラットフォームにも登録されていないエンドポイントなどが含まれます。これらの管理対象外の資産は、既存のセキュリティ対策では監視されないため、可視性のギャップを生み出します。
多くの組織は、資産のカバー率を測定するためにネットワーク検出スキャンに依存しています。ネットワーク検出は有用ではありますが、スキャン期間中に応答したエンドポイントのみを特定するに過ぎません。電源が切られているデバイス、隔離されたネットワークセグメント、およびリスニングポートを公開していないソフトウェアは、検出されないままになる可能性があります。その結果、ネットワーク検出はネットワークへの到達性を測定するものであり、監視範囲を測定するものではありません。
Wazuhは、エンドポイントとクラウドワークロードにわたってSIEMおよびXDR機能を統合する、無料のオープンソースセキュリティプラットフォームです。Wazuhは、監視対象の各エンドポイントから直接システムインベントリデータを収集するため、セキュリティチームは、ネットワークスキャンによる報告内容と、Wazuhが監視するエンドポイントからの報告内容を比較することができます。
この比較により、管理対象外のエンドポイント、不正なソフトウェア、および監視の盲点を特定することができます。
シャドーITが発見を逃れやすい理由
シャドーITが根強く残るのは、調査結果を報告するツールが、問題のアセットを監視できない場合が多いためです。どの部分にギャップが生じているかを理解することで、セキュリティチームはどの制御を拡張すべきかを判断しやすくなります。
- 管理対象外のエンドポイント: イメージが再構築されたものの再登録されていないワークステーションや 、短期間のプロジェクト用に構築されそのまま稼働し続けている仮想マシンは 、テレメトリデータを生成しません。これらを監視するためのエージェントがインストールされていないため、パッチレポート、脆弱性検出結果、またはアラートデータには表示されません。
- 管理対象エンドポイント上の未承認アプリケーション:承認済みソフトウェアのベースライン外でインストールされたリモートアクセスツール、ファイル共有クライアント、生産性向上ユーティリティは、本来なら完全に監視されているはずのエンドポイントにリスクをもたらします。エンドポイント自体は可視化されていますが、そこで実行されているソフトウェアがポリシーに照らして常に審査されているとは限りません。
- ネットワークポートを開かないソフトウェア:認証不要の ネットワーク検出では 、ホストが公開しているポートからサービスを推測することはできますが、着信接続を待機していないソフトウェアを確実に特定することはできません。ブラウザ拡張機能、ローカルにインストールされたユーティリティ、およびブローカーへの発信接続を開始するリモートアクセスツールは、この方法では検知できません。
- エージェントを実行できないデバイス:プリンター 、スイッチ、IPカメラ、その他のネットワークデバイスについては 、エンドポイントエージェント以外のインベントリおよび監視手法が必要となります。
これらのカテゴリに対応するには、エンドポイントテレメトリに加え、エージェントを実行できないデバイス向けの追加のデータソースが必要となります。
Wazuhによる死角の解消
Wazuhは、継続的なシステムインベントリの収集、一元化された分析、およびインベントリデータと脆弱性・ポリシー情報の相関分析を通じて、組織がシャドーITのリスクを低減できるよう支援します。以下の機能により、セキュリティチームは環境全体にわたる管理対象外の資産や不正なソフトウェアを特定できます。
- 継続的なシステムインベントリ:Wazuhエージェントは、監視対象の各エンドポイントから、ハードウェアの詳細、オペレーティングシステム情報、インストール済みパッケージ、ネットワークインターフェース、リスニングポート、実行中のプロセス、サービス、ユーザー、グループ、およびブラウザ拡張機能を収集します。Windowsエンドポイント上のWazuhエージェントは、さらにインストール済みの更新プログラムも報告します。 WazuhエージェントはこのデータをWazuhサーバーに転送し、Wazuhサーバーはそれを処理して、エンドポイントの現在の状態としてWazuhインデクサーに保存します。システムインベントリ機能はデフォルトで有効になっており、Wazuhエージェントの起動時に初期スキャンを実行し、デフォルトで1時間に設定された構成可能な間隔で再スキャンを行います。
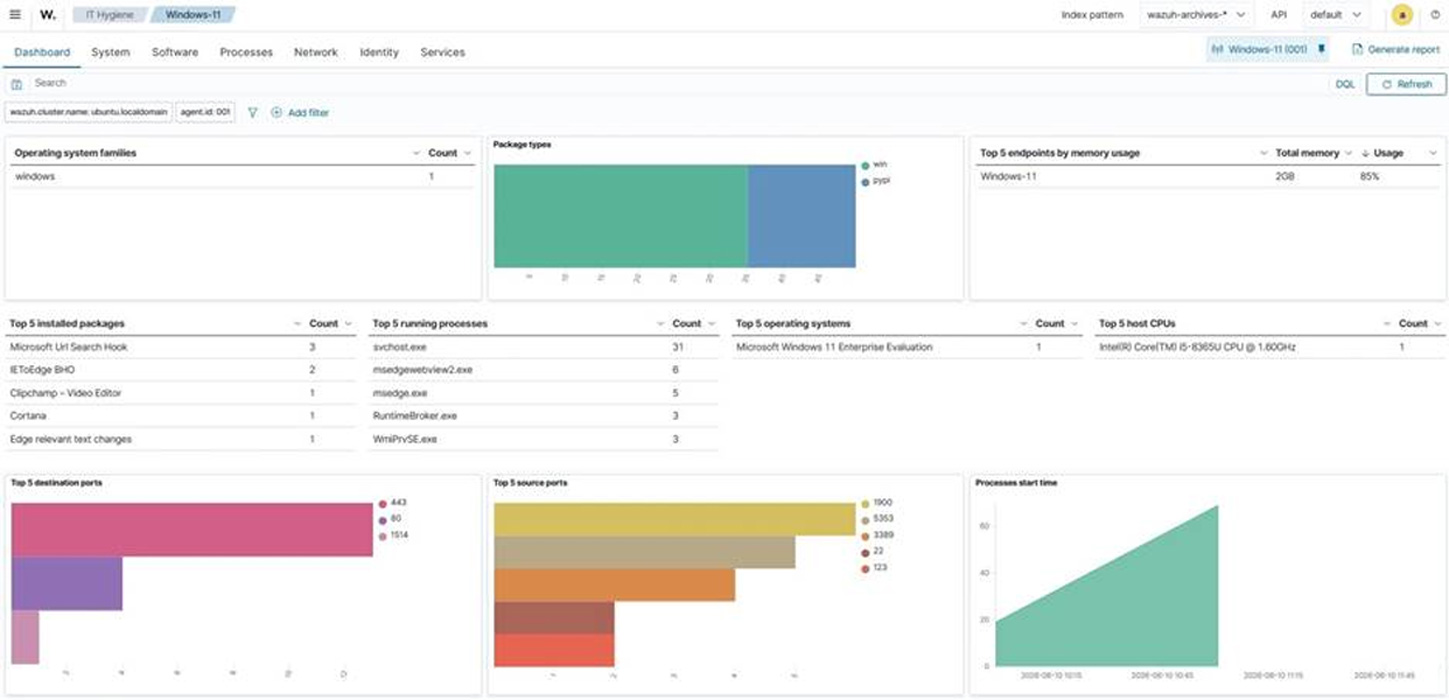
図1:Wazuh IT Hygieneダッシュボード - 環境全体にわたる一元的な可視性: 監視対象の各エンドポイントからのインベントリデータは 、専用のインデックスに集約され、Wazuhダッシュボードの「IT Hygiene」セクションに、「ダッシュボード」、「システム」、「ソフトウェア」、「プロセス」、「ネットワーク」、「ID」、「サービス」の各セクションに分類されて表示されます。セキュリティチームは、エンドポイントを個別に検査する代わりに、単一のインターフェースからデータ全体を照会できます。 「ネットワーク」セクションには、「トラフィック」タブがあり、各エンドポイントでアクティブにリスニングしているポートが一覧表示されます。これは、ネットワークスキャンがリモートで推測しようとするのと同じ情報を、ホスト側から確認できるものです。
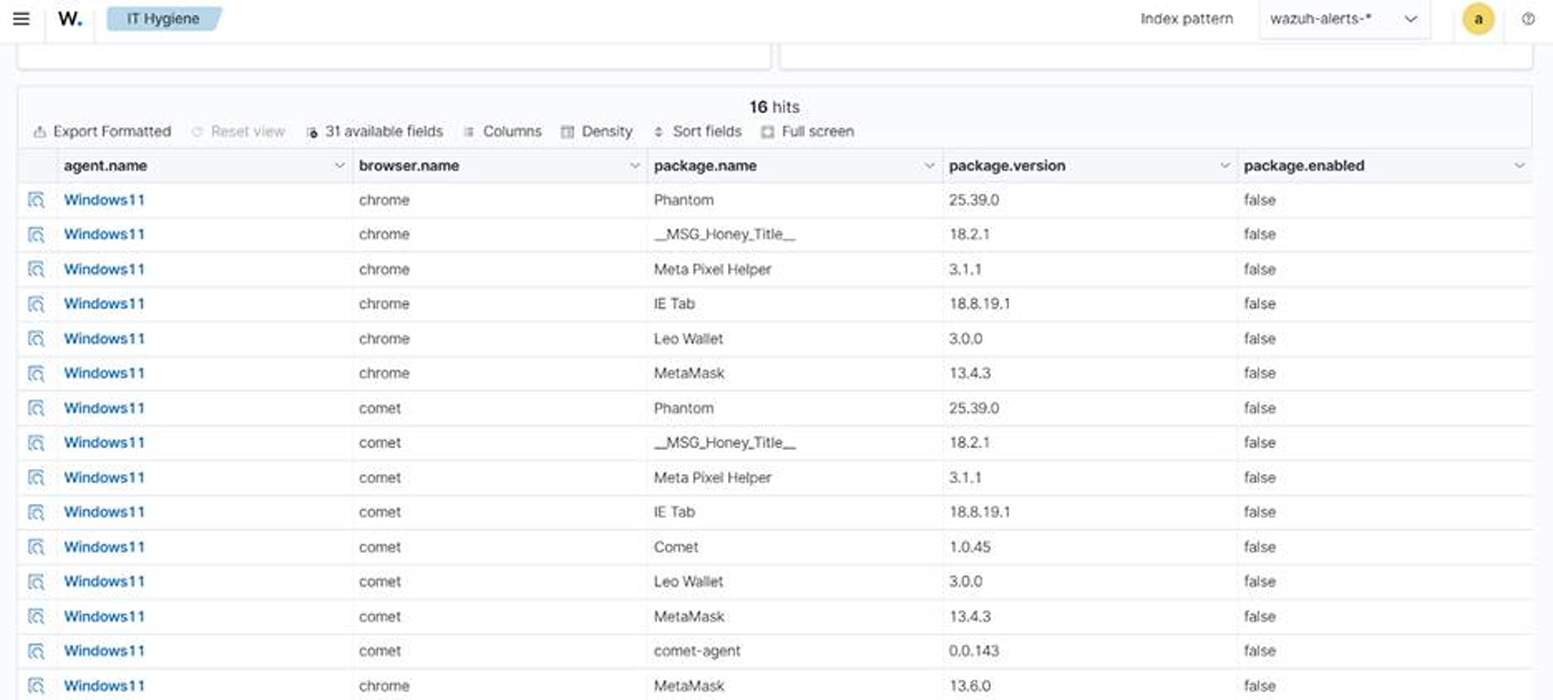
- ブラウザ拡張機能およびエンドポイントサービスへの可視性: Wazuh 4.14.0以降では、ブラウザ拡張機能、エンドポイントサービス、ユーザー、およびグループに関するインベントリデータを収集します。 ブラウザ拡張機能モデルは、Windows、macOS、Linux 間で統一されており、セキュリティチームは 1 回のクエリで、環境全体にわたって広範な権限を持つ拡張機能を特定できます。サービスインベントリでは、Windows サービスと Linux の systemd ユニットが標準化されており、これによりチームは、自動起動するように設定された未承認のソフトウェアを特定しやすくなります。
- Wazuhエージェントを実行できないデバイスの対応:Wazuhは、ルーター、ファイアウォール、スイッチ、およびLinuxまたはBSDシステムに対して、SSH経由のエージェントレス監視を提供します。 エージェントもSSHセッションもサポートしていないデバイスについては、Wazuhサーバーがネットワークアプライアンスやその他の機器からsyslogを直接受信します。これらの機能により、Wazuhエージェントを実行できないデバイスについても可視性が向上します。ただし、SSHおよびsyslogによる監視では、設定されたコマンド、ファイル、およびデバイスのログによって公開されている情報のみが提供されます。
- 監視エージェントのカバレッジ自体:エージェントの登録 ステータスは、Wazuhサーバーにすでに登録されているエンドポイント間のカバレッジを測定します。これは、インストールまたは登録されたことのない未知のエンドポイントを特定するものではありません。Wazuhエージェントは、「未接続」、「保留中」、「アクティブ」、または「切断済み」の4つの状態のいずれかを報告します。登録はされたものの接続されたことがないエージェントは、展開が完了しなかったことを示しています。 エージェントは、設定された時間枠(デフォルトは15分)内にキープアライブメッセージが届かない場合、「切断済み」状態に移行します。これらの状態を確認することで、セキュリティチームは、監視されていると想定されているにもかかわらず報告を行っていないエンドポイントを特定することができます。
- インベントリと脆弱性およびポリシーの相関分析:インベントリデータは 、参照情報と比較することでセキュリティ上の意思決定を支援します。 Wazuhの脆弱性検出機能は、収集されたソフトウェアインベントリを、Wazuhサイバー脅威インテリジェンス(CTI)プラットフォームの脆弱性情報と照合します。エンドポイントへのプローブやネットワークスキャンは行わないため、分析はエンドポイントが既に報告したデータに基づいて一元的に実行されます。 また、同じインベントリデータを外部データソースと照合することで、セキュリティ更新プログラムの提供が終了したソフトウェアを特定することも可能です。
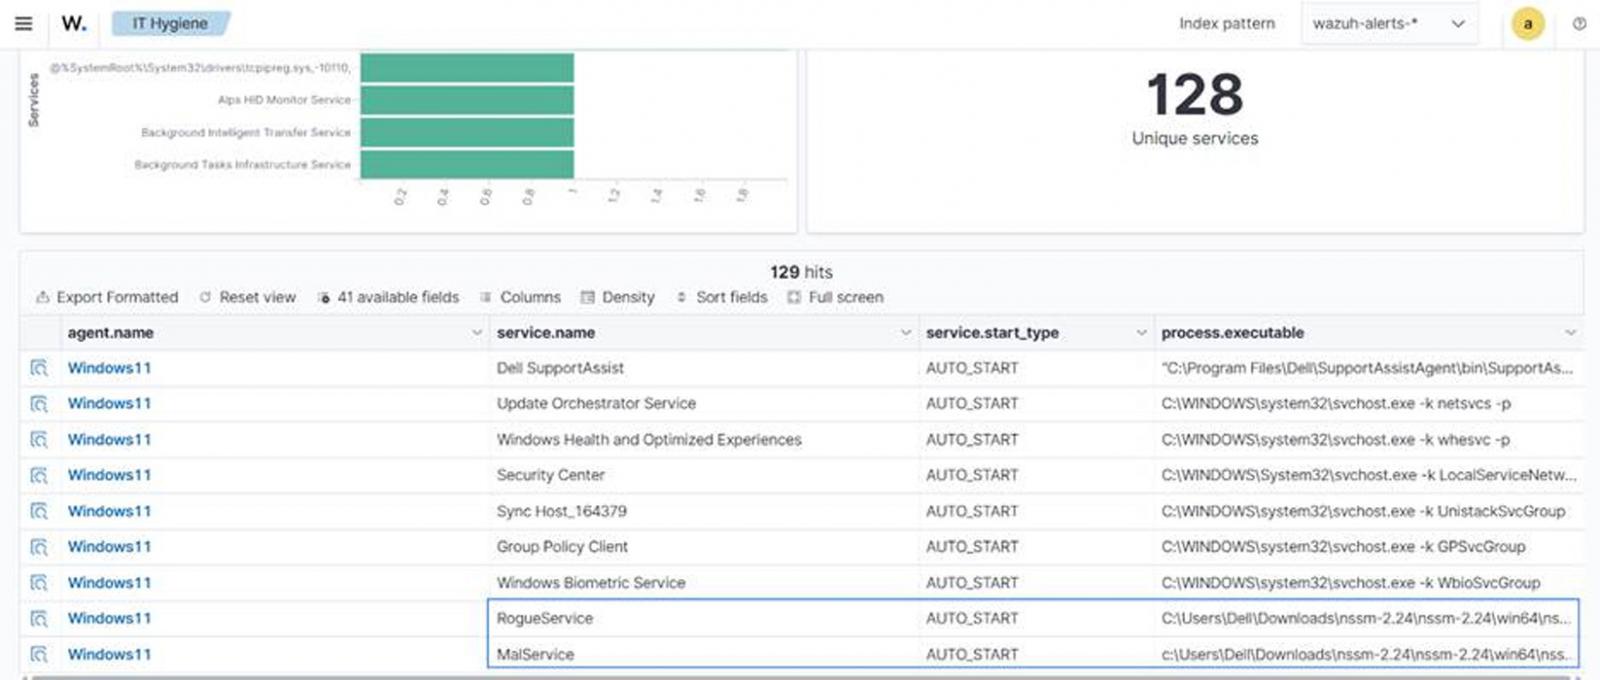
- インベントリデータを活用した脅威ハンティング:インベントリは一元的に保存され、インデックス化されているため、セキュリティチームはオンデマンドでデータを収集するのではなく、調査中にクエリを実行できます。 Wazuhのブログ記事「Wazuhが収集したインベントリデータを用いた脅威ハンティング」では、カスタムルール、不正なソフトウェアやポートのCDBリスト、およびインベントリに対するクエリを用いて、この手法を実演しています。このアプローチにより、単一のアラートでは検出されない資産を特定することができます。
- 不正なアプリケーションの検出と削除:セキュリティチームは、特定の不正なアプリケーションを検出するためのカスタムWazuhルールを設定し、検証済みのアクティブレスポンススクリプトを使用して、監視対象のエンドポイントからそれらを削除することができます。 Wazuhのブログ記事「WazuhによるシャドーITの管理」では、カスタム検出ルールや、監視対象のエンドポイントから承認されていないアプリケーションをアンインストールするActive Responseスクリプトを含め、設定の全容を解説しています。
結論
シャドーITは、ポリシー上の問題である以前に、可視性の問題です。組織は、把握できない資産に対してソフトウェアのベースラインを強制することはできず、ネットワークスキャンだけでは、スキャン中に応答したシステムしか表示されません。
Wazuhは、監視対象のエンドポイントからインベントリを収集し、設定済みのエージェントレスソースからのデータを取り込むことで、この可視性のギャップを縮小するのに役立ちます。 エンドポイントのインベントリは、各ホストに何がインストールされ、実行され、リスニングしているかを示します。一方、エージェントレス監視とsyslogの取り込みにより、Wazuhエージェントを実行できないサポート対象デバイスへの可視性が拡張されます。また、Wazuhエージェントの登録状態は、セキュリティチームが監視範囲を推測するのではなく、正確に測定するのに役立ちます。
このデータが一元的にインデックス化されることで、セキュリティチームは脆弱性を特定し、監視対象のエンドポイント全体のインベントリを調査し、ソフトウェアをライフサイクル情報と比較し、承認されたソフトウェアのベースライン外にあるアプリケーションに対して設定済みの是正措置を開始することができます。
Wazuhに関する詳細は、ドキュメントを参照し、拡大を続ける専門家コミュニティに参加してご確認ください。
Wazuhによる提供・執筆。
出典:https://www.bleepingcomputer.com/news/security/reducing-shadow-it-visibility-gaps-with-wazuh/


Comments