


先週末、セキュリティ研究者のアブデルハミド・ナセリ氏(別名「ナイトメア・エクリプス」)が、ウイルス対策ソフトの更新をブロックするマイクロソフト・ディフェンダー向けの新たなゼロデイエクスプロイトを公開した。
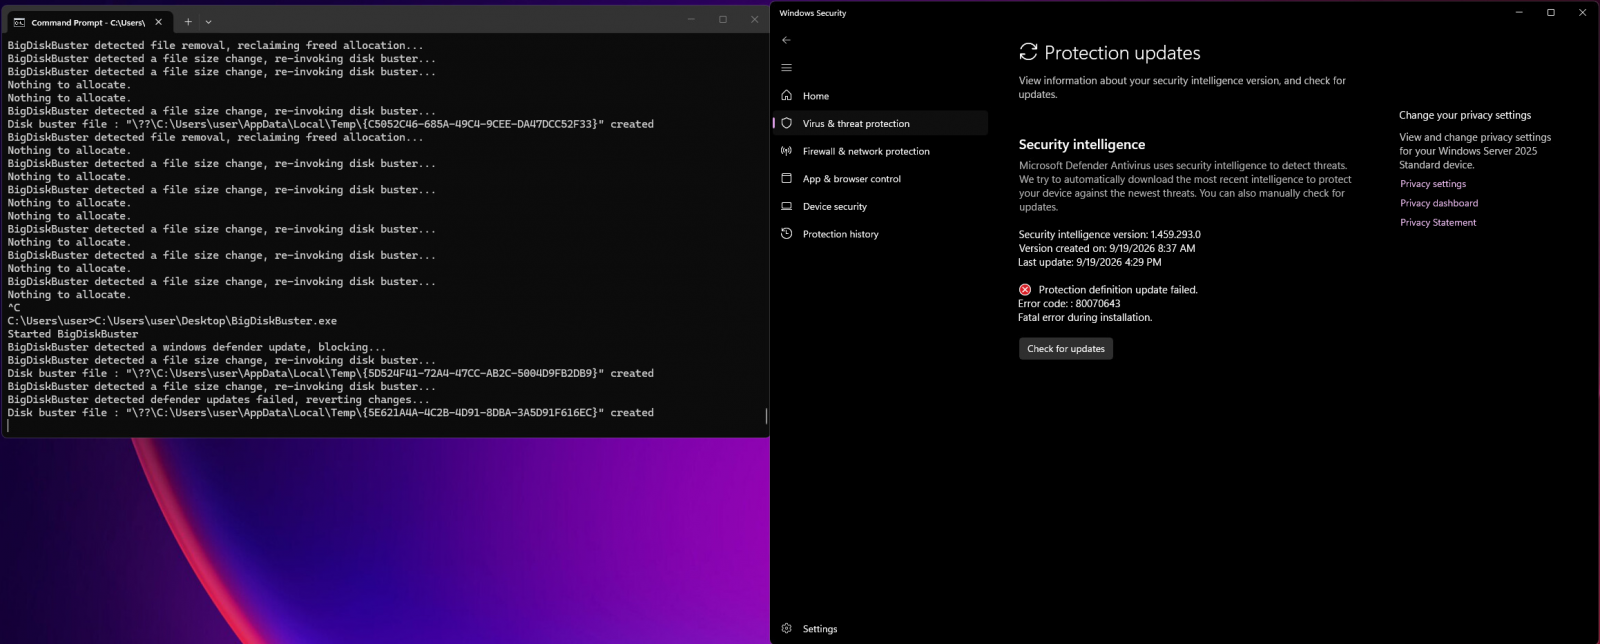
ナセリ氏はこれを「BigDiskBuster」と名付け、 4月に自身が公開した「UnDefend」と呼ばれる別のDefenderゼロデイ脆弱性と類似していると 述べた 。UnDefendは、 標準ユーザーが定義ファイルの更新をブロックできるようにするものであった 。
同セキュリティ研究者はさらに、「BigDiskBuster」はサポート対象のすべてのWindowsバージョンで動作し、Defenderの更新をブロックするにはバックグラウンドで実行する必要があると付け加えた。
「面白いツールを作ったよ。Defenderの更新を完全に阻止するから、このツールがバックグラウンドで実行されている限り、現在のバージョンを使い続けることになる」と彼は語った。
「この概念実証(PoC)は『UnDefend』と似ており、Windows Defenderがプラットフォームやシグネチャの更新を行うのを阻止します。サポートされているすべてのWindowsバージョンで動作するようですが、PoCには若干のバグがあり、再実装が必要ですが、その仕組みはご理解いただけると思います。」
2026年4月以降、ナセリ氏は 、2025年3月にマイクロソフトから不当に契約を解除されたとする主張をめぐる同社との継続的な紛争の一環として、10件近くのゼロデイエクスプロイトを公開してきた 。
2週間前、マイクロソフトが今月の「パッチ・チューズデー」セキュリティ更新プログラムを公開した直後、同氏はSYSTEM権限を取得する別のDefenderゼロデイエクスプロイト(「ShieldCrash」として知られる)を公開した。
ナセリ氏によると、「ShieldCrash」は、 1週間前に 修正された別のDefenderの権限昇格脆弱性「ShieldBreak」を迂回するものであり、この「ShieldBreak」自体も、同氏が6月に公開し、マイクロソフトが7月に修正した別のDefenderの脆弱性「RoguePlanet」を迂回するものであった。
ナセリ氏が今年公開したゼロデイエクスプロイトには、Microsoft Defender、BitLocker、およびその他のWindowsコンポーネントを標的とする「LegacyHive」、「BlueHammer」、「RedSun」、「YellowKey」、「GreenPlasma」、「MiniPlasma」、「UnDefend」も含まれている。
マイクロソフトは当初、同社の顧客に「実際の損害をもたらす悪意のある活動」を行う者に対して法的措置を講じる旨の警告 を発し、これを受けて情報セキュリティコミュニティの多くの人々は、マイクロソフトが 当該セキュリティ研究者を直接脅迫していると受け止めた 。
マイクロソフトは、ナセリ氏が公開したセキュリティ脆弱性の一部(ShieldBreak、RoguePlanet、YellowKey、GreenPlasma、MiniPlasmaなどの脆弱性)については修正を行ったものの、その他のセキュリティ問題については依然として公式のパッチが提供されていない。
BigDiskBusterというサービス拒否(DoS)ゼロデイ脆弱性について問い合わせた際、マイクロソフトの広報担当者は直ちにコメントを寄せることができなかった。
出典:https://www.bleepingcomputer.com/news/security/new-windows-defender-zero-day-blocks-microsoft-antivirus-updates/


Comments