


法執行機関による共同勧告によると、北朝鮮のハッカー集団「WaterPlum」は、2025年12月から2026年7月にかけて、世界中で少なくとも3万台の端末を侵害し、盗んだ暗号資産1,070万ドル以上を北朝鮮へ送金した。
これらの数値は、同脅威グループの活動を共同で追跡した日本、米国、オーストラリア、ドイツの当局による共同勧告に基づくものである。
「WaterPlum」は、「Contagious Interview」として知られる数年間にわたるキャンペーンと関連しており、これまでは求職者を標的とし、悪意のあるnpmパッケージを用いてデバイスにマルウェアを感染させていた。
攻撃者は、正規のAI、仮想通貨、NFT企業を装ったり、求人サイトやフリーランスプラットフォームを利用して求職者に接触したりする。
偽の面接やコーディングテストの過程で、被害者はプロジェクトのダウンロード、ビデオ会議のトラブルシューティング、あるいは悪意のあるコードの実行を指示される。
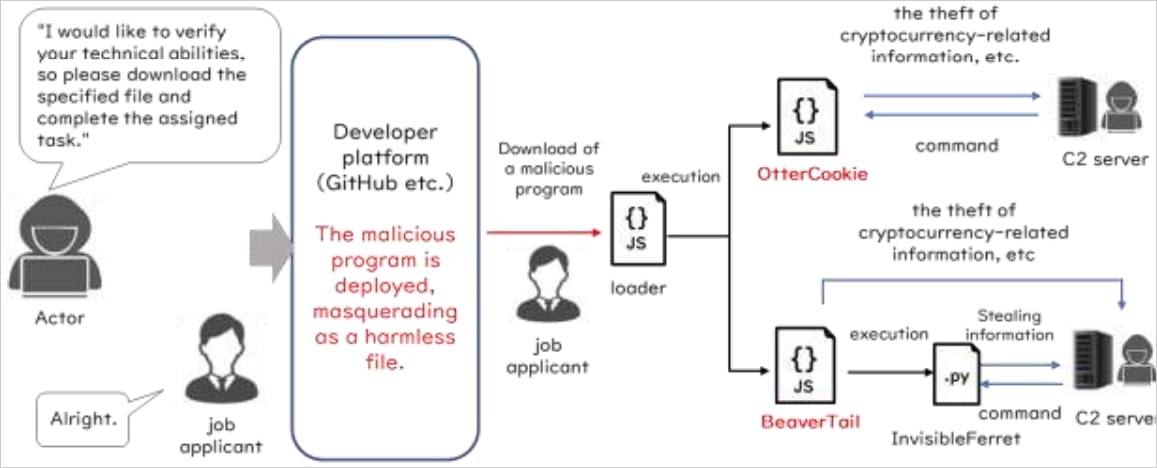
WaterPlumは、北朝鮮の脅威アクターによる広範なエコシステムの一部であり、体制の収益を生み出し、その兵器プログラムの資金調達を支援するために、金銭的な動機に基づく攻撃を行っている。
「WaterPlumの攻撃者は、100カ国以上で少なくとも3万台の端末に感染させ、7,000以上の仮想通貨ウォレットから資金やアカウント認証情報を盗み出した」と、この勧告には記されている。
「WaterPlumの攻撃者は、17億円(1,071万米ドル相当)の仮想通貨資産を朝鮮民主主義人民共和国(DPRK)に送金した。」
この勧告では、以下のマルウェアファミリーがWaterPlumの活動に関連していると指摘している:
- BeaverTail:npmパッケージに隠されたJavaScriptマルウェア。
- InvisibleFerret:Pythonベースのバックドア。
- OtterCookie:JavaScript製のリモートアクセストロイの木馬(RAT)および情報窃取型マルウェア。
- OtterCandy:OtterCookieとRATの機能を組み合わせたマルウェア。
- StoatWaffle:悪意のある Visual Studio Code プロジェクトを通じて配布されるモジュール式の Node.js マルウェア。フォルダが開かれ、信頼された後にコードを実行する設定ファイルを使用する。
標的が侵害されると、攻撃者はブラウザの認証情報、クリップボードの内容、キーストローク、暗号通貨の秘密鍵やシードフレーズ、文書を盗み出そうとするほか、スクリーンショットも取得します。
また、感染したコンピュータへのアクセスを利用して、雇用主やクライアントのネットワークへ攻撃範囲を拡大し、知的財産の窃取やスパイ活動へと攻撃を拡大する可能性がある。
また、各機関は WaterPlum を北朝鮮の偽装 IT ワーカー作戦と直接結びつけており、一部の WaterPlum ハッカーはクライアント向けの Web 開発を行うリモート IT ワーカーとしても活動しており、両グループが同じ IP アドレスを使用していたと述べている。
また、この勧告では、北朝鮮のIT作業員がWaterPlum攻撃で盗んだ身分証明書を再利用し、被害者を装って就職していることについても警告している。
さらに捜査当局は、WaterPlumの攻撃者がオンライン面接の際にAI顔置き換えソフトウェアを使用し、その後カメラをオフにしてネットワークの問題のせいにしていることも突き止めた。
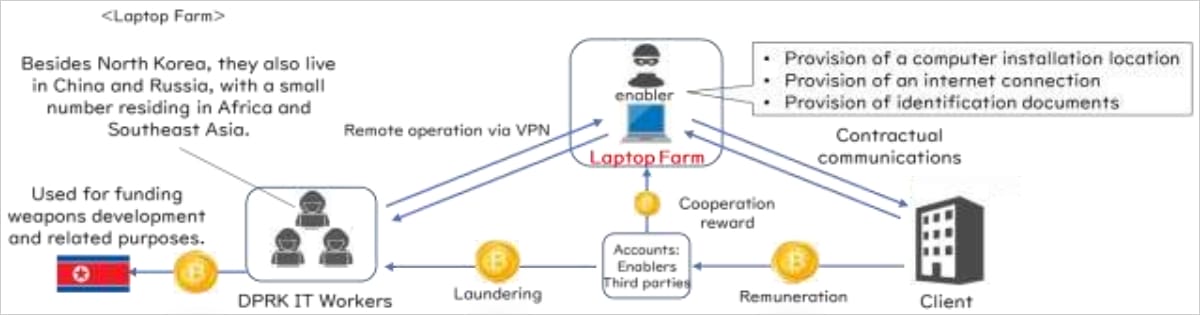
FBIと日本の警察当局は、WaterPlumの攻撃者および一部の北朝鮮IT労働者が、北朝鮮の兵器研究・生産を担当する軍需産業部傘下の「第313総局」の下で活動していると分析している。
日本の警察庁によると、当局は国内で初めて北朝鮮のIT技術者による「ラップトップ・ファーム」を特定、捜査し、解体したほか、数億円が海外に送金されていたという証拠を発見した。
この勧告では、企業に対し、求職者の身元、所在地、資格を慎重に確認し、業務遂行に必要なシステムやデータのみにアクセスを制限するよう警告している。
開発者は、サンドボックス外で未知のコードを実行することを避け、提供されたファイルやコードに追加のペイロードを取得するコマンドが含まれていないかを確認すべきである。
出典:https://www.bleepingcomputer.com/news/security/north-korean-waterplum-hackers-infected-30-000-devices-worldwide/


Comments