


現在進行中のマルウェア攻撃キャンペーンでは、SEO対策が施されたGitHubリポジトリを利用して、著名なソフトウェア企業を装い、これまで未報告だった「Rapuncel」と呼ばれる情報窃取型マルウェアを拡散させている。
LastPassとDelphos Labsがこのキャンペーンを突き止め、同キャンペーンではパスワードマネージャーのブランドおよび少なくとも39社の他社を装っていると報告しています。
「Rapuncel」という情報窃取ツールに加え、これらのリポジトリからは、145種類のアンチウイルスおよびエンドポイント検出・対応(EDR)製品を無効化できる、Microsoftの署名付きカーネルドライバーも配信されています。
攻撃の連鎖は、被害者が「LastPass Authenticator」やその他の人気ソフトウェアを検索し、偽のGitHubリポジトリへのリンクをクリックした時点で始まります。
そこでダウンロードボタンをクリックすると、一連のリダイレクトを経てペイロード配信サーバーに到達し、被害者はセキュリティスキャンを回避するためにサイズが最大148MBまで水増しされたZIPアーカイブを受け取ることになります。
アーカイブ内のインストーラーは、正規の Microsoft Visual Studio CoreCLR デバッガー「vsdbg.exe」のコピーであり、悪意のある DLL(vsdbg.dll)をサイドロードするように名前が変更され、設定されています。 このインストーラーは、情報窃取型マルウェア「Rapuncel」に加え、ウイルス対策ソフトウェアを無効化するために使用されるカーネルドライバ「Alinubx.sys」を展開します。
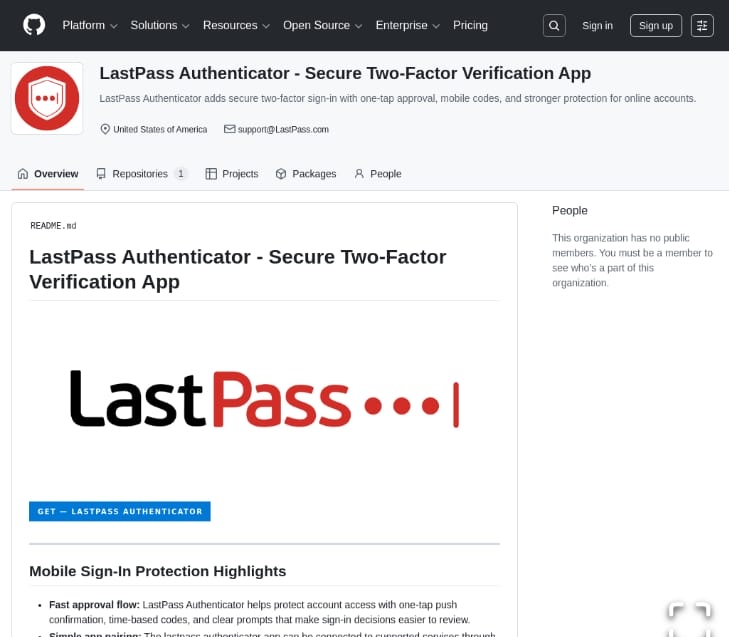
出典:LastPass
このカーネルドライバは、「nvfsflt64.sys」という名前の NVIDIA コンポーネントに偽装されており、NvFsFilter サービスとして登録されます。
研究者によると、このドライバーはEDRキラーとして機能し、終了対象となる145のアンチウイルスおよびEDRプロセスのリストがハードコードされている。
「このドライバーは、AccessMode=KernelMode を指定して ObOpenObjectByPointer を呼び出すことで、ハンドルを開く際の通常のユーザーモードの SeAccessCheck 処理をバイパスします」とLastPass は説明しています。
「このドライバーは、カーネルコードとしてプロセスを開くようカーネルに要求し、その後そのプロセスを強制終了させます。そのため、多くのセキュリティ製品が管理者による干渉を回避するために依存している保護機能である『Protected Process Light(PPL)』を無効化できるのです」
現在、このドライバーはマイクロソフトの脆弱なドライバーブロックリストには含まれておらず、このキャンペーンで使用されているものは、マイクロソフトのWindowsハードウェア互換性パブリッシャーチェーンを通じて署名されています。
研究者らは、Alinubx.sysにはファイルやレジストリの隠蔽、DLLの注入、ドライバおよびプロセスの傍受、トラフィックの操作、ポートのリダイレクトといった追加機能が含まれていると指摘していますが、今回のキャンペーンではこれらの機能は有効化されていないようです。
情報窃取型マルウェア「Rapuncel」
デバイス上のセキュリティソフトウェアが終了すると、Rapuncel情報窃取マルウェアは感染したデバイスからデータの窃取を開始する。
このマルウェアは以下の情報を収集する:
- 25種類のWebブラウザに保存された認証情報
- 30種類の仮想通貨ウォレットからのデータ
- Discord、Steam、Telegramのセッション認証情報
- Windows 資格情報マネージャーの内容
- ファイル名に「password」、「seed」、「wallet」、または「recovery」を含むドキュメント
- 接続されているすべてのモニターからのスクリーンショット
- 詳細なシステム情報
Chrome、Edge、および関連ブラウザに搭載されている Google のアプリ固有の暗号化保護を回避するため、Rapuncel はヘルパー DLL をアプリに注入し、独自の権限昇格サービス(Elevation Service)を呼び出します。
盗み出された情報は圧縮され、生のTCP経由で送信されるHTTP形式のリクエストを使用して、「2.26.126[.]50」という外部エンドポイントにアップロードされます。
RapuncelはWindowsサービスを通じて再起動後も存続するため、再起動後に動作を再開するセキュリティツールは、情報窃取ツールが起動する前に再び強制終了されます。
LastPassとDelphos Labsは、RapuncelがBoryptGrabの亜種であると中程度の確信度で評価したほか、そのローダーがCruciferra PUROSANGUEクリプターを使用して構築されていることも突き止めた。
ユーザーは、公式ウェブサイトからのみソフトウェアをダウンロードし、信頼性の低い GitHub リポジトリを避け、Google 検索で表示される宣伝結果をスキップまたはブロックすることを推奨される。
出典:https://www.bleepingcomputer.com/news/security/fake-lastpass-authenticator-github-repos-push-new-rapuncel-infostealer/


Comments