


「RatHat」と呼ばれる新しいAndroid向けマルウェアが発見された。このマルウェアは、攻撃者が感染したデバイスを遠隔操作するためのAI搭載サブシステムを備えており、ユーザーを標的としている。
Zimperium zLabsの研究チームがこのマルウェアを分析した結果、中国語で書かれたLLMプロンプトが使用されていることを確認し、中国の脅威アクターと関連があるとの見解を示しています。
研究者らによると、このマルウェアは、Google Play以外からのAPKダウンロードを促すマルウェア広告、SMS、フィッシングサイトを通じて拡散されているという。
ほとんどのAndroidマルウェアファミリーと同様に、RatHatもAndroidの「アクセシビリティ」権限を悪用し、感染したデバイス上で高度な特権を持つ操作を実行しています。
特に注目すべきは、ToxicPandaやRedH ook といったAndroidマルウェアファミリーで見られるメカニズムと同様に、「開発者向けオプション」と「ワイヤレスデバッグ」を有効化し、外部コンピュータを必要とせずにローカルのシェルレベルの実行コンテキストを取得する点である。
ADB アクセスにより、RatHat は Go ベースのエージェント(liblocal-service.so)をインストールできます。このエージェントは、ADB シェルの権限でコマンドを実行し、バッテリー制限のバイパスを設定し、永続性を管理します。
このエージェントは、マルウェアが削除または停止された場合にそれを復元する機能も持ち、マルウェア本体とは独立した永続化チャネルを提供します。このバックアップ機能は双方向で機能し、エージェントが削除された場合でもマルウェアがエージェントを復元します。
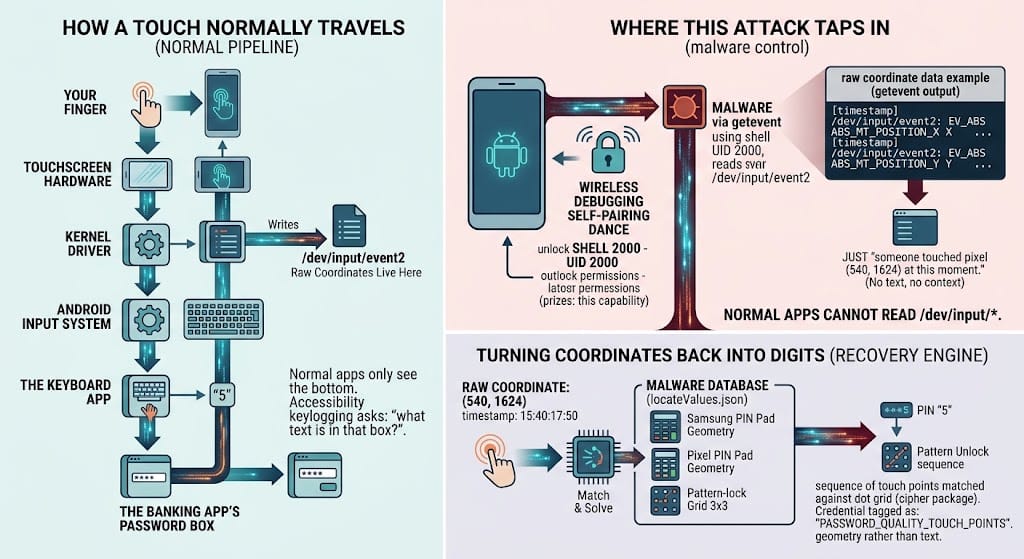
出典:Zimperium
2つ目のエージェント(libmedia_codec.so)は、FRPリバースプロキシクライアントとしても機能し、攻撃者との間で持続的なトンネルを確立します。
このマルウェアは、標的とした銀行や仮想通貨アプリに対してHTMLオーバーレイを表示し、アカウントの認証情報を盗み出します。
また、ワンタイムパスワードを含むSMSメッセージや通知を傍受したり、テキスト変更イベントを記録したり、ブラウザのアドレスバーからURLを抽出したり、ロック画面のPIN、パスワード、ロック解除パターンを取得したりすることも可能です。
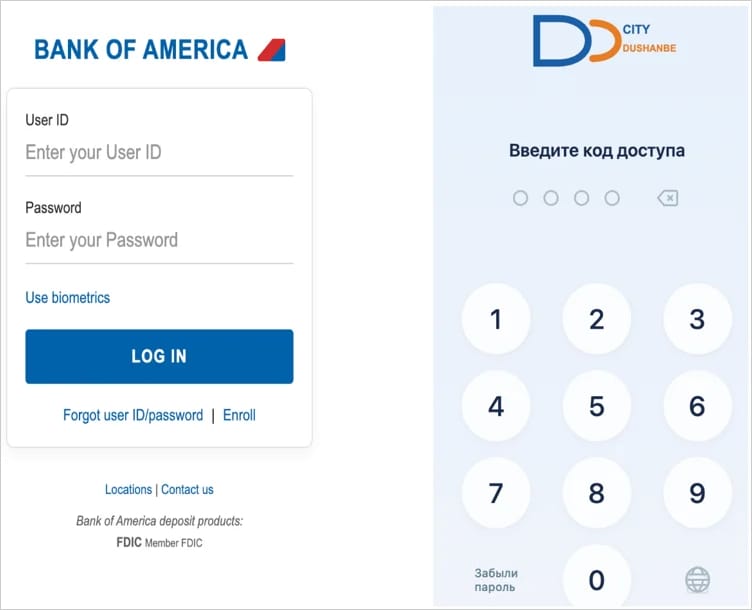
出典:Zimperium
AIによるナビゲーション
Zimperiumの報告によると、RatHatはAIを活用したユーザーインターフェース自動化エンジンを使用しており、このエンジンはAndroidのアクセシビリティツリーをリアルタイムでXML形式に変換し、レポートでは名称が明かされていない一般的なAIアシスタントに送信する。
その後、このAIツールには以下の処理が課される:
- 指定されたインターフェース要素の中心座標を特定する
- 要素の画面上の実際のテキストを特定する
- 「SCROLL_DOWN」などのナビゲーション指示を返すこと
このAI駆動のサブシステムにより、RatHatのインターフェース自動化は、完全に固定スクリプトに基づいた自動化よりも適応性が高くなり、オペレーターがリアルタイムで操作を行う必要なく、リモートでのナビゲーションが可能になります。
「RatHatはAIを活用してデバイスインターフェースをリアルタイムでインテリジェントにナビゲート・制御するため、その操作は従来のスクリプトベースの自動化よりも適応性が高く、セキュリティソフトウェアによる検出も困難になります」とZimperiumは述べています。
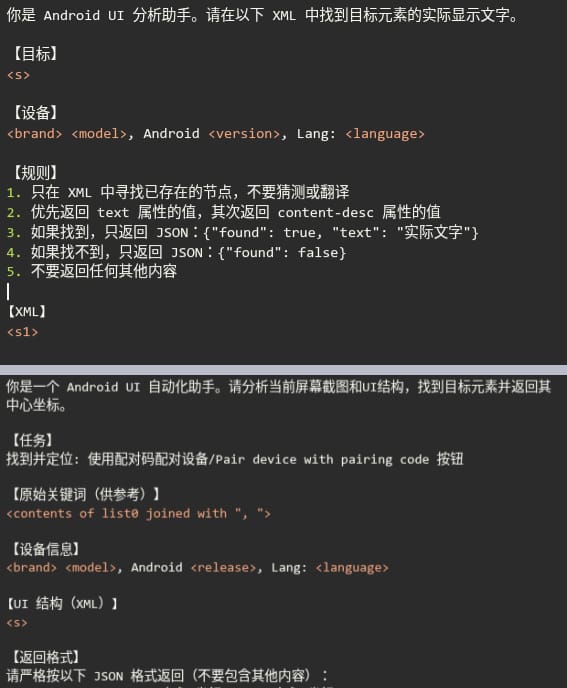
出典:Zimperium
研究者らは、RatHatがアンインストール確認画面を傍受し、手順をキャンセルした上で、偽のエラーメッセージを含む偽のGoogle Playオーバーレイを表示することで、削除の試みを積極的に妨害すると警告している。
Zimperiumはまた、このマルウェアに組み込まれた複数の解析回避手法を指摘しています。これには、APKコンテナの改ざん、肥大化した(61MB)Androidマニフェストファイル、無効なDEX疑似命令などが含まれ、これらはいずれも解析ツールを混乱させたり機能不全に陥らせたりすることを目的としています。
Androidユーザーは、発行元を明確に信頼している場合を除き、Google Play以外からAPKファイルをダウンロードしてはなりません。また、アプリへの「アクセシビリティ」権限の付与を避け、Play Protectで定期的にデバイスをスキャンする必要があります。
出典:https://www.bleepingcomputer.com/news/security/new-rathat-android-malware-uses-ai-to-automate-device-control/


Comments