

チェック・ポイント・ソフトウェアは、攻撃者が管理システム上でルート権限を持ってコードを実行できる可能性のある重大な脆弱性に対処するためのセキュリティ更新プログラムを公開しました。
CVE-2026-91843として追跡されているこの脆弱性は、セキュリティゲートウェイ(ファイアウォール)を管理し、ネットワークセキュリティイベントを監視する「セキュリティ管理サーバー(Security Management Server)」インスタンスのログインプロセスにおける、スタックベースのバッファオーバーフローの弱点に起因しています。
このセキュリティ問題は、チェック・ポイントのファイアウォールによって生成されたログを収集・保存する専用サーバーである同社の「Log Server」にも影響を及ぼします。
この脆弱性が悪用されると、権限を持たない攻撃者が、ユーザーの操作を必要としない低複雑度の攻撃を通じて、リモートでルート権限によるコード実行が可能になります。
また、Check Point社は、最新のLivePatchを適用できない顧客向けに、一時的な緩和策も提供しています。これには、脆弱なシステムを攻撃に対して強化することや、SmartConsoleダッシュボードの [Manage & Settings] > [Permissions & Administrators] > [Trusted Clients] のエントリを編集して、信頼できるIPアドレスやサブネットへのアクセスを制限することが含まれます。
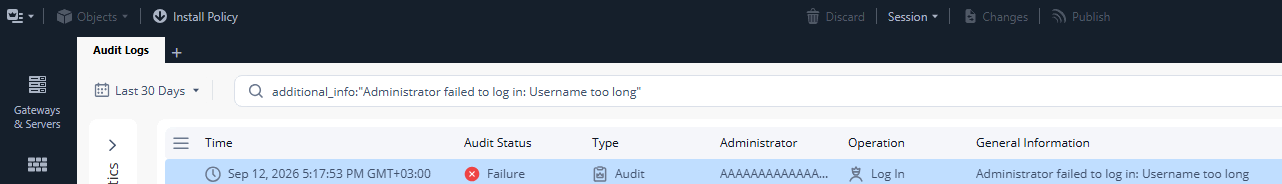
同社は、このセキュリティ脆弱性が現在積極的に悪用されているとはまだ確認していないものの、セキュリティチームは、監査ログおよび管理者ログインログ内の「Administrator failed to log in: Username too long(管理者のログインに失敗しました:ユーザー名が長すぎます)」というアラートを確認することで、CVE-2026-91843による攻撃を特定できるとしている。
先週、同社は、Check Pointのファイアウォールおよび管理システムに影響を及ぼす、VPN証明書のASN.1デコードフローにおけるヒープオーバーフローに起因する、別の重大なリモートコード実行の脆弱性(CVE-2026-85103)に対するパッチを適用した。
「構成に関係なく、すべてのセキュリティ管理サーバーの導入環境がこの脆弱性の影響を受けます」とCheck Pointは警告しました。「この脆弱性は、特定の管理設定に依存するものではありません。VPNが使用されていない場合や設定されていない場合でも、管理システムは脆弱です。」
同日、同社は、認証されていないハッカーが認証をバイパスし、脆弱なファイアウォール上でリモートからコードを実行できる可能性のある、2つ目の重大な脆弱性(CVE-2026-85102)に対してもパッチを適用した。
これらの脆弱性は現時点では実環境での悪用例は確認されていないものの、チェック・ポイントはここ数ヶ月間で他の脆弱性が積極的に悪用されていることを指摘している。
そのうちの1つである認証バイパス(CVE-2026-50751) ゼロデイ脆弱性であり、6月以降、Qilinランサムウェアの関連グループによって悪用されていた。一方、2つ目の認証バイパスゼロデイ(CVE-2026-16232)は、少なくとも7月以降、SmartConsole管理パネルに管理者権限で認証を行うために悪用され続けている。
さらに最近では、オランダ国立サイバーセキュリティセンター(NCSC-NL)が、CVE-2026-85102およびCVE-2026-85103として追跡されているCheck PointのVPNに関する2つの重大な脆弱性について、「近いうちに悪用される可能性がある」として、組織に対しパッチ適用を最優先するよう警告しました。
出典:https://www.bleepingcomputer.com/news/security/check-point-warns-critical-flaw-lets-hackers-execute-code-as-root/


Comments