


中国と関連があるとされるスパイグループ「FamousSparrow」は、ラテンアメリカの政府機関に対する攻撃において、「SparroWocky」という名称の新しいバックドアを使用している。
この活動は1年以上続いており、この新しいマルウェアは、以前使用されていたカスタムバックドア「SparrowDoor」に取って代わっている。
ESETの研究者は、アルゼンチン、エクアドル、グアテマラ、ホンジュラス、パナマ、ペルー、プエルトリコ、ベネズエラの各組織を標的とした攻撃において、「SparroWocky」を確認した。
研究者らは、この脅威アクターの目的は、中国の経済的利益に対する米国の圧力の高まりに対するラテンアメリカ諸国政府の対応に関する情報を収集することだったとみている。
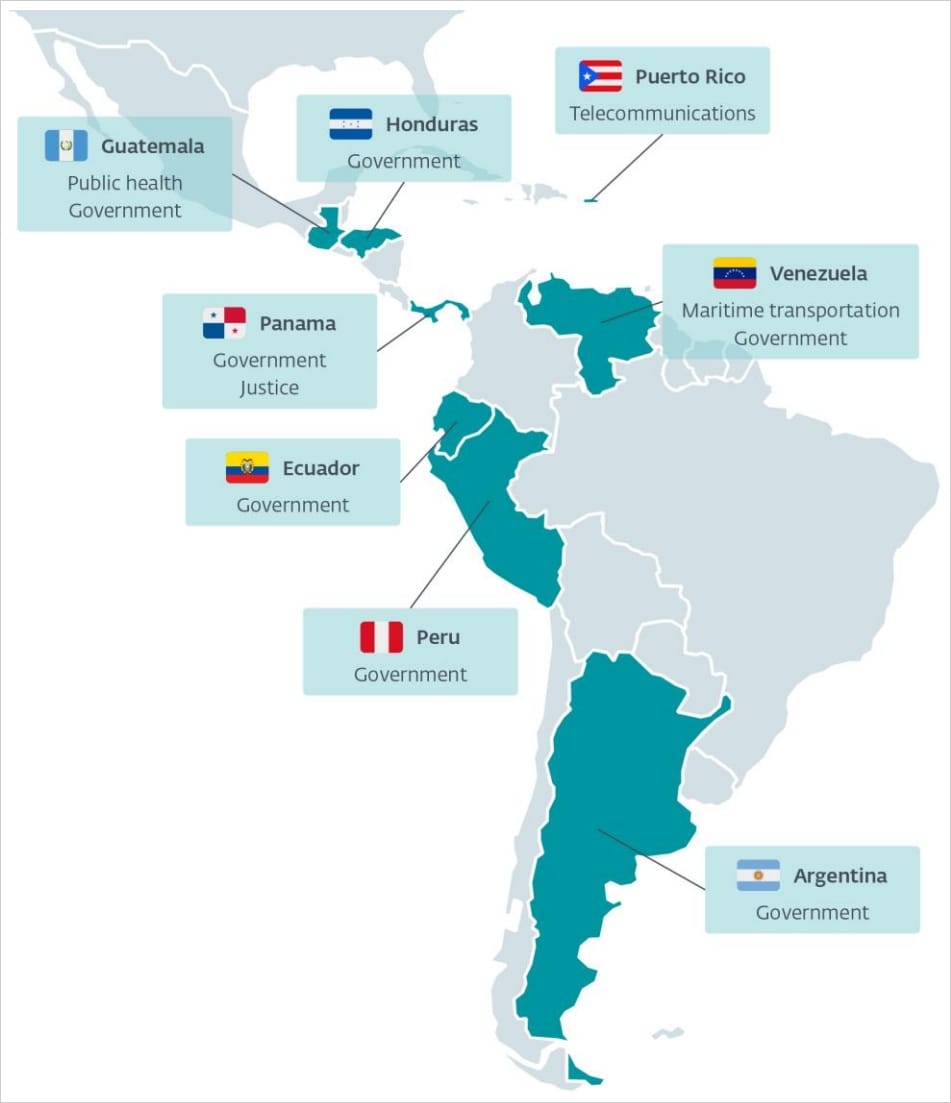
出典:ESET
ESETの分析によると、SparroWockyはオープンソースプロジェクトのコードを含む、モジュール式の完全なC++バックドアであることが明らかになった。
このマルウェアは、メモリ内の低レベル構造体を操作したり、実行時にコードにパッチを適用したりするなどの、解析回避メカニズムを備えている。SparroWockyの機能には以下が含まれる:
- コマンドおよび実行ファイルの実行
- メモリ内のビーコンオブジェクトファイルの読み込みおよび実行
- システム、ネットワーク、ユーザー、ドメイン、および Windows バージョンの詳細情報を収集する
- ドライブ、ディレクトリ、ファイル、ディスプレイ、およびアクティブなユーザーセッションの列挙
- ファイルのアップロード、ダウンロード、コピー、移動、名前の変更、および削除
- 500ミリ秒ごとにスクリーンショットをキャプチャし、最初の全画面画像以降は変更された画面領域のみを送信する
- 別のログイン済みユーザーのセッション内でプロセスを作成する
- TCP プロキシとして動作し、接続を転送する
- 自身の永続化機能を解除し、自身のファイルを削除する
研究者によると、このマルウェアは、ローダーが .dat ファイルに含まれる RC4 暗号化されたペイロードを復号し、検知回避のためにメモリ上に直接マッピングした後、DLL サイドローディングを介して展開される。
このマルウェアは、コールスタックや脅威の発生源の偽装、動的な API 解決、悪意のあるメモリ内コードや DLL を正規の Windows コンポーネントに偽装するなど、いくつかの検知回避メカニズムを備えています。
セキュリティソリューションから身を隠すため、SparroWocky は Windows のスレッド作成プロセスを傍受して、開始アドレスを変更しています。
「SparroWockyは、MinHookライブラリを使用してCreateThread関数をフックし、セキュリティ製品から元のlpStartAddressパラメータを隠蔽しています。
「基本的に、SparroWocky によって作成されるスレッドはすべて AnimateWindow を開始アドレスとしており、セキュリティ製品からは正当なものとして認識される可能性が高い」とESET は説明しています。
SparroWocky は、利用可能な権限に応じて、Windows サービス(ProcAuditManager)を介するか、HKLM または HKCU 配下に Windows レジストリキー(SnapCart)を追加することで、永続性を確立します。
研究者らは、このマルウェアのアーキテクチャと回避手法が「分析回避の手法やWindowsの内部構造に関する深い知識を示唆している」と指摘しており、これは、リソースが豊富で経験豊富な脅威グループによるものという彼らの帰属判断と一致しています。
ESETは攻撃を分析する中で、ポート443または8080を介して、あるいはHTTPおよびSOCKS5プロキシを経由して、マルウェアと直接通信しているコマンド&コントロール(C2)アドレスを少なくとも18件発見した。
ESETのテレメトリデータによると、2025年半ば以降、FamousSparrowの標的は主にラテンアメリカ地域の対象に集中していることが示されています。
同社のレポートには、SparroWockyバックドアの技術的分析が含まれており、この活動に関連する侵害の兆候(IoC)のリストも公開されている。
出典:https://www.bleepingcomputer.com/news/security/chinese-hackers-use-sparrowocky-malware-in-govt-espionage-attacks/


Comments