

ChromeおよびFirefoxの公式ストアで入手可能な「Twitch Enhanced Viewer | JeetBot」というブラウザ拡張機能は、ユーザーのTwitch OAuthセッショントークンを商用ボットサービスに送信しています。
この拡張機能は3万回以上インストールされており、広告のブロック、1080p(フルHD)再生の強制、地域制限の回避、チャンネルポイントの収集を可能にする、Twitch向けの正規のサードパーティ製ツールとして宣伝されています。
しかし、アプリケーションセキュリティ企業Socketによる分析によると、この拡張機能はTwitchウェブクライアントが使用する認証ヘッダーをキャプチャし、ユーザーのOAuthトークンを抽出した上で、プロキシサーバーを介して認証情報を送信していることが判明しました。
これらのサーバーは、Twitch、Kick、VK Live向けのツールを提供する、ロシア語の商用ストリーミングおよびチャットボットサービス「JeetBot」によって運営されている。
この拡張機能の現行バージョンでは、トークンが「auth=」というURLパラメータとしてリダイレクトされたプロキシリクエストに直接付加されるため、プロキシサーバーのリクエストログに記録され、ソフトウェアベンダーが容易に取得できてしまう。
「この拡張機能がTwitchの動画プレイリストリクエスト(usher.ttvnw[.]net宛て)をそのプロキシ経由でリダイレクトする際、トークンを&auth=というクエリパラメータとして付加します」とSocket氏は述べています。
「トークンはURLのクエリ文字列に配置されるため、プロキシサーバーのリクエストログに平文で記録されてしまいます。」
この処理は、ユーザーが視聴するすべてのTwitchチャンネルに対して行われますが、拡張機能のコードにハードコードされている10のロシア語チャンネルは例外です。
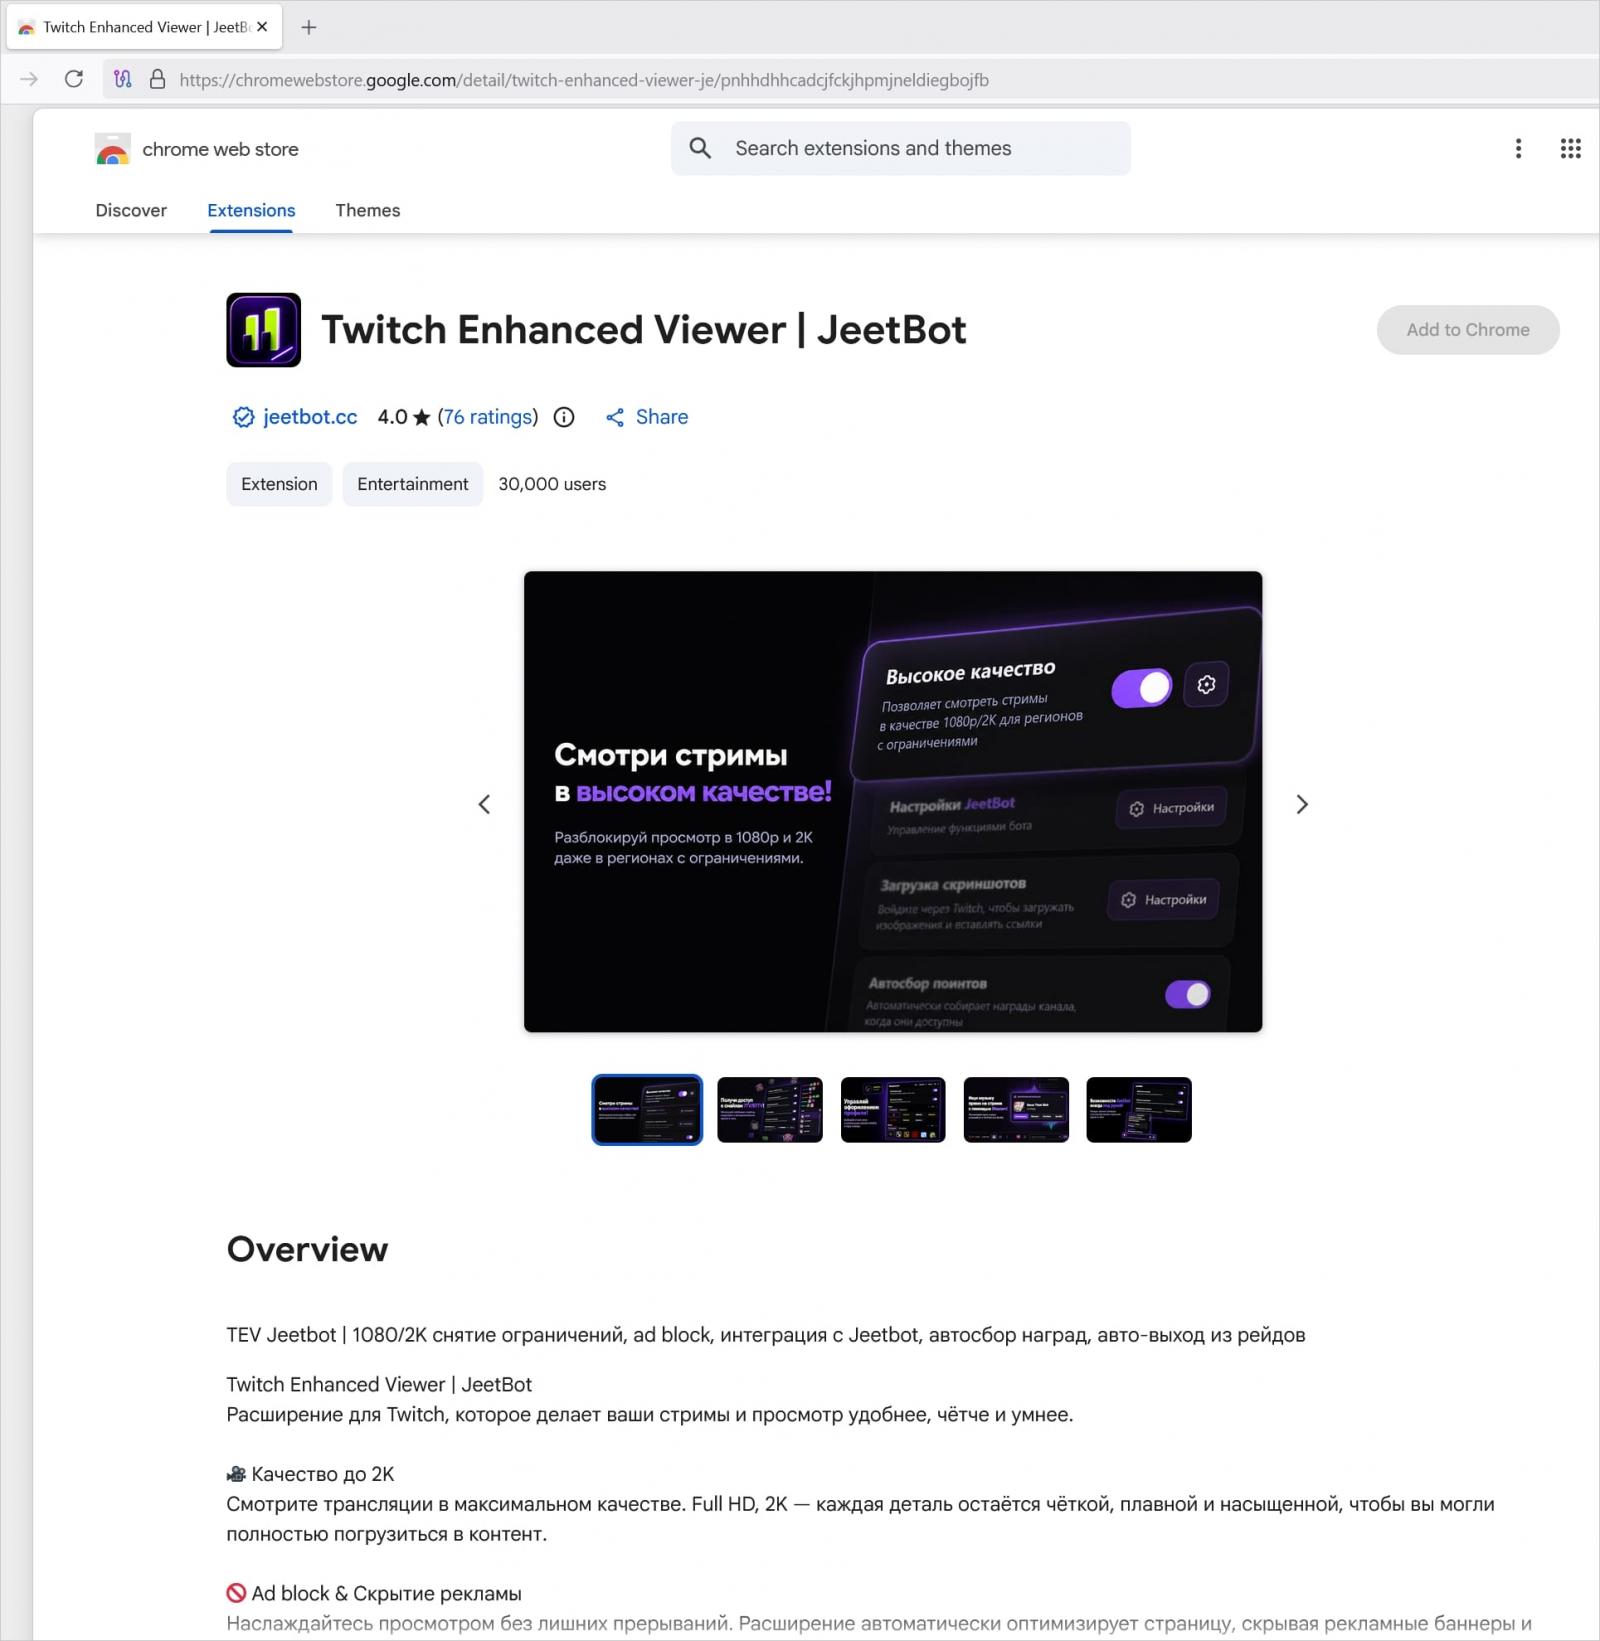
出典:.com
Socket氏は、この拡張機能の以前のバージョンには、より露骨な認証情報窃取の仕組みが含まれていたことを指摘している。
Firefoxアドオンストアの製品説明において、開発者は以前使用されていた仕組みについて次のような免責事項を記載していた。
「この拡張機能の以前のバージョンでは、ユーザーのOAuth-Twitchトークンが当社のサーバーに送信されていました。これは、ストリームを1080/1440pで再生するために必要な処理でした。」[機械翻訳]
「Twitch Enhanced Viewer | JeetBot」のChrome版におけるデータプライバシー開示では、開発者が「ユーザーのデータを収集または使用しないことを開示した」と記載されています。
この声明には、承認された場合を除き、ユーザーデータを第三者に販売すること、製品の「中核機能」以外の理由でデータを転送すること、あるいは「信用度を判断するため、または融資の目的で」データを転送することが含まれています。
本記事の公開時点では、この拡張機能はChrome Web StoreとFirefox Add-Onsストアの両方にまだ掲載されていた。
当サイトは、Chrome Web Storeに記載されたメールアドレス宛にJeetBotに対し追加情報の提供を要請したが、本記事の公開時点では回答は得られていない。
Socketの研究者らは、この拡張機能がセキュリティ上のリスクをもたらすと考えており、ユーザーに対し、ブラウザから拡張機能を削除し、Twitchのすべてのセッションを切断した上で再認証を行い、転送された可能性のあるトークンを無効にするよう推奨している。
開発者に対しては、認証ヘッダーやトークンを含むリクエストをサードパーティのサーバー経由でルーティングしないよう推奨されます。
出典:https://www.bleepingcomputer.com/news/security/twitch-extension-with-30k-installs-exposes-users-oauth-tokens/


Comments