


シスコは、攻撃者が攻撃に悪用している「Secure Email Gateway」の重大なゼロデイ脆弱性に対し、パッチを適用するよう顧客に警告した。
「2026年9月、シスコPSIRTは、この脆弱性が実際に悪用されていることを把握しました」と同社は月曜日に発表したセキュリティアドバイザリで警告した。
このセキュリティ脆弱性(CVE-2026-76461として追跡)は、「Cisco Secure Email Gateway」向けCisco AsyncOSソフトウェアの電子メール解析機能に発見されたもので、デバイスの構成にかかわらず、仮想および物理アプライアンスに影響を及ぼします。
この脆弱性が悪用されると、認証されていないリモートの攻撃者が、基盤となるオペレーティングシステム上でルート権限を持って任意のコマンドを実行できるようになる可能性があります。
「この脆弱性は、電子メールの解析ロジックにおける検証が不十分であることに起因しています。攻撃者は、悪意のあるSQL文を含む細工された電子メールメッセージを、影響を受けるデバイスを介して送信することで、この脆弱性を悪用する可能性があります」とシスコは付け加えました。「悪用が成功した場合、攻撃者は任意のSQL文を実行できるようになり、その結果、基盤となるオペレーティングシステム上でroot権限を持つコマンドが実行されることになります。」
シスコは侵害の兆候(IoC)を公開し、ネットワーク管理者に対し、各クラスタデバイスのmail_logs内で不審なSQL文を確認するよう助言した。
ただし、攻撃者が攻撃の証拠を消去する可能性があるため、管理者はネットワークログやファイアウォールログも照合し、不審な活動(外部または悪意のあるIPアドレスとの間のアップロードやダウンロードを含む)の兆候がないか確認する必要があります。
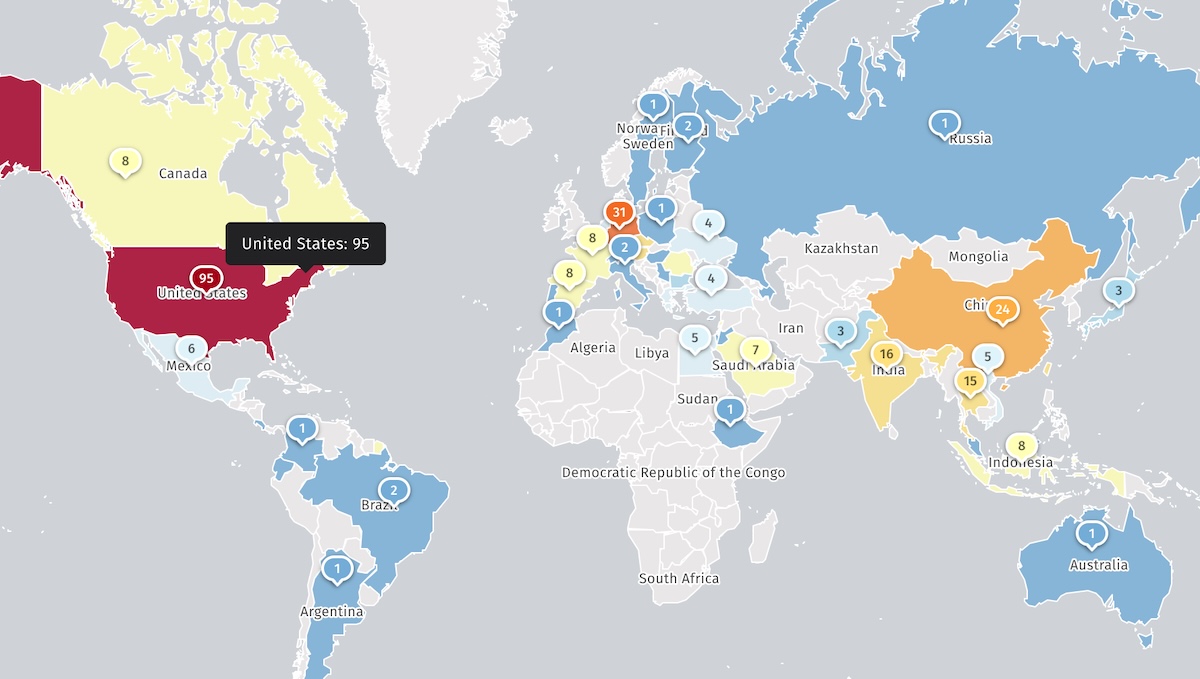
インターネットセキュリティ監視機関のShadowserverは現在、400台以上のCisco Secure Email Gatewayアプライアンスを追跡しているが、そのうちハニーポットであるものや、すでに攻撃に対して防御措置が講じられているものの数に関する情報は提供していない。
また、米国サイバーセキュリティ・インフラセキュリティ庁(CISA)は月曜日、CVE-2026-76461の脆弱性を「既知の悪用されている脆弱性(KEV)カタログ」に追加し、連邦機関に対し9月17日までの3日以内にシステムへのパッチ適用を命じた。
月曜日、シスコは、Secure Email Gateway(SEG)およびSecure Email and Web Manager(SEWM)アプライアンスに影響を与える他の4つの重大な脆弱性(CVE-2026-76440、CVE-2026-76441、 CVE-2026-20353、およびCVE-2026-76443)に対処したが、これらが実環境でも悪用されたという証拠はないとしている。
また、1月には、2025年11月以降、SEGおよびSEWMデバイスに対するゼロデイ攻撃で悪用されていた、最大深刻度のCisco AsyncOSの脆弱性(CVE-2025-20393)に対してもパッチを適用した。
さらに最近では、シスコは、3つの異なるランサムウェアグループおよび国家が支援する脅威グループが、最近パッチが適用されたSecure Firewall Management Center(FMC)の2つの脆弱性を悪用していたことを 明らかにした。
2021年11月以降、CISAは98件のシスコの脆弱性を、攻撃で積極的に悪用されているものとして指摘しており、その中にはランサムウェア集団によって悪用された7件も含まれている。
出典:https://www.bleepingcomputer.com/news/security/new-cisco-secure-email-zero-day-exploited-to-execute-commands-as-root/


Comments