


中国と結びついたスパイ組織に関連する攻撃者が、テンセントのWindows向け「Sogou Input Method」に存在する重大な脆弱性(CVE-2026-51990)を悪用し、「GrayRabbit」バックドアを展開している。
サイバーセキュリティ企業Gen Digitalの研究者は、このセキュリティ問題がワンクリックでリモートコード実行(RCE)を可能にする脆弱性であると警告している。
「この脆弱性が、UNC3569という脅威グループによって実環境で積極的に悪用され、細工されたリンクを通じて『GRAYRABBIT』バックドアが展開されているのを確認しました」と、Gen Threat Labsは述べています。
Sogou Input Methodは、標準キーボードを使用して漢字を入力できる人気のWindowsアプリケーションであり、カスタムリンクハンドラーや、旧式のChromiumエンジンを使用した組み込みウェブブラウザも提供している。
中国のテクノロジー大手テンセントが開発した「Sogou Input Method」は、中国国内で数億件のインストール実績があるとの報告がある。
Gen Threat Labsの報告によると、UNC3569は本製品に存在する以下の3つの脆弱性を連鎖的に悪用しているという:
- sgbiz: URI における検証されていないコマンドライン引数の注入
- CEFベースのWebViewにおける制限のないURLナビゲーション
- 古く、サンドボックス化されていないChromiumブラウザエンジン
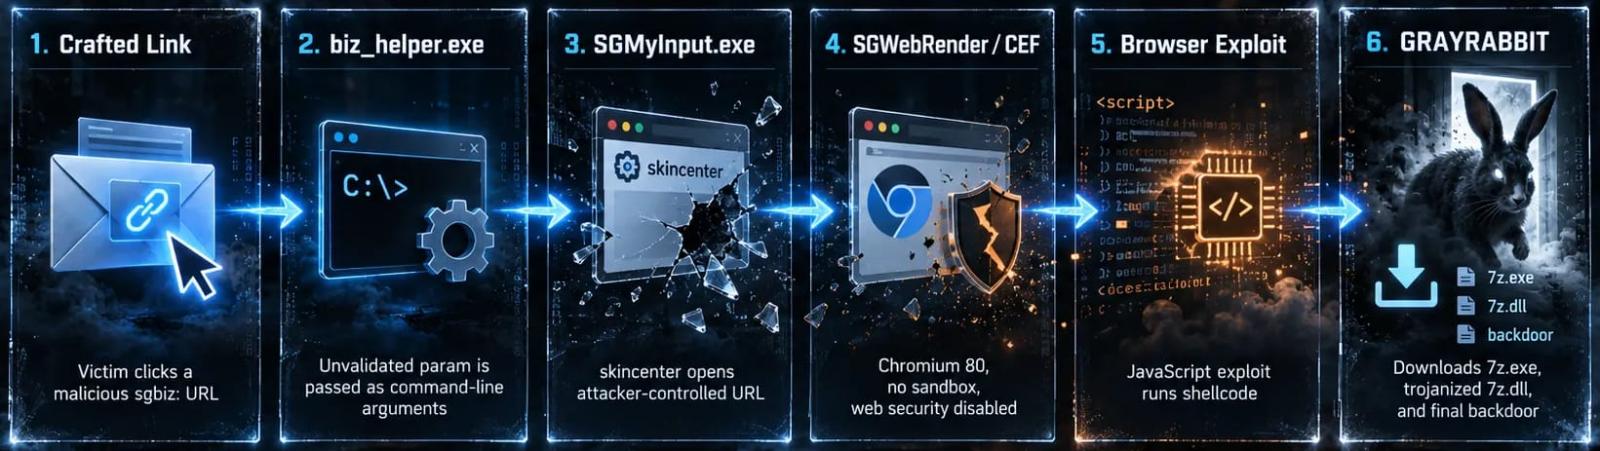
この攻撃チェーンは、被害者が細工された「sgbiz:」カスタムURIをクリックすることから始まります。これにより、WindowsがSogouの「biz_helper.exe」プロトコルハンドラーを呼び出し、このハンドラーが攻撃者が制御するコマンドライン引数を、検証することなく正規の「SGMyInput.exe」実行ファイルに渡します。
攻撃者が注入した引数は、Sogouのskincenterコンポーネントを開き、その組み込みChromium WebViewに対して、攻撃者が制御するURLを読み込むよう指示します。Sogouは、URLのスキームや宛先を制限していません。
第3段階では、悪意のあるページが、Sogouの旧式なChromium 80エンジンに存在する既知の脆弱性を悪用します。ブラウザはサンドボックスなしで実行され、重要なWebセキュリティ保護機能が無効化されているため、このエクスプロイトによりコード実行が達成され、GrayRabbitバックドアがインストールされます。
出典:Gen Threat Labs
2024年、Googleの研究者はGrayRabbitをモジュール式のマルウェアファミリーとして説明し、サイバー犯罪およびサイバー請負業者の両エコシステムで活動する中国を拠点とする脅威アクター「UNC3569」との関連性を指摘しました。
Gen Threat Labsが分析したマルウェアサンプルは、コマンドセットが拡張され、RC4で暗号化されたコマンド&コントロール(C2)設定を備えた、より洗練された64ビット亜種である。
その機能には、プロセスの実行、対話型リバースシェルの起動、ファイルのアップロードおよびダウンロード、システムおよびユーザー情報の収集、ホストのメモリ内へのプラグインの反射的ロードなどが含まれる。
Gen Threat Labsは4月9日にこの調査結果をTencentに報告し、同ソフトウェアベンダーは4月21日にリリースされたSogou Input Methodバージョン16.3.0.3498で修正プログラムを適用した。
このパッチでは、プロトコルハンドラを通じて受け入れるURL引数の検証が行われ、HTTPSのみを許可し、SogouおよびTencentに関連する承認済みドメインへのナビゲーションに制限が設けられています。
しかし、研究者らは、基盤となるブラウザが依然として旧式であり、サンドボックスなしで動作し、多くのWebセキュリティ保護機能が無効化されたままであると警告している。
出典:https://www.bleepingcomputer.com/news/security/hackers-exploit-tencent-app-flaw-to-deploy-grayrabbit-malware/


Comments