


マイクロソフトによると、「ShinyHunters」や「Helix」などの恐喝グループと関連する攻撃者たちが、パスキーやシングルサインオンを装ったソーシャルエンジニアリング攻撃を用いて、企業のマイクロソフトアカウントを乗っ取り、Microsoft 365 サービスからデータを盗み出しているという。
この活動は2026年5月から確認されており、攻撃者はまず標的となる組織や従業員を調査した後、企業のITヘルプデスクを装って被害者に電話をかけたりメッセージを送ったりすることから始まります。
攻撃者は、企業システムへのアクセス権を失わないようにするため、パスキー、多要素認証(MFA)、またはシングルサインオン(SSO)の設定を至急更新する必要があると従業員に告げます。
その後、被害者は正規のMicrosoftログインページを模倣したフィッシングサイトに誘導され、リンクが従業員の個人用携帯電話にSMSメッセージで送信される場合もあります。
マイクロソフトによると、この手口はパスキーを題材にすることが多いものの、攻撃者はパスキーの登録を試みているわけではないという。
その代わりに、パスキーを餌にした手口は、標的となった従業員を騙して、中間者攻撃(AiTM)型のフィッシングサイトにサインインさせたり、デバイスコード認証フローを利用させたりするために使用されています。
AiTM攻撃により、脅威アクターは認証情報やセッショントークンを取得できます。デバイスコードフィッシングでは、マイクロソフトの正規の認証ページを悪用し、攻撃者が制御するクライアントを介して、被害者に自身のアカウントへのアクセスを許可させるよう仕向けます。
マイクロソフトによると、攻撃者は従業員を標的とする前に徹底的な調査を行っているという。
「攻撃者は攻撃前の調査に多大な労力を費やしているようであり、ソーシャルネットワークや職業プロファイルプラットフォームなどの公開情報源から、従業員や組織構造に関する情報を収集している可能性が高い」とマイクロソフトは説明している。
また、攻撃者は、企業名と「パスキー」「SSO」「キーの同期」「アカウント設定」「本人確認」といった関連語を組み合わせたフィッシング用ドメインを登録している。
マイクロソフトが確認した例には、passkeyhelpdesk[.]com、secure-passkey[.]com、setupmypasskey[.]com、add-passkey[.]com、integratedsso[.]com、oktasession[.]com、keysyncos[.]com、oskeysync[.]comなどがある。
攻撃者は通常、フィッシングポータルをより説得力のあるものに見せるために、被害企業の名前をサブドメイン(例:company-name.secure-passkey[.]com)に含めています。
マイクロソフトは、この初期アクセス活動を、同社が「Storm-3121」および「Storm-3032」として追跡しているグループを含め、同じ恐喝エコシステムで活動する複数の脅威アクターによるものと見なしています。
Storm-3121はShinyHuntersおよびFalcon身代金要求グループと関連しており、一方、Storm-3032は、現在はHelixという名称で活動しているBlackFile身代金要求グループのメンバーと結びついていると考えられています。
この活動は、Google Threat Intelligence が以前「UNC6671」脅威クラスターとして記録した攻撃と重複している。
Googleは以前、UNC6671が電話によるソーシャルエンジニアリングやパスキーを題材としたフィッシングインフラを利用して企業のID情報を盗み出し、その後エンタープライズクラウド環境にアクセスしていると報告していた。
また、GoogleはUNC6671の活動を、BlackFile、Helix、Falcon、Pink、Redactといった同じ身代金要求グループと関連付けている。
侵害後のMicrosoftクラウドの動向
マイクロソフトの新たな調査では、アカウントが侵害された後、マイクロソフトのクラウド環境内で何が起きているかを詳しく分析しています。
調査対象となったある攻撃において、マイクロソフトは、Entraのログで「OfficeHome」と識別されたMicrosoft 365サービスに対し、管理対象外のデバイスから行われた不審なサインインを検知しました。
「OfficeHome」は、ブラウザ経由でアクセスされる Office アプリケーションなど、Office 365 ポータルの共有インフラストラクチャに関連付けられています。
マイクロソフトによると、多要素認証(MFA)を完了した後、攻撃者は有効なセッションを確立し、侵害されたアカウントがどのリソースにアクセスできるかを確認し始めたとのことです。
数分以内に、このセッションを利用して「マイアプリ」(アカウントに割り当てられているアプリケーションの確認)、「マイプロフィール」(組織情報の確認)、Microsoft Approval Management、アカウント管理インターフェース、および「マイサインイン」にアクセスが行われました。
その後、攻撃者はSharePoint Online、Outlook Web、Microsoft 365のコラボレーションおよび検索サービス、社内業務アプリケーション、および仮想デスクトップに関連する認証フローにアクセスしました。
マイクロソフトによると、このセッションは約 1 時間にわたりアクティブな状態が続き、その間、攻撃者は機密ファイルや社内アプリケーションの一覧を作成していたという。
別の攻撃では、パスキーを悪用したソーシャルエンジニアリング攻撃がデバイスコードフィッシングにつながり、被害者は提供されたコードをMicrosoftの正規の認証ページに入力するよう誘導された。
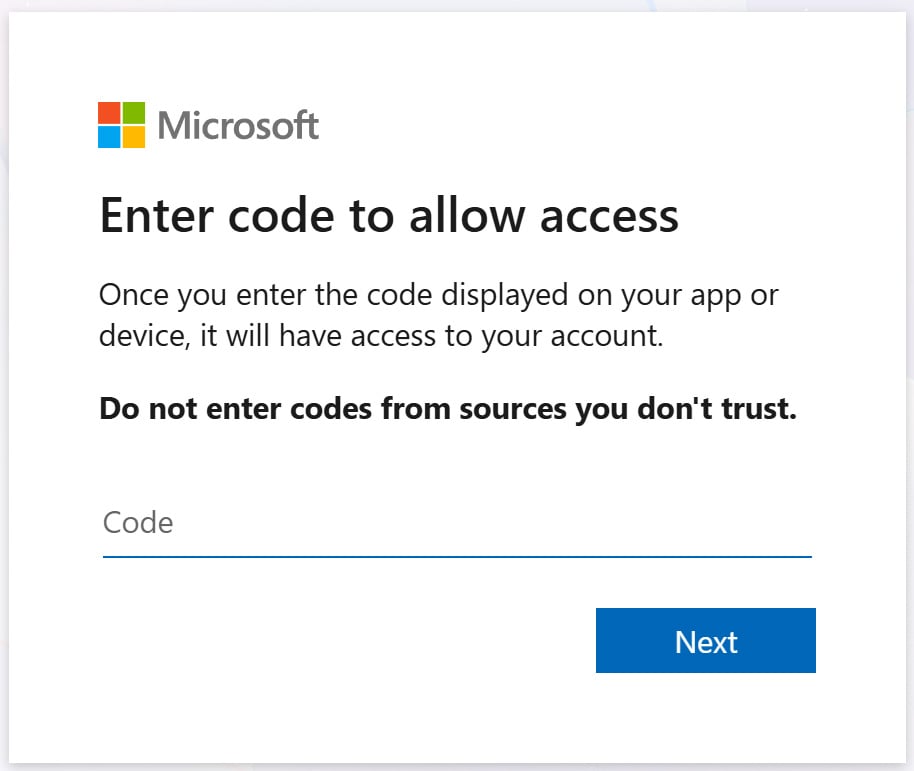
これにより、攻撃者が制御する OAuth アプリケーションに認証トークンが発行され、脅威アクターは追加の MFA チャレンジを完了することなく、被害者のアカウントにアクセスできるようになります。
これにより、攻撃者は、Microsoft 365、Salesforce、Google Workspace、Dropbox、Adobe、SAP、Slack、Zendesk、Atlassian、その他多くのサービスを含め、ユーザーのすべてのリソースおよび接続された SSO アプリケーションにアクセスできるようになります。
3つ目の攻撃では、脅威アクターは、数日前に認証アプリが登録されていたとみられるアカウントの、以前に侵害された認証情報を使用しました。
Microsoftによると、攻撃者はその後、自動化されたNode.jsシステムとMicrosoft Graphを使用して偵察を行ったという。
アクセス権を取得した後、攻撃者は多くの場合、自身が制御する MFA 方式を追加することで、持続性を確保します。
マイクロソフトによると、攻撃者は侵害されたIDを使用して、新しい電話番号、認証アプリ、およびソフトウェアベースのワンタイムパスワードトークンを登録する。
これにより、脅威アクターは被害者の協力を得ることなく、将来の多要素認証(MFA)の要求に応じることが可能になりますが、マイクロソフトは、資格情報とセッションが完全にリセットされると、この永続性は維持されない点に注意を促しています。
その後、攻撃者は Microsoft Graph を使用して、被害者のクラウド環境を列挙します。
マイクロソフトは、以下の項目を列挙する Graph リクエストを確認しました。
- 組織、ライセンス、および有効化されたサービス
- ユーザー、グループ、およびグループのメンバーシップ
- ディレクトリロールおよび特権アカウント
- 登録済みの認証方法
- アプリケーションおよびサービスプリンシパル
- OAuth 権限およびアプリケーション ロールの割り当て
- SharePoint サイト、ドキュメント ライブラリ、フォルダー、およびファイル
- OneDrive リソース
- メールフォルダー、メッセージ、および添付ファイル
Microsoft によると、/users、/groups、/sitesなどの Graph リクエストは企業環境では一般的であるため、アラームが鳴らない場合があるとのことです。
しかし、同じアカウント、アプリケーション、またはアクセストークンが、異なるリソース間を急速に移動し、権限や認証設定を確認した後、電子メール、添付ファイル、ファイル、またはドキュメントへのアクセスを開始すると、その活動はより不審なものとなります。
偵察の後、攻撃者は Microsoft 365 からのクラウドデータ収集に移行します。
「マイクロソフトは、Microsoft SharePoint Online および Microsoft OneDrive for Business を標的とした大量のアクセスおよびダウンロード活動を観測しました。一部の侵入では、REST API ベースのメールコンテンツへのアクセスを通じて Microsoft Exchange Online にも及んでいました」とマイクロソフトは説明しています。
「SharePointおよびOneDrive全体において、この活動は大量の『FileAccessed』および『FileDownloaded』イベントを生成しており、クラウド上でホストされている文書や組織データの体系的な取得が行われていることを示唆しています。」
マイクロソフトによると、この活動は自動化されているようであり、SharePointおよびOneDriveへのアクセスによるデータ持ち出しの際、接続には「python-httpx」というユーザーエージェントが使用されていたという。
また、攻撃者は検知を回避するため、短時間で大量のデータを奪い去る「スマッシュ・アンド・グラブ」型のデータ流出を避けているようだ。
マイクロソフトによると、データ窃取は数時間から数日にわたって行われ、脅威アクターは正当なトラフィックに紛れ込むため、1時間あたり1,000件未満のファイルまたは電子メールにアクセスしているという。
マイクロソフトは、不審なサインインに続いて行われる新しい MFA 登録、Microsoft Graph に対する偵察活動、および SharePoint、OneDrive、Exchange への不審なアクセスを監視するよう推奨している。
アカウントが侵害された場合、管理者はアクティブなセッションとトークンを無効化し、認証情報をリセットし、攻撃者によって追加された認証方法やメールボックスルールを削除し、ユーザーに認証方法の再登録を義務付ける必要があります。
また、マイクロソフトは、フィッシング対策機能を備えた多要素認証(MFA)の使用、機密性の高いクラウドリソースへのアクセスを管理対象デバイスに限定すること、および不要な場合はデバイスコードによる認証を無効にすることを推奨しています。
出典:https://www.bleepingcomputer.com/news/security/passkey-themed-phishing-attacks-lead-to-microsoft-365-data-theft/


Comments