

Trezorは、今週初めに同社顧客を標的としたフィッシング攻撃が34万7,000件のメールアドレスを対象とし、埋め込まれた悪意のあるリンクをクリックした2,500人のユーザーが影響を受けたことを明らかにした。
Trezorが水曜日に警告したように、同社のサードパーティメールプロバイダーであるBrevoに侵入した攻撃者は、ニュースレターの受信をオプトインしていた顧客にメールを送信していた。
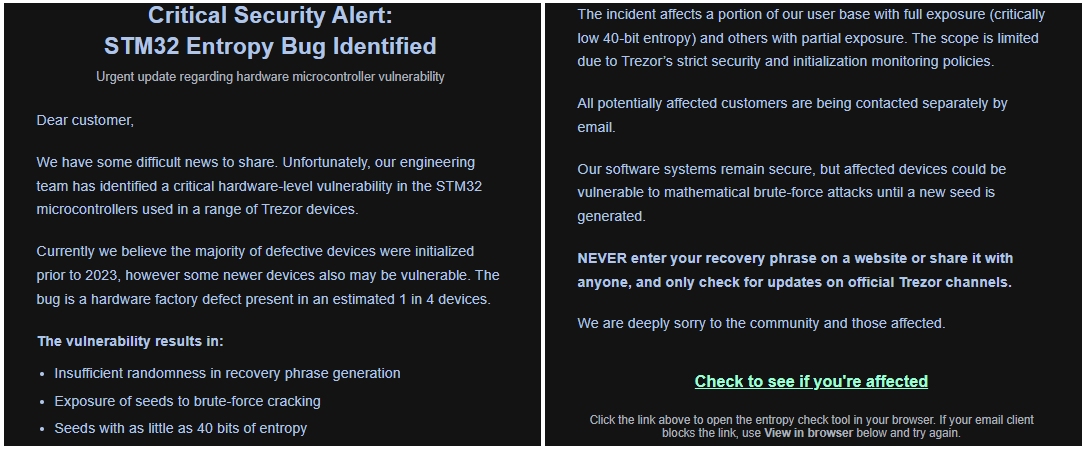
このフィッシング攻撃の標的となった顧客によると、help@trezor.io から「重要なセキュリティアラート」を装った偽のメールが届き、Trezorのコールドストレージウォレットに搭載されたSTM32マイクロコントローラーに「ハードウェアの脆弱性」があり、シードがブルートフォース攻撃にさらされる恐れがあると主張されていた。
このフィッシングメールは、受信者を騙して悪意のあるリンクをクリックさせ、そこからアプリをダウンロードさせ、ウォレットのバックアップを入力させることを狙っていました。
Trezorによると、同社はフィッシング攻撃に使用されたドメインを20分以内に停止させ、リンクを無効化したため、キャンペーンの影響は、停止前にリンクをクリックした2,500人の顧客に限定されたという。
「2026年9月9日、Trezorがニュースレターキャンペーンに利用しているサードパーティのマーケティングプラットフォーム『Brevo』で、120のBrevoアカウントに影響を及ぼすセキュリティインシデントが発生しました。 不正な攻撃者がBrevoのシステムにアクセスし、Trezorのアカウントを含む複数の顧客アカウントからメールを送信しました」と同社は述べた。
「この事象は、当社のオプトイン型ニュースレターデータベース、およそ34万7,000件のメールアドレスに影響を及ぼしました。これらのアドレスは、将来的に他のフィッシング攻撃に悪用される可能性があります。Trezorの他のシステムには影響はありませんでした。さらなるメール配信を阻止するため、当該Brevoアカウントの利用を停止しました。」
2024年1月、Trezorは、サードパーティ製のサポートチケットポータルがハッキングされ、攻撃者が約6万6,000人のユーザーデータ(氏名、ユーザー名、メールアドレスなど)を盗み出したことを受け、別のデータ侵害を公表した。
また、先月、Trezorは、脅威アクターが物流・配送プロバイダーであるShipMonkを、Metabaseの重大なSQLインジェクションゼロデイ脆弱性を悪用してハッキングし、氏名、配送先住所、メールアドレス、電話番号を含む顧客の注文データを盗んだことを受け、データ侵害を公表した。
Trezorは当初、このインシデントの影響を受けた顧客は1万4,000人近くであると述べていたが、その後の調査により、さらに6万7,000人の米国顧客が影響を受けていたことが判明し、影響を受けた顧客の総数は8万1,000人に達した。
同社によると、このインシデントは、2026年5月10日から8月8日までの間に注文を受けたブラジル、コロンビア、イタリア、ポルトガル、スウェーデン、および英国の顧客にも影響が及んだという。
その後、ShipMonkもこの情報漏洩を受けて、「ShinyHunters」という恐喝グループから恐喝メールを受け取っていたことが判明した。
出典:https://www.bleepingcomputer.com/news/security/trezor-347-000-users-targeted-in-phishing-attacks-after-brevo-breach/


Comments