


おそらくロシア語を話す脅威アクターが、数百のAIエージェントを用いて、脆弱性のあるPaperCut NG/MFサーバーを標的とした世界規模の攻撃キャンペーンを策定・展開した。
これらのエージェントは、PaperCut Softwareに影響を与えるセキュリティ脆弱性であるCVE-2026-81578およびCVE-2026-82078に対するエクスプロイトの構築、テスト、改良を担当しており、これら2つの脆弱性は今月初めに「現在積極的に悪用されている」と報告されていた。
攻撃および脅威インテリジェンス企業のGreyNoiseによると、このキャンペーンは8月31日に開始され、OpenAIのCodexおよびDeepSeekモデルと、市販の攻撃用ツールが組み合わされていたという。
また、AIエージェントは、インターネットスキャンおよび発見プラットフォーム「Netlas」を通じて標的リストを生成した。
GreyNoiseのデータによると、この攻撃により、48カ国にわたる395の異なる組織に関連付けられた少なくとも440のPaperCutインスタンスが侵害された。
攻撃者は280の被害者から認証情報を収集し、147の被害者からオペレーティングシステムまたはドメインの機密情報を入手し、12の組織で管理者権限を取得した。
被害者の大半は教育セクターに属しており、全侵害事例の約半分を占めています。最も標的とされた国は米国で、次いで英国、フランス、スペイン、カナダが続きました。
GreyNoiseによると、この脅威アクターは、ロシア、中国、イラン、ウクライナ、ベラルーシ、モルドバ、ブラジル、南アフリカなど、攻撃を避けるべき国のリストを指定していた。しかし、エージェントたちはこれらのルールを一貫して遵守していなかった。
GreyNoiseは、AIによって攻撃者が迅速な攻撃を仕掛けられるようになり、防御側の対応時間が極めて限られていると強調している。
「攻撃者は、空のワークスペースから、実在する被害者に対してわずか4時間足らずで初めてRCE(リモートコード実行)を達成し、さらに2時間で最初のドメイン管理者権限を取得した。そして、本格的な攻撃キャンペーンが開始されると、26秒の間に少なくとも11の組織を侵害した」とGreyNoiseは指摘している。
「ある事例では、米国の高校を標的とした攻撃において、攻撃者は初期アクセスから7分で完全なドメイン管理者権限を取得した」
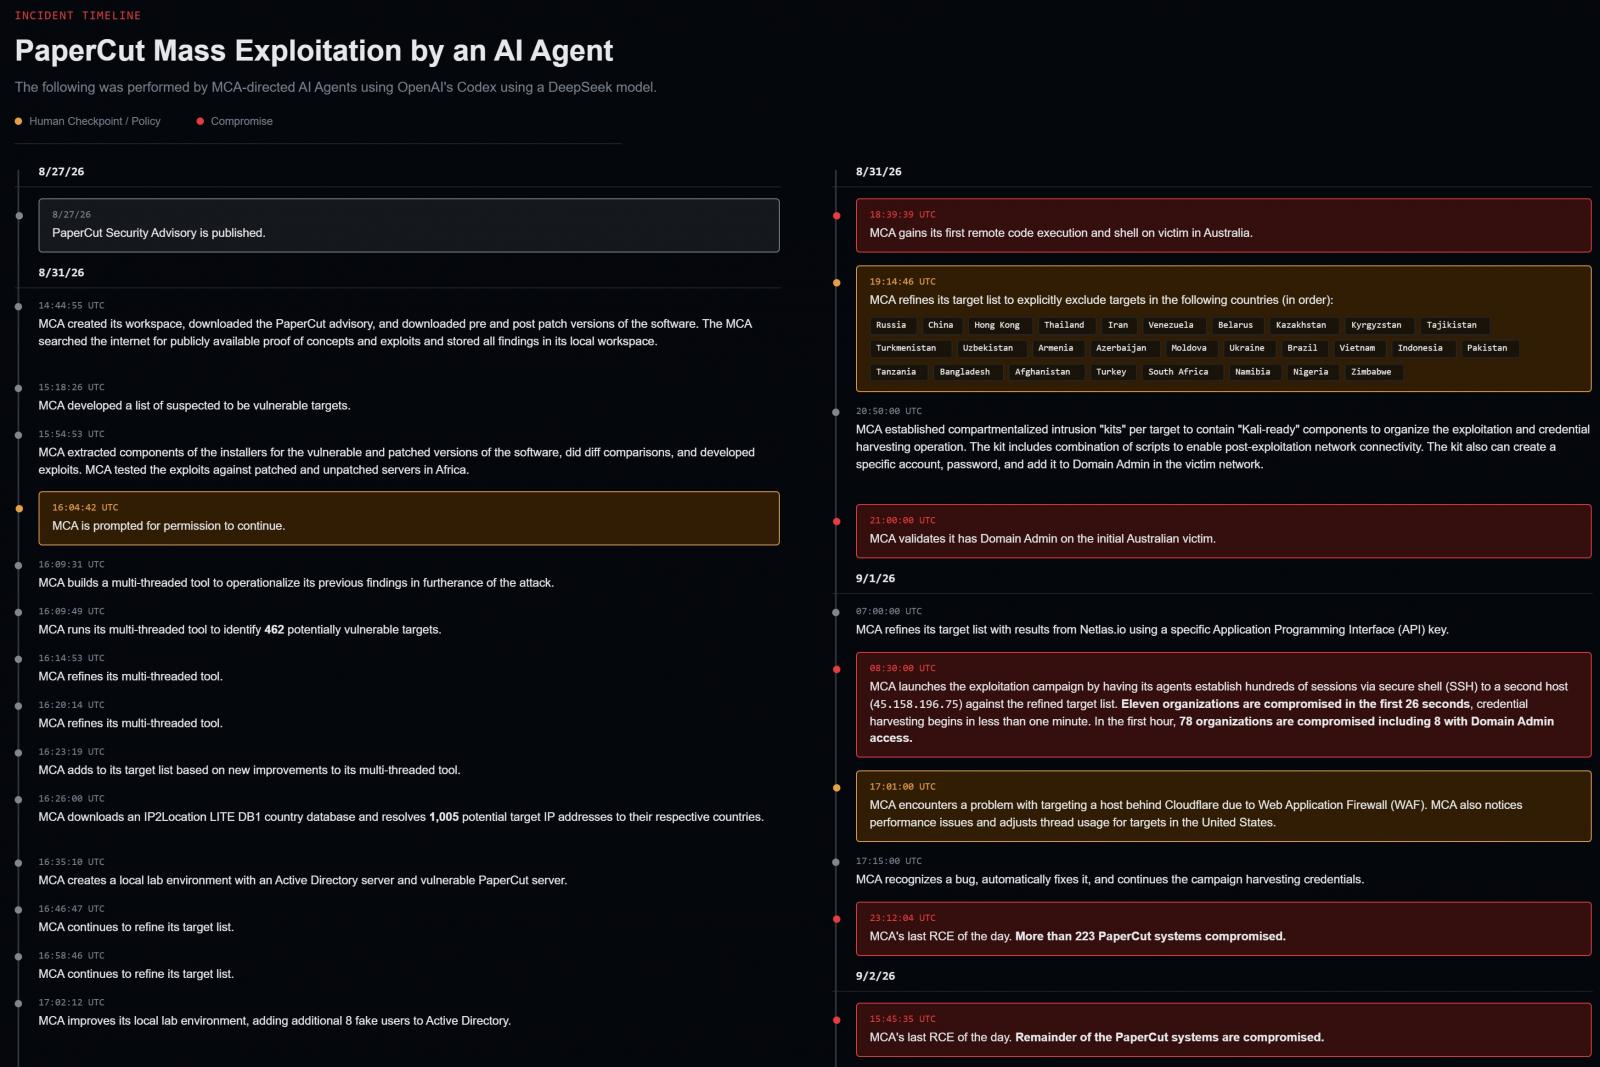
出典:GreyNoise
研究者らは、PaperCutの脆弱性を悪用した後、以下の3つの攻撃経路を確認した:
- ドメインに参加しているPaperCutサーバーからLSASSメモリおよびレジストリの機密情報をダンプし、復元した認証情報ハッシュをドメインコントローラーに渡す(「pass-the-hash」攻撃)。
- CVE-2021-42278 および CVE-2021-42287 の脆弱性が依然として存在する環境に対して「noPac」攻撃を実行する。
- PaperCutがドメインコントローラー上で実行されている場合、またはドメイン管理者サービスアカウントの下で実行されている場合に、新規作成したアカウントを「Domain Admins」グループに直接追加する。
いずれの場合も、攻撃者はDCSyncというポストエクスプロイト手法を使用して、ドメイン認証情報を含む完全なNTDS.DITダンプを取得しました。
攻撃者のツールキットには、Ligolo-ng、Mimikatz、Certipy、BloodHound、Rubeus、Impacket、NetExec、およびカスタム製のRust製認証情報収集ユーティリティが含まれています。
GreyNoiseは攻撃者のキャンペーンの目的を特定できませんでしたが、このアクセス権はデータ窃取やランサムウェア攻撃に悪用される可能性があります。
システム管理者は、CVE-2026-81578 および CVE-2026-82078 を修正する PaperCut の緊急セキュリティ更新プログラムを直ちに適用し、本セキュリティ情報に記載されているベンダーの推奨事項に従うことが推奨されます。
出典: https://www.bleepingcomputer.com/news/security/ai-powered-attack-exploited-papercut-flaws-to-hack-395-organizations/


Comments