


仮想通貨用ハードウェアウォレットメーカーのTrezorは水曜日、同社のサードパーティ製メールプロバイダーへの侵入に成功した攻撃者が、フィッシング攻撃で顧客を標的にしていると警告した。
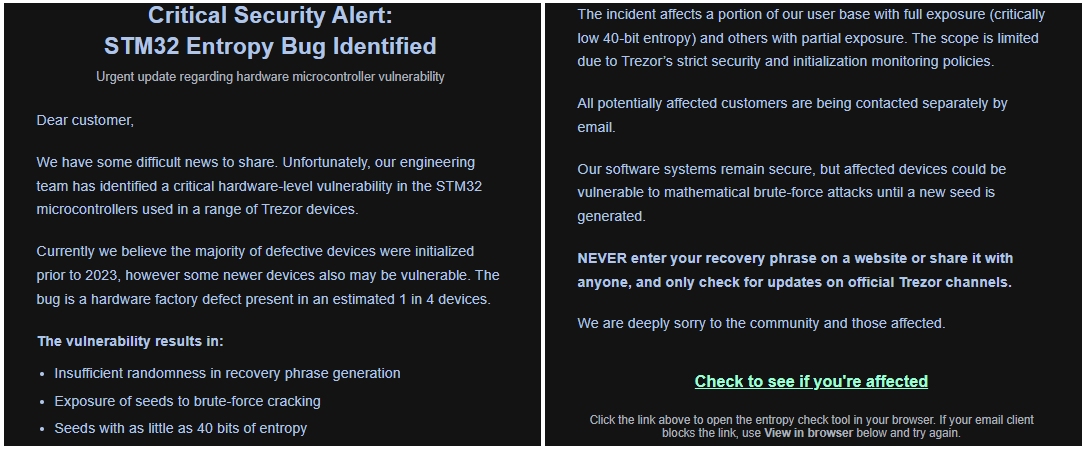
影響を受けた顧客は、help@trezor.io から偽の「重大なセキュリティアラート」メールを受け取り、そのメールには、Trezorのコールドストレージウォレットで使用されているSTM32マイクロコントローラーの「ハードウェアマイクロコントローラーの脆弱性」により、シードがブルートフォース攻撃にさらされる恐れがあると記載されていた。
同社は、この侵害について調査中であり、攻撃を阻止するために当該ドメインを停止したと述べた。
「当社のサードパーティのメールプロバイダーが侵害されました。『Critical Security Alert: STM32 Entropy Vulnerability』という件名のメールは当社から送信されたものではなく、フィッシング詐欺であることにご注意ください。いかなるリンクもクリックしないでください」とTrezorは警告した。
「当社は当該ドメインを停止し、ハッカーが当社の正規ドメインへのアクセス権をどのように取得したかを含め、状況を調査中です。」
Trezorはまた、8月に配送・物流プロバイダーであるShipMonkが攻撃者にハッキングされ、氏名、配送先住所、メールアドレス、電話番号を含む顧客の注文データが盗まれたというデータ漏洩も明らかにした。
同社は当初、この事件の影響を受けた顧客は1万4,000人近くだと述べていたが、金曜日の更新情報では、追加調査の結果、さらに6万7,000人の米国顧客が影響を受けており、合計で8万1,000人になったと警告した。
Trezorの説明によると、このデータ漏洩は、2026年5月10日から8月8日までの間に注文を受けたブラジル、コロンビア、イタリア、ポルトガル、スウェーデン、および英国の顧客にも影響を及ぼした。 ShipMonkのシステムがどのように侵害されたかについては明言されていませんが、が入手した情報漏洩通知メールによると、攻撃者はMetabase分析プラットフォームの脆弱性を悪用したとのことです。
8月上旬、Metabaseは、攻撃者が重大なSQLインジェクションのゼロデイ脆弱性を悪用して顧客インスタンスに侵入し、管理者権限を取得してデータを盗んだと発表した。
また、本メディアは、この侵害事件の後、ShipMonkが「ShinyHunters」という恐喝グループから恐喝メールを受け取っていたことも確認した。
2024年1月、Trezorは、サードパーティ製のサポートチケットポータルが侵害され、攻撃者が約66,000人のユーザーのデータ(氏名、ユーザー名、メールアドレスなど)にアクセスしたことを受け、別のデータ侵害を公表した。
出典:https://www.bleepingcomputer.com/news/security/trezor-warns-users-of-email-provider-breach-phishing-attacks/


Comments