


要約:確認された悪意のある活動の約半数において、標的はID情報でした。Prophet Securityは、2026年5月から7月にかけて顧客環境で見られた4つの主要な攻撃パターンを分析し、一部の攻撃が成功した一方で、他の攻撃が阻止された理由を解説しています。
2026年5月1日から7月31日までの間、Prophet Securityは顧客環境から発生したすべてのアラートを、受信と同時に直ちに調査しました。これにより、脅威データセットにありがちな盲点、すなわち「どのアラートを徹底調査すべきか」という人間のアナリストによる判断による偏りが排除されています。
調査が完了したケースのうち、約93%は問題のないもので、7%が悪意のあるものと確認されました。以下の調査結果は、その7%に基づいています。これらは、当該四半期に顧客環境に対して行われた470万件の質問に基づき、調査1件あたりの中央値は35件でした。Prophet Securityは、初の四半期脅威レポートで完全なデータセットを公開しました。
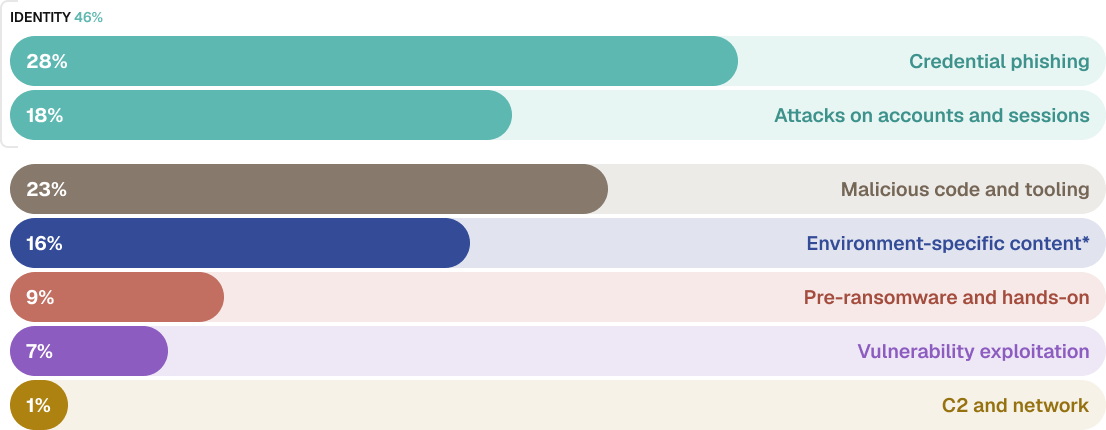
特に注目すべき重要な知見が1つあります。今四半期に確認された悪意のある活動の約半数において、標的は「ID」でした。アカウント乗っ取りが成功するかどうかを最も強く予測する要因は、攻撃者がパスワードを使用したか、あるいはすでに認証済みのセッションを利用したかどうかにありました。これは、アカウントへの直接攻撃とフィッシングキャンペーンの両方に当てはまりました。
当社が観察した4つのパターンは以下の通りです:
1. セッションハイジャックは、攻撃者がアカウントに侵入する最も一般的な手法であった
アカウントやセッションに対する直接攻撃は、確認された悪意のある活動の約18%を占めました。これには、セッションハイジャック、トークンリプレイ、MFAバイパス、クレデンシャルスタッフィング、および受信トレイのルールやOAuth同意グラントを利用した侵害後の永続化が含まれます。成功を予測する主な要因は、攻撃者が使用した認証方法でした。
パスワードを使用した試みは、通常ブロックされました。例えば、条件付きアクセス機能により、新しい国や見慣れないホスティングプロバイダーの商用VPNから送信された正しいパスワードがブロックされました。フィッシング耐性のある多要素認証(MFA)は、認証情報を傍受する中間者攻撃型プロキシを阻止しました。セキュリティ対策は意図した通りに機能しました。
しかし、すでに認証済みのセッションを利用した攻撃は繰り返し成功した。場合によっては、個々のアカウントで3週間にわたって数十件もの悪意のあるサインインが行われ、攻撃者がメールに継続的にアクセスできる状態となった。その理由は単純で、認証時の標準的な条件付きアクセスチェックにある。
再生されたセッションクッキーは認証をスキップするため、ポリシーは発動されません。リフレッシュトークンは引き換えられた際にのみIDプロバイダーに返されるため、アクセスの再評価や取り消しが行われるのはその時点のみとなります。
パスワードはセキュリティ制御の対象となる一方、認証済みのセッションはそれらを完全に迂回してしまったのです。
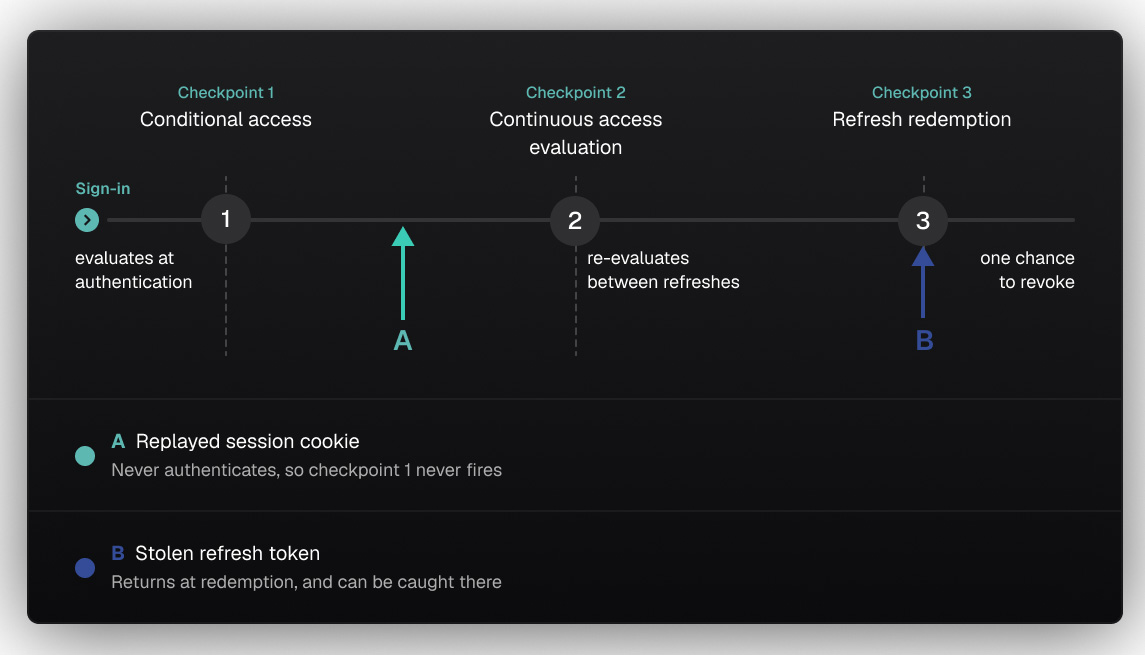
これにより、2つの典型的な結果が生じました。第一に、アカウントを無効化しても、必ずしも攻撃者を阻止できたわけではありません。2つの組織では、アカウントが無効化される前に付与されたアクセス権を、攻撃者が引き続き利用し続けました。
ある事例では、セキュリティチームがインシデントが解決したと考えていた間に、攻撃者が認証方法を変更し、OAuthの同意を取得することさえありました。第二に、セッションが盗まれるのではなく認証情報がフィッシングされた場合、そのタイミングからリレーインフラの存在が明らかになりました。
例えば、ある国からのログインのわずか16秒後に別の国からMFA承認が行われ、2回目の試行でも118秒後に同様の現象が確認された。国間のこの短い時間差は、認証情報と承認を傍受・中継するリアルタイムのプロキシの存在を示唆している。
また、システムが許容する場合、MFA疲労攻撃も成功しました。ある攻撃者は、ユーザーが承認するまで住宅用プロキシから繰り返しプロンプトを送信しました。別の攻撃者は、ブルートフォース攻撃、ロックアウト、自動ロック解除、プッシュ爆撃を組み合わせて、自動ロック解除ポリシーを悪用し、新しいデバイスを登録しました。
『Prophet Security 四半期脅威レポート』
『Prophet Security四半期脅威レポート』では、最初のログインからパスワードリセットを迂回した手法に至るまで、アカウント乗っ取りの全容を詳細に解説しています。
また、これらの脅威に対するセキュリティ強化の推奨事項も含まれています。
2. ブラウザを介して配信された情報窃取型マルウェアが、セッション盗用の主な原因であった
悪意のあるコードの実行およびツールは、確認された悪意のある活動の約 23% を占めました。全体として、情報窃取ツールの活動は、調査対象となった組織の約 4 分の 1 に影響を及ぼしました。
これらの情報窃取型マルウェアは、電子メールではなく、主にウェブブラウザを介して配布されていました。攻撃者は、乗っ取られた正規のウェブサイト、悪意のある広告、スポンサー付き検索結果、および人間のクリックを必要とすることで自動サンドボックスを迂回する偽のCAPTCHAゲート(ClickFixとして知られる)を利用しました。乗っ取られたサイトにホストされた偽の更新プロンプトは、複数の組織で頻繁に確認されました。
攻撃者は、ユーザーが欲しがるソフトウェアを餌に誘い込むことが多かった。トロイの木馬化されたインストーラーは、最も一般的な初期の足掛かりであり、調査対象組織の約4分の1で確認された。例えば、人気のあるAIアプリケーションのトロイの木馬化されたバージョンは、ダウンロードフォルダから実行され、Windows Defenderを無効化し、高度な特権を持つスケジュールされたタスクを設定し、コマンド&コントロールチャネルを開設した。
同様の手法が、ハードウェア診断ツール、公開コードパッケージ、スクリーンショットユーティリティ、クラック版ソフトウェア、およびリモートサポートツール内にマルウェアを隠蔽するためにも使用されていました。
我々は、ClearFakeやSocGholishといった配信ツール、およびLumma Stealer、Vidar、HijackLoader、AsyncRATなどのペイロードを特定した。
SocGholishのインフラは、2026年6月18日に「Operation Endgame」の一環として(本報告期間中に)遮断されましたが、その偽の更新モデルはClearFakeや他のグループによって引き続き使用されており、運営者が排除されてもこの手法が存続していることが示されています。
こうした盗まれたセッションは、多くの場合、ブラウザのクッキーストアに由来しています。ある事例では、スクリプトがブラウザのクッキーストアを復号化し、Microsoftの認証クッキーを抽出し、それらを使用して認証済みAPIリクエストを行っていました。これが、攻撃者がセキュリティを迂回するために再利用するセッションクッキーを入手する仕組みです。
盗まれたクッキーにはパスワードや多要素認証(MFA)は不要であり、セッションが失効しない限り、パスワードのリセットやデバイスの初期化さえも乗り越えることができます。結局のところ、エンドポイントの侵害は、ブラウザを通じて瞬く間にIDの侵害へと発展してしまうのです。
3. フィッシング攻撃は極めて標的を絞ったものであった
認証情報フィッシングは、確認された悪意のある活動の約28%を占め、最大の単一カテゴリーとなりました。これらの攻撃は、マルウェアを配布することよりも、主に認証情報やセッションを盗むことを目的としていました。
これらのキャンペーンは極めて標的を絞ったものであり、同じ人物に対して繰り返し攻撃が行われることが多かった。例えば、ある金融業界の幹部は、3か月の間に数十件もの異なるフィッシングキャンペーンに遭遇した。別の受信者は数か月にわたり標的とされ、また別の人物は2週間の間に異なるドメインからほぼ同一のフィッシングメールを2回受け取った。
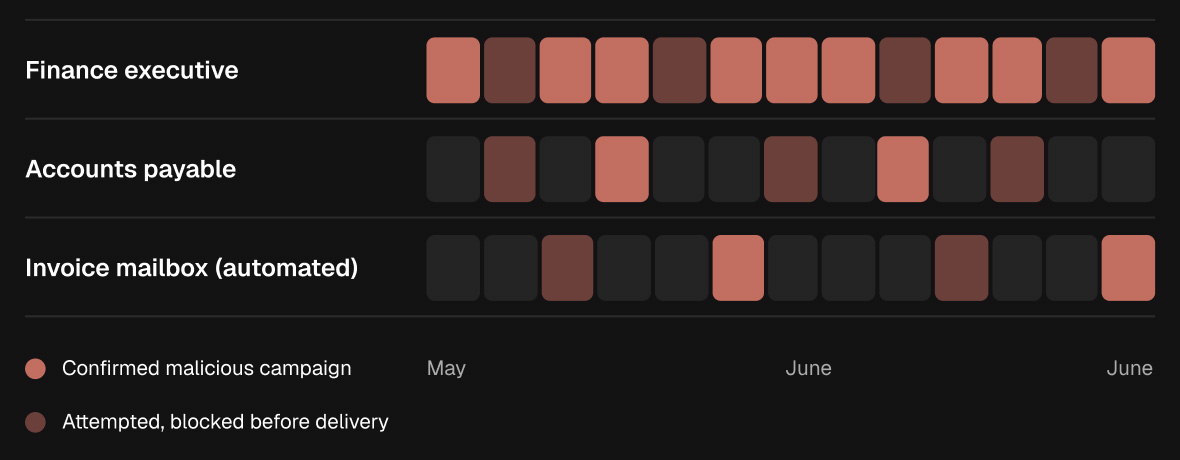
攻撃者は、財務幹部、債権回収担当者、買掛金担当者、財務部門のメールボックス、およびACH(自動振替)をテーマにした誘引メールを受け取る企業幹部といった、財務関連の役職に焦点を当てていた。ある事例では、不審な活動を検知する担当者がいない自動請求書処理用メールボックスが標的とされた。
フィッシングメールは、正規のコラボレーションプラットフォーム、主要なクラウドメールサービス、一般向けのファイル共有リンクなど、信頼されているインフラから送信されることが多かった。一部のメッセージは、カレンダーサービスなどの社内システムを装っていた。 攻撃者は、フィルタを回避するための件名へのユニコード文字の使用、新規登録ドメイン、タイポスクワッティングされたドメイン、メールが開封されたことを確認するためのトラッキングピクセルなど、最新の戦術を用いた。
標準的なメール認証チェックが常に有効だったわけではありません。ある事例では、SPF、DKIM、DMARCのチェックに失敗したなりすましメールが、それでも十数件の受信箱に届いてしまいました。悪意のあるメールを削除するのにかかった時間は、数秒から1日以上とさまざまでした。
自動修復機能を備えた組織では、数秒でメールを削除できました。一方、その機能がない組織では、CEOを装った誘引メールが財務担当役員の受信箱に、ほぼ1営業日近くも残っていました。
攻撃者はアクセスを獲得すると、メールボックスのルールを利用して隠蔽を続けました。受信トレイのルールを改変する行為は極めて一般的であり、その発生頻度は「不可能な旅行アラート」とほぼ同程度の組織で見られました。攻撃者は、被害者が返信を確認できないよう、受信メールを削除または非表示にするルールを作成します。この単純な潜伏手法は、パスワードのリセット後も存続し、高い効果を維持します。
4. 最も長期化した侵入は、監視対象外の資産で発生した
ランサムウェア攻撃前の活動や手動による攻撃者の活動は、確認された悪意のある活動の約9%を占めました。EDRは、これらの調査結果の背後にある最も広範なテレメトリ情報源であり、その膨大な量こそが、EDRアラートの詳細な調査に多額の費用がかかる理由です。こうした活動の大部分は、エンドポイントエージェントがまったくインストールされていないデバイス上で発生していました。
例えば、数週間にわたる認証情報攻撃では、エンドポイント保護の対象外となっている本番環境のIDサーバーが標的とされました。別の事例では、管理も監視もされていないホストを起点に、6週間にわたる横方向の移動キャンペーンが開始されました。攻撃者のマシンは完全に監視対象外であったため、長期にわたる侵入のいくつかは、他のネットワークデバイスからのテレメトリ情報によって初めて検出されました。
認証情報へのアクセスが検出された場合、その多くでは正規のWindowsツールが使用されていました。攻撃者は、アクセシビリティユーティリティ、タスクマネージャー、エラー報告サービスを利用して、ローカルセキュリティ権限サブシステムサービス(LSASS)にアクセスしていました。
また、LSASSを迂回して、レジストリから認証情報を読み取るためにシャドウコピーを作成したり、なりすましトークンを使用して正規のリモートレジストリサービスを利用したりする攻撃者もいました。
シャドウコピーの破壊、認証情報のダンプ、リモートアクセスツールの展開といったランサムウェア攻撃前の活動は、実際のランサムウェア展開よりもはるかに頻繁に見られました。2件の事例では、攻撃が進行中の段階で阻止されました。
組織の約15%では、攻撃者が商用リモートアクセスツールを使用してアクセスを維持していました。攻撃者は、一般消費者向けのリモートデスクトップソフトウェアやリモートサポートツールを使用しており、これらは正規のアプリケーションであるため、マルウェア対策の制御を回避できます。このアクセスは、パスワードのリセット後も維持されます。
エンドポイントエージェントのカバー率を(単に資産インベントリだけでなく)認証ログと比較したところ、ネットワークへの認証を行っている監視対象外のマシンが判明した。当四半期で最も長期にわたり継続したキャンペーンのうち2件は、こうした監視対象外のデバイスから実行されていた。
当四半期の概要
今四半期に確認された攻撃の大部分は、盗まれたセッションクッキー、MFAプッシュボミング、偽のソフトウェアインストーラー、および公開された侵害クレデンシャルの利用といった、よく知られた手法に依存していました。唯一真に斬新だったのは、AIエージェントによる完全な侵入攻撃でした。これは、安全設定がオフにされた状態でモデル評価中に開始され、最終的には他社のセキュリティチームによって検知されました。
攻撃手法自体に大きな変化は見られません。むしろ、攻撃者は既存のセキュリティ対策を単に迂回しているに過ぎません。認証が強化されると、攻撃者はアクティブなセッションを盗み始めました。マルウェアの検知精度が向上すると、ユーザーを騙して偽のインストーラーを承認させるよう仕向けるようになりました。
これには攻撃者側の革新は一切必要なく、各制御措置の限界を把握しているだけで十分である。
調査結果の4件のうち3件には、重要な共通点があります。それは、攻撃者のアクセス権がパスワードのリセット後も存続しているという点です。盗まれたセッションクッキー、隠された受信トレイルール、そして永続的なリモートサポートツールは、いずれも単純なパスワード変更を回避してしまいます。このデータセットに含まれる2つの組織が経験したように、パスワードのリセットだけで終わってしまうインシデント対応計画では、攻撃者をネットワーク内に残したままにしてしまうことになります。
各事例は最終的に、基本的な質問を投げかけ、その答えを見つけることで解決されました。「このアカウントは以前ここからログインしたことがあるか?」「多要素認証(MFA)は実際に完了していたか?」「このユーザーは開発者か?」「この送信者は以前この受信者に連絡したことがあるか?」。これらの質問に答えるには時間がかかります。多くの場合、アナリストは他の何百ものアラートを優先せざるを得ないため、こうした質問は行われないままになります。
データについて
これらの調査結果は、2026年5月1日から7月31日にかけてProphet AI SOCアナリストが実施した調査に基づいています。
カテゴリごとの割合は、確認済みの悪意ある調査の割合を表しており、四捨五入されています。承認されたペネトレーションテストやレッドチーム演習は「無害」とマークされ、悪意あるデータからは除外されています。特定可能な詳細情報、組織ごとの件数、業界別の内訳は公開しておりません。
Prophet Securityは、150名以上のCISOやセキュリティリーダーによる投票で「Rising in Cyber 2026」に選出された、業界をリードするエージェント型AI SOCプラットフォームです。同社のAI SOCアナリストは、エンドポイント、ID、メール、クラウド、ネットワークのテレメトリにわたるすべてのアラートを調査し、各判定の根拠となる証拠を記録します。
四つの調査結果を詳細に確認し、セキュリティ強化の推奨事項を入手し、アカウント乗っ取りの再現手順をステップバイステップで追体験するには、四半期脅威レポートの全文をご覧ください。
本記事はProphet Securityが提供・執筆しています。
出典:https://www.bleepingcomputer.com/news/security/the-top-4-threats-we-found-by-investigating-every-alert-for-a-quarter/


Comments