


複数のサイバー諜報グループが、「BlueMoon」と呼ばれるエクスプロイトキットを展開し、Microsoft WindowsおよびGoogle Chromeのゼロデイ脆弱性を悪用した。
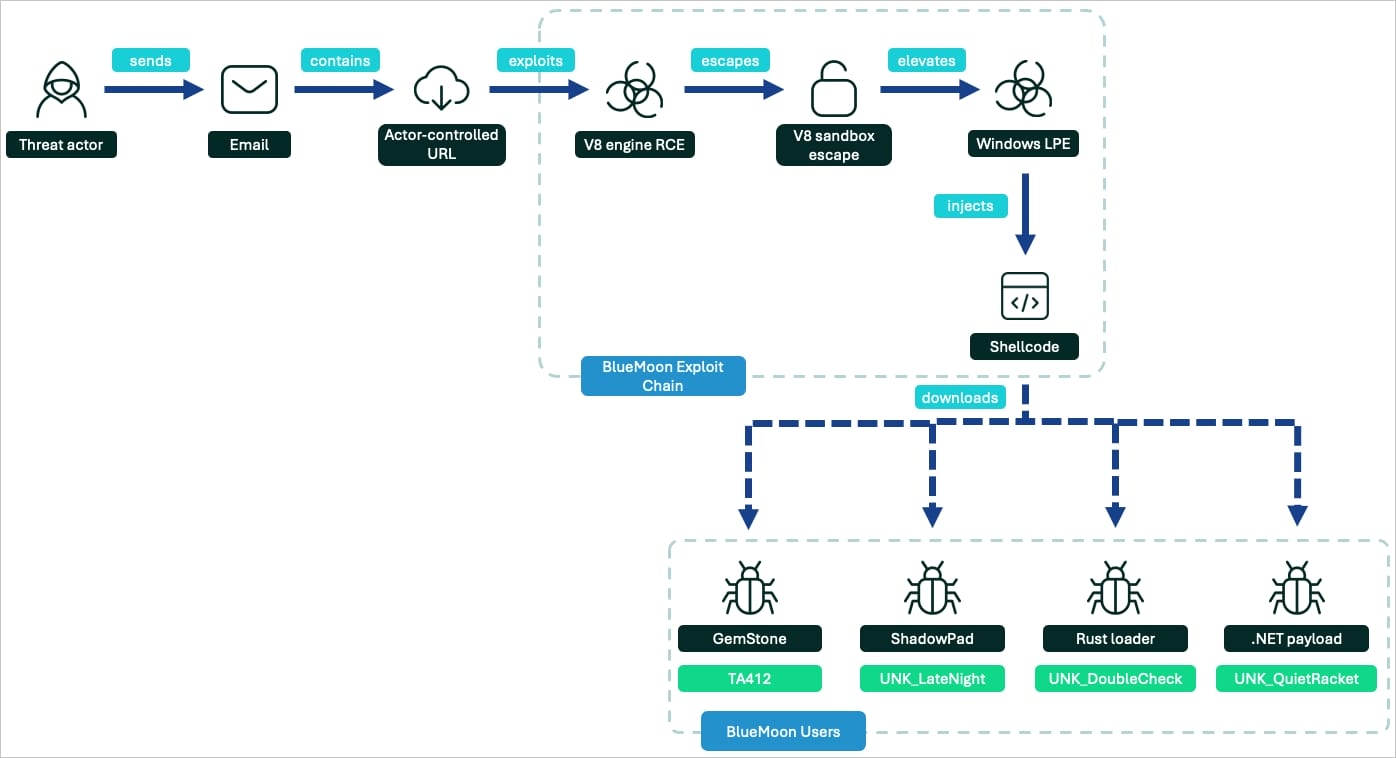
BlueMoonは、Chromiumベースのブラウザにおけるリモートコード実行やサンドボックス脱出を可能にする2つのセキュリティ問題と、Windowsのカーネルにおけるローカル特権昇格を組み合わせています。
このキットは、エクスプロイトの追加に対応した共有型のモジュール式ツールであるように見え、複数の異なる作戦で使用されていた。
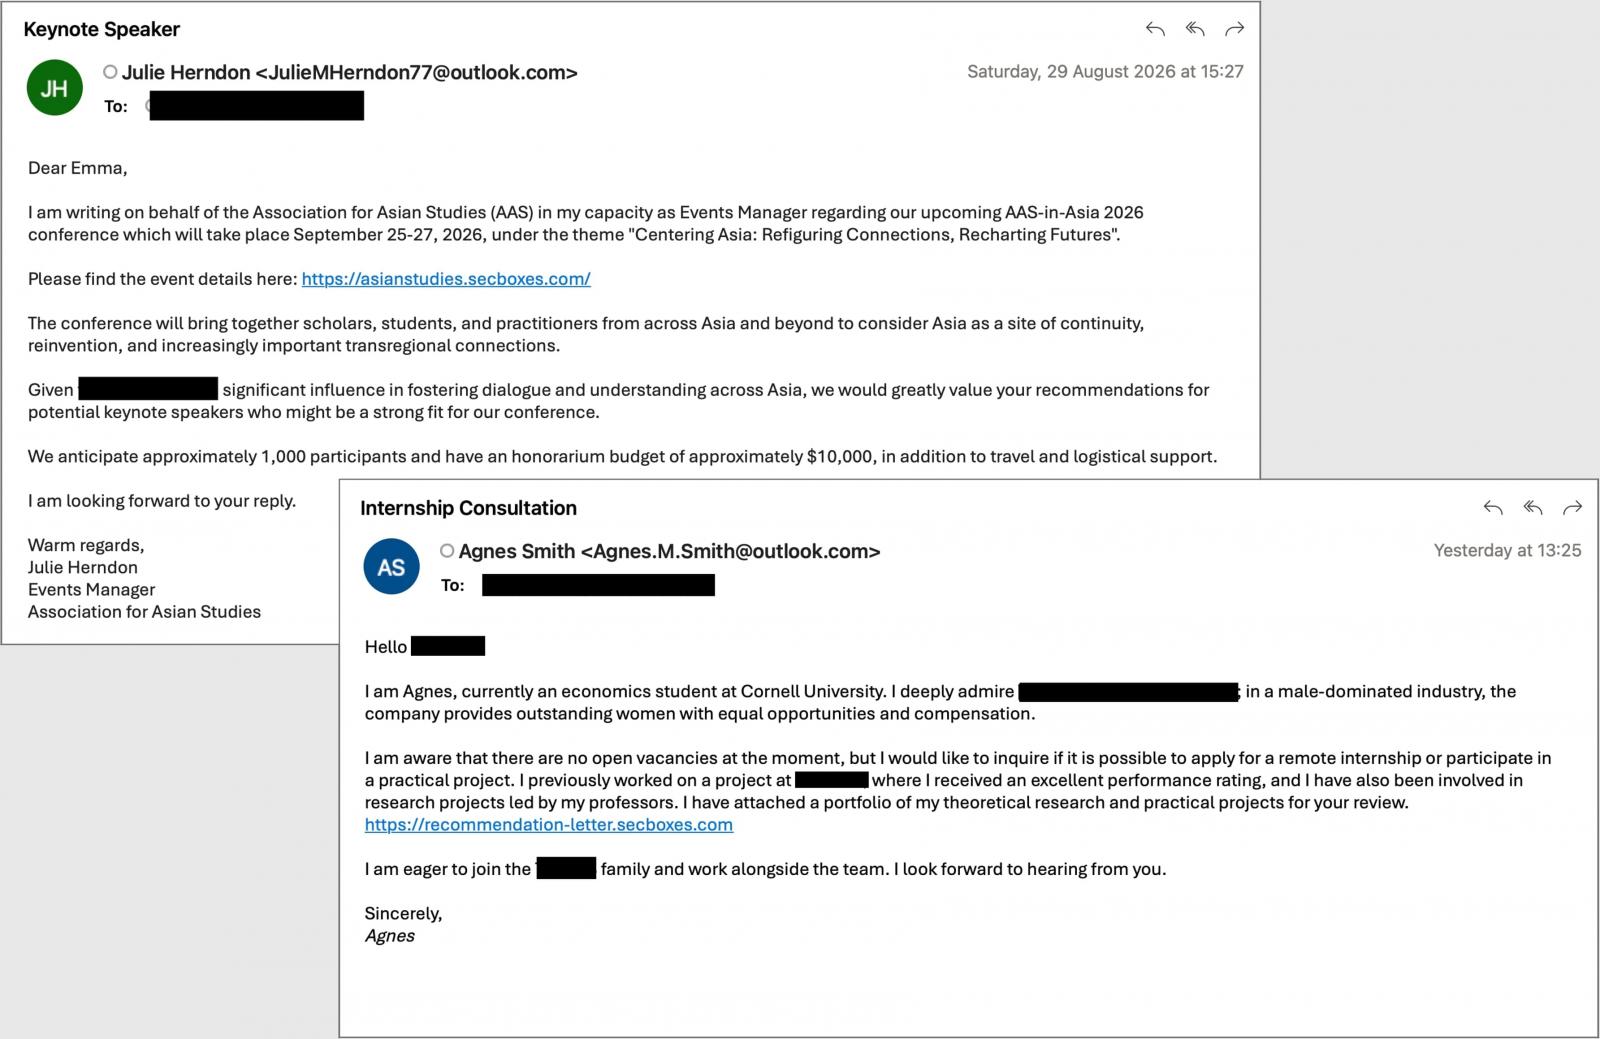
企業向けサイバーセキュリティ企業Proofpointの研究者は、8月28日以降、中国と関連付けられている脅威アクター「JungleBamboo」(別名:APT31、Violet Typhoon、APT31、Tide Castle)によるスピアフィッシング攻撃でBlueMoonが使用されていることを確認した。
サイバーセキュリティおよび脅威インテリジェンス企業のVolexityも、9月1日に、同社がUTA0560として追跡している別のアクターによるキャンペーンにおいて、「複数の非政府組織(NGO)の顧客」を標的とした同様の活動を観測した。
研究者らによると、BlueMoonの開発・保守担当者は、Chromiumの公開修正とChromeの安定版リリースとの間のタイムラグを悪用し、公開されたコードの変更をリバースエンジニアリングして、下流のブラウザユーザーを標的とするエクスプロイトを作成している。
BlueMoonエクスプロイトキットによって連鎖的に利用される3つの脆弱性は以下の通りです。
- CVE-2026-85046:ChromeのV8 JavaScriptエンジンにおける型混同の脆弱性。V8サンドボックス内で任意のメモリアクセスを可能にする
- CVE-2026-87491:WebAssemblyのメタデータを改ざんして埋め込まれたシェルコードを実行させるV8サンドボックス脱出の脆弱性
- CVE-2026-85880:Windows ALPCにおけるヒープベースのバッファオーバーフローで、ローカル特権昇格を可能にする
Proofpointによると、攻撃者はCVE-2026-85880を典型的なゼロデイ脆弱性として悪用しており、2025年から利用され、BlueMoonに再パッケージ化されたものとみられている。
「LPE DLLのコンパイルタイムスタンプは2025年のものであり、偽造されたものではないようだ」とProofpointは説明している。
「この点と、古いWindowsビルドを標的としている事実を総合すると、エクスプロイトの作成者が既存の機能をBlueMoonエクスプロイトキットに再パッケージ化したことが示唆される。」
BlueMoonはWeb Worker内でこのエクスプロイトを実行し、最大5回まで再試行する。システムのフィンガープリントを取得し、Windowsの権限昇格の脆弱性を悪用してChromeレンダラーの権限を昇格させ、Chromeの親プロセスに注入して、オペレーターが選択したコマンドを実行する。
デフォルトの最終コマンドでは、curlを使用して実行ファイル(通常はマルウェアローダー)を %TEMP% に保存し、それを実行します。
出典:Proofpoint
脅威グループと標的
VolexityおよびProofpointのレポート [1,2] では、BlueMoonの展開に関連する4つの異なる活動クラスターが特定されており、そのうち3つは中国系または中国に親和性のあるものと説明されている。
BlueMoon を使用していることが確認された最初の中国政府支援のアクターである JungleBamboo は、Google Gemini を装った Longtale/GemStone 認証情報窃取型拡張機能を使用して、米国の NGO、鉱業会社、および個々の高価値な標的を標的にしていることで知られています。
2つ目のハッカーグループはUTA0560であり、寄付を装った手口でNGOを標的とし、偵察、ファイルおよびプロセスの管理、コマンド実行、ペイロードのアップロードを行うインメモリJScriptバックドア「Grimwedge」を配信する感染チェーンを起動させた。
出典:Proofpoint
3つ目のクラスターは「UNK_LateNight」として追跡されており、米国の航空宇宙および防衛産業基盤企業に属するシステムに「ShadowPad」バックドアを展開することで知られている。
「UNK_DoubleCheck」として追跡されている第4のグループは、メモリ内Rustローダーを用いてベトナムの製造企業を標的としたが、最終的なペイロードは分析のために回収できなかった。
Proofpointは、BlueMoonの採用と展開が増加し、将来的には金銭的動機を持つ攻撃者にも利用される可能性があると考えているため、防御側は両レポートで提供されている侵害の兆候(IoC)を活用し、早期に活動を阻止することが推奨される。
両サイバーセキュリティ企業は、BlueMoonエクスプロイトキットを用いた攻撃で確認されたファイルおよびネットワークインフラに関する侵害の兆候(IoC)を共有した。
出典:https://www.bleepingcomputer.com/news/security/new-bluemoon-kit-exploited-windows-and-chrome-zero-day-flaws/


Comments