


米国サイバーセキュリティ・インフラセキュリティ庁(CISA)は、ランサムウェア集団がWatchGuard Fireboxファイアウォールの重大な脆弱性も悪用していることを確認した。同庁は12月、この脆弱性が積極的に悪用されていると警告していた。
この脆弱性はCVE-2025-14733として追跡されており、範囲外書き込みに起因するもので、認証されていない攻撃者が、比較的単純な攻撃手法を用いてリモートで悪意のあるコードを実行することを可能にする。
この脆弱性の影響を受けるのは、Fireware OS 11.x 以降(11.12.4_Update1 を含む)、12.x 以降(12.11.5 を含む)、および 2025.1 から 2025.1.3 までを実行しているファイアウォールです。
12月にCVE-2025-14733のセキュリティパッチをリリースした際、WatchGuardは、パッチを適用していないFireboxファイアウォールが攻撃に対して脆弱となるのは、IKEv2 VPNを使用するように設定されている場合のみであると述べましたが、静的ゲートウェイピアへの支社VPNが依然として設定されている場合、脆弱な設定が削除されていても侵害される可能性があることに注意を促しました。
また、WatchGuardは、攻撃者が実際にこの脆弱性を悪用していることを確認し、顧客が自社のFireboxデバイスがハッキングされたかどうかを確認できるよう、侵害の兆候(IoC)を公開しました。
インターネットセキュリティ監視団体Shadowserverは、12月にオンライン上で115,000台以上のパッチ未適用Fireboxファイアウォールが公開されていることを発見し、9ヶ月が経過した現在も約9,000台が未保護のままである。
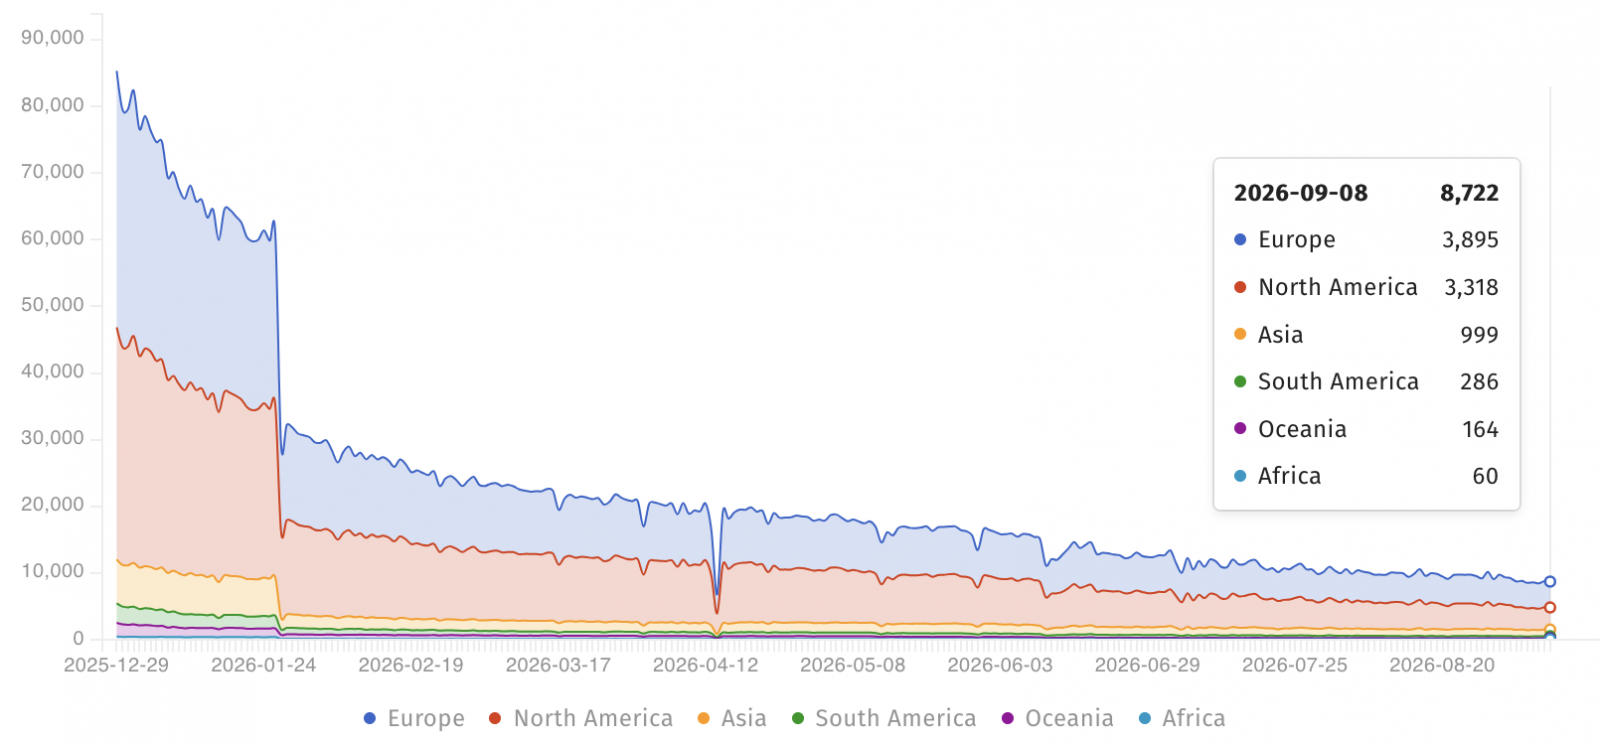
木曜日に公開された「現在悪用されている脆弱性」カタログの更新において、米国サイバーセキュリティ・インフラセキュリティ庁(CISA)は、CVE-2025-14733の脆弱性がランサムウェア集団によって悪用されていることが判明したと述べたが、攻撃に関する詳細については明らかにしていない。
CISAは12月、この脆弱性を「既知の悪用されている脆弱性(KEV)」カタログに 初めて追加し、その際、「拘束力のある運用指令(BOD)22-01」の規定に基づき、米連邦機関に対し1週間以内にシステムのセキュリティ対策を講じるよう命じた。
2年前、同サイバーセキュリティ機関は、FireboxおよびXTMファイアウォールに影響を及ぼし、現在も積極的に悪用されている別のWatchGuardの脆弱性(CVE-2022-23176)に対して、政府機関にパッチ適用を命じていた。
さらに最近では、2025年9月、WatchGuardはFireboxファイアウォールに影響を及ぼし、 CVE-2025-14733とほぼ 同一のRCE脆弱性(CVE-2025-9242)に対する パッチを公開した 。 その1か月後、CISAはこの脆弱性を「現在悪用されている」と指定し、Shadowserver は75,000台以上のFireboxファイアウォールが攻撃に対して脆弱であることを確認しました。
WatchGuardは、世界中に17,000社以上あるセキュリティ再販業者およびサービスプロバイダーのネットワークを通じて、25万社以上の中小企業にサービスを提供しています。
出典:https://www.bleepingcomputer.com/news/security/cisa-watchguard-rce-flaw-now-exploited-in-ransomware-attacks/


Comments