


医療技術企業のヴェラディグムは、提携ベンダーの1社で発生したサイバーセキュリティインシデントにより、患者の個人情報が流出したことを明らかにした。
同社によると、このインシデントによる業務への支障はなかったものの、少数の顧客に影響が及んだという。
以前はAllscripts Healthcare Solutionsとして知られていたVeradigmは、シカゴに拠点を置くヘルスケア・テクノロジー企業であり、医療機関向けに電子カルテ、電子処方箋、患者エンゲージメント、診療管理、収益サイクル管理のソフトウェアを提供している。
全米の数千の病院、診療所、バイオ医薬品企業が同社のソリューションを利用している。
同社は米国証券取引委員会(SEC)への提出書類の中で、攻撃者がベンダーの環境から、顧客サービス専用に予約されていたVeradigmのAPIへの認証情報を入手したと述べている。その後、この攻撃者はそのアクセス権を利用して患者データをコピーした。
Veradigmの開示資料によると、盗まれたデータには一部の患者の個人情報や社会保障番号(SSN)が含まれている。臨床情報や医療情報については、安全が確保されたままである。
「侵害されたベンダーの認証情報は、その限定されたインターフェースを介したアクセスのみに利用され、当社の広範なネットワーク、サーバー、データベース、その他のシステムを含む、当社環境の他の部分へのアクセスは一切提供されなかった」と同社はSECへの提出書類で述べている。
この侵害を発見した後、Veradigmはインシデント対応手順を開始し、法執行機関に通報するとともに、現在、影響範囲を特定するための調査を進めている。
影響を受けた顧客および個人には通知が行われており、該当する場合は信用情報監視サービスが提供されている。
調査は継続中だが、現時点の情報に基づき、Veradigm社は本インシデントが同社の事業、運営、財務状況、または業績に重大な影響を及ぼす可能性は合理的に低いと判断している。
ランサムウェアグループ「The Gentlemen」が攻撃を主張
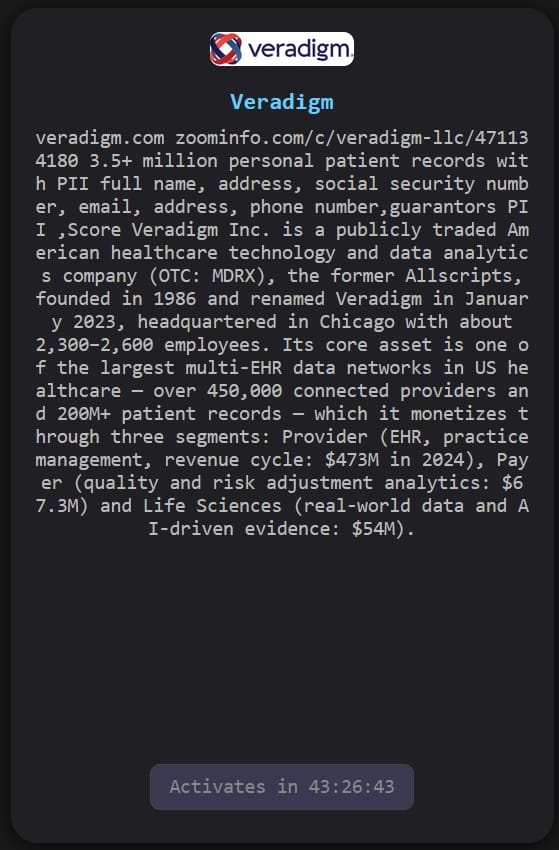
Veradigmの開示資料では攻撃者の身元は特定されていませんが、「The Gentlemen」ランサムウェアグループは9月5日にこの侵入を主張し、同社の名前をデータ漏洩サイトに掲載しています。
この脅威アクターは、氏名、自宅住所、社会保障番号(SSN)、メールアドレス、電話番号、および個人を特定できる情報や保証人情報を含む 350 万件の患者記録を保持していると主張しています。
このランサムウェア攻撃者は、同社が身代金支払いの交渉に応じない場合、9月11日(金)までに盗んだデータを流出させると脅している。
出典:.com
「The Gentlemen」という脅威アクターは2025年半ば頃に登場し、Windows、Linux、NAS、BSD、ESXiシステムにおいて、データ窃取とデータ暗号化を組み合わせた二重恐喝グループとして活動している。
このグループは、データ流出サイト上で、86カ国、製造、テクノロジー、医療、運輸、金融サービスなど様々な業界にわたる800以上の被害企業をリストアップしており、これは単にアクセスが可能であるかどうかにのみ依存した、機会主義的な攻撃であることを示唆している。
2026年4月、Check Pointは、1,500台以上のホストからなる「SystemBC」プロキシマルウェアボットネットを発見し、これをランサムウェア集団「The Gentlemen」の関連組織と結びつけたと報告した。
2026年6月、ESETは、「The Gentlemen」が「GentleKiller」と呼ばれる新しいエンドポイント検出・対応(EDR)キラーを採用していると発表した。
出典:https://www.bleepingcomputer.com/news/security/veradigm-discloses-patient-data-breach-after-gentlemen-gang-claims-attack/


Comments