

「Nightmare Eclipse」として知られる匿名のセキュリティ研究者が、マイクロソフトが2026年9月の「パッチチューズデー」セキュリティ更新プログラムを公開した直後に、「ShieldCrash」と名付けられたMicrosoft Defenderの新たなゼロデイエクスプロイトを公開した。
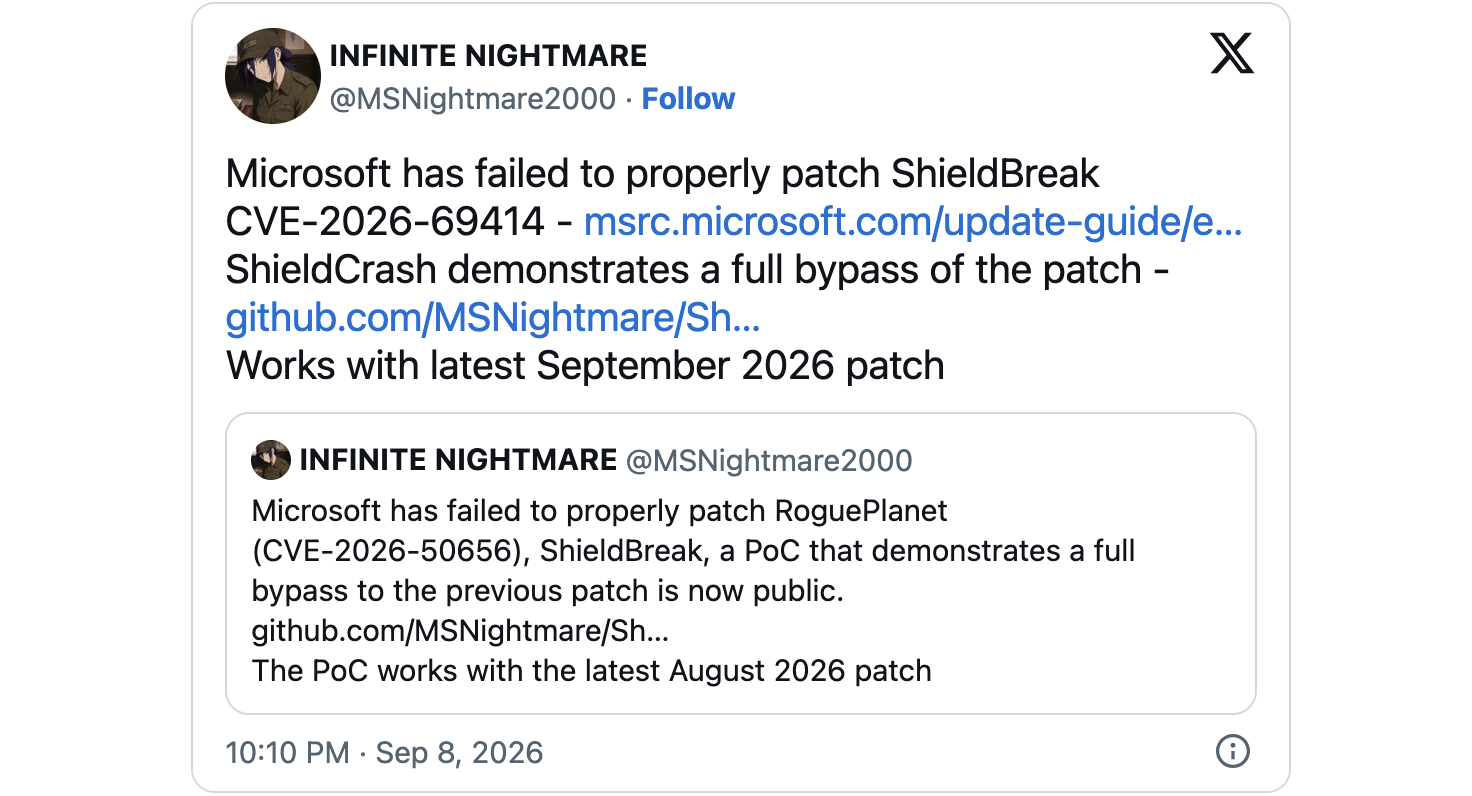
ShieldCrashは、木曜日に修正されたDefenderの特権昇格脆弱性「ShieldBreak」を迂回する手法であると説明されている。ShieldBreak自体も、6月に公開され7月にマイクロソフトによって修正された別のDefenderの脆弱性「RoguePlanet」を迂回するものであった。
Nightmare Eclipseによると、ShieldCrashの概念実証(PoC)エクスプロイトを使用すると、攻撃者は完全にパッチが適用されたWindows 10、Windows 11、およびWindows Serverシステム上でSYSTEM権限を取得できるが、侵害されたシステムへの書き込みアクセス権は得られないという。
「マイクロソフトはShieldBreak(CVE-2026-69414)を適切に修正できておらず、特定の条件下では、ShieldBreakによって引き起こされたのと同じ問題を依然として引き起こすことが可能です。マイクロソフトはこの問題を再悪用されるのを防ぐためにいくつかの修正を行いましたが、ShieldBreakが依然として悪用可能な箇所を見落としていました」と同グループは述べた。
「このPoC(概念実証)は、2026年9月時点でSYSTEM権限による任意のファイル読み取りを実証するものであり、サポート対象のすべてのWindowsバージョンが影響を受けます。後でこれを完全なSYSTEM権限のPoCに作り直すかもしれませんが、今は少し面倒なので、この骨組みだけのPoCを公開することにしました。」
Nightmare Eclipseは、マイクロソフトのバグ報奨金制度および脆弱性開示方針をめぐる同社との継続的な対立の一環として、これらのゼロデイエクスプロイトを公開した。
これに対しマイクロソフトは、顧客に「実害をもたらす悪意のある活動」を行う者に対しては法的措置を講じる旨の警告 を発し、同社が当該セキュリティ研究者を直接脅迫していると多くの人が受け止めた。
4月以来、この匿名のセキュリティ研究者は、Microsoft Defender、BitLocker、およびその他のWindowsコンポーネントを標的とした「ShieldBreak」、「LegacyHive」、「RoguePlanet」、「BlueHammer」、「RedSun」、「YellowKey」、「GreenPlasma」、「MiniPlasma」、「UnDefend」といった一連のゼロデイ脆弱性を公開してきた。
マイクロソフトはShieldBreak、RoguePlanet、YellowKey、GreenPlasma、MiniPlasmaの脆弱性を修正したが、Nightmare Eclipseによって公開されたその他の脆弱性については、依然として公式のパッチが提供されていない。
本日早朝、ShieldCrashゼロデイについてマイクロソフトの広報担当者にコメントを求めたが、直ちには回答が得られなかった。
出典:https://www.bleepingcomputer.com/news/security/new-microsoft-defender-shieldcrash-zero-day-grants-system-access/


Comments