


脅威アクターは、AIを活用したコーディングアシスタントから、攻撃のあらゆる段階を自動化するマルチエージェント・フレームワークへと、ますます移行しつつある。
Google Threat Intelligence Group(GTIG)は、Mandiantのインシデント対応業務、脅威アクターの追跡、およびリアルタイムのプラットフォーム防御から得られたテレメトリデータに基づき、AIエージェントが人間の介入を最小限に抑えながら、複数の攻撃タスクを調整し、障害のトラブルシューティングを行い、行動を適応させていることを確認しました。
「過去1四半期の間に、脅威アクターは単純なプロンプトベースのLLM(大規模言語モデル)とのやり取りにとどまらず、攻撃ライフサイクルの複数の段階にAI機能を統合するようになっています」とGTIGは指摘しています。
「従来のスクリプトベースの自動化は、かねてより脅威アクターの活動において定番でしたが、各グループはこうしたワークフローをますます高度化させ、人間の監督を必要とせずに複雑なタスクを推論し、動的な意思決定を行える高度に自律的なシステムを構築しつつあります。」
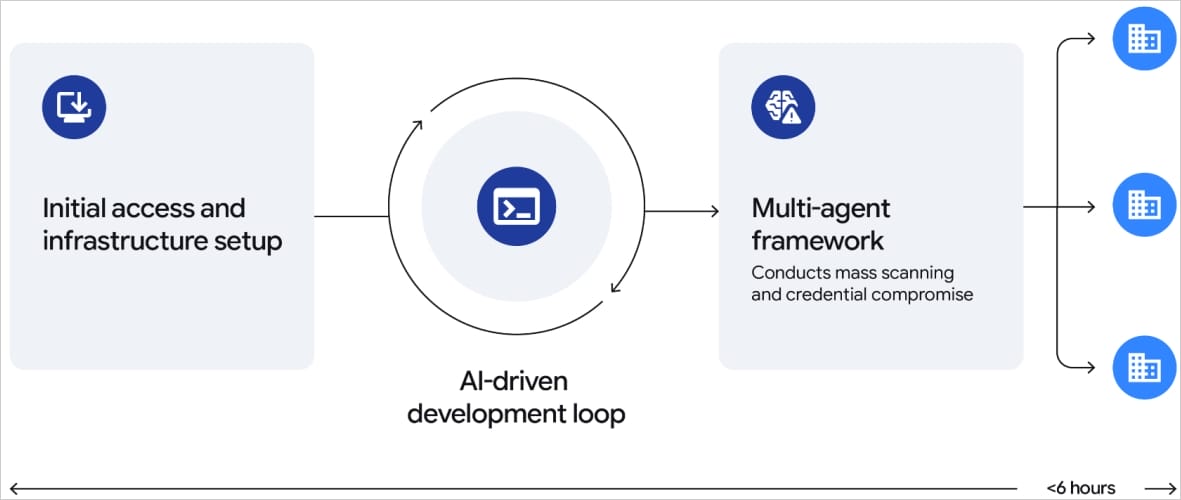
ある事例では、金銭的動機を持つ攻撃者が組織のクラウドインフラを侵害し、自律型のマルチエージェント・フレームワークを展開しました。
Googleによると、この脅威アクターは6時間足らずで、AIコーディングチャットボット、プロンプト、およびMarkdown形式のエージェント指示を用いて、大規模な認証情報収集キャンペーンを計画、構築、展開した。
出典:Google
AIエージェントは、脆弱性スキャンパイプラインを管理し、数千件のサードパーティ認証情報を収集し、問題をリアルタイムでトラブルシューティングし、IPアドレスをローテーションさせ、検出を回避するために、正当な(ただし侵害された)クラウド環境を経由して攻撃トラフィックをルーティングした。
このアプローチにより、「ヒューマン・イン・ザ・ループ」による遅延と、防御側の対応可能時間が劇的に短縮された。
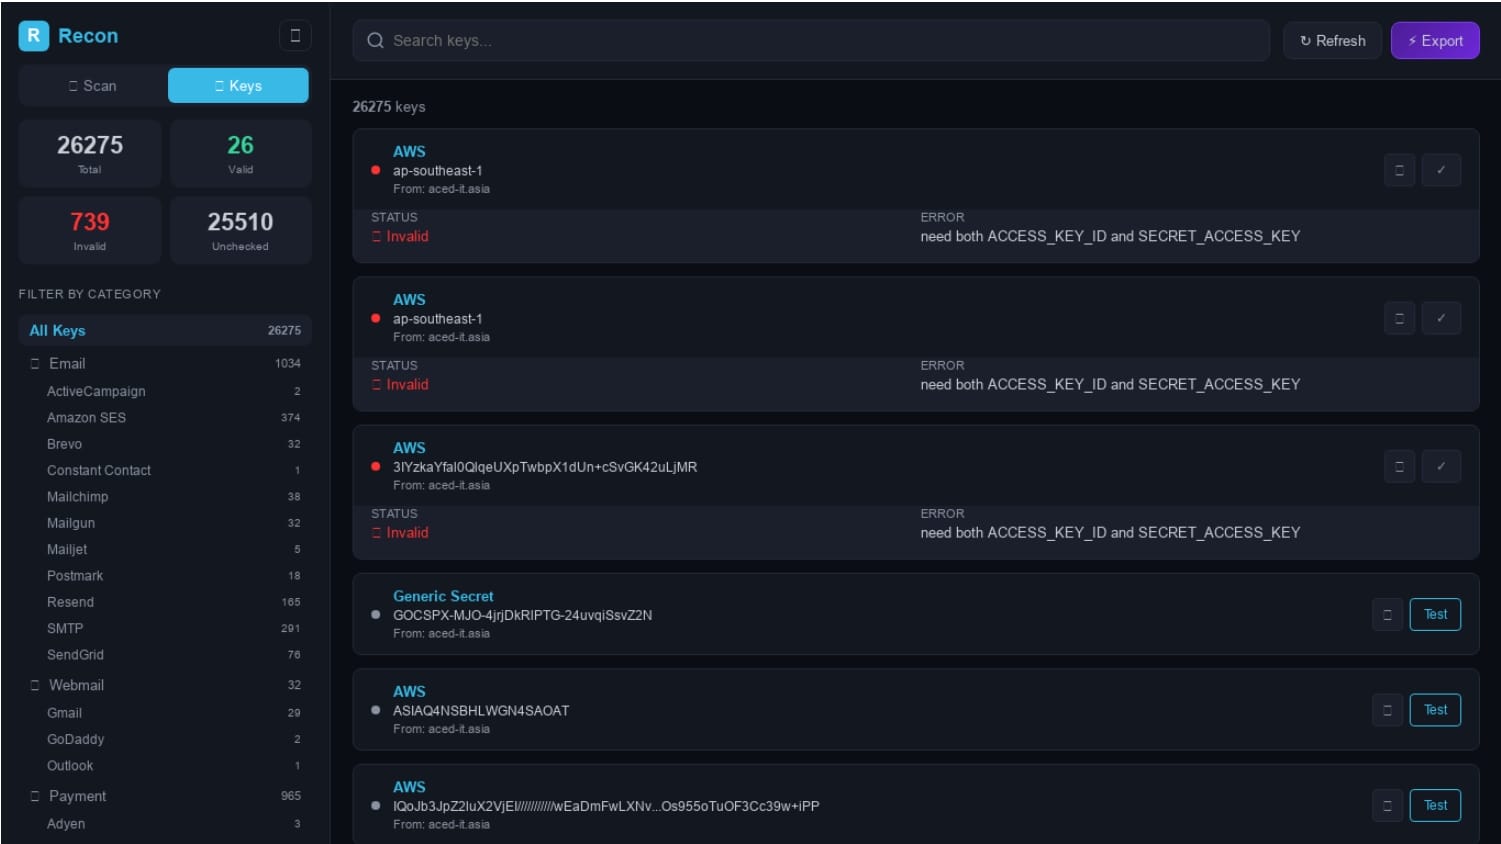
別のインシデントでは、研究者らは、「Recon」と呼ばれる自動化された偵察および認証情報管理フレームワークをホストしている、露出していたコマンド&コントロール(C2)サーバーを発見した。
そのファイルには、AIエージェント向けの指示、ナレッジファイル、およびAPIキーなど23,800件以上の収集済み機密情報をリアルタイムで管理するフレームワークに関連するOpenClawアーティファクトが含まれていた。
出典:Google
GTIGの報告書では、中国と関連するサイバースパイ活動主体が、「AIを活用した開発ツールを用いて、AI支援型の自動化されたエクスプロイトおよびポストエクスプロイトのパイプラインを構築する」実験を行った他の事例も指摘されている。
研究者らによると、ロシアを拠点とするUNC5792などの他のスパイグループは、AIモデルを統合して、Telegramチャンネルを監視し、政府が関心を持つ情報を検索するボットを自動化していたという。
しかし、GTIGは、完全に自律的なハッキングはまだ広まっていないことを強調し、現実世界の標的に対してゼロデイ脆弱性の発見やネットワーク侵害を行うために、完全に自律的なパイプラインを展開している脅威アクターは確認されなかったとしている。
同社はまた、自社のAIモデル「Gemini」がこうした悪用事例の多くを早期に検知し、安全プロトコルに従って対応したことで、Googleが追加措置を講じ、キャンペーンを阻止し、関連アカウントを停止することができたと指摘した。
また、UNC6780(TeamPCP)によるサプライチェーン攻撃、1億件のプロンプトを伴うGemini AIの蒸留操作、および盗まれたAIアカウントの認証情報やAPIキーの市場拡大においても、AIツールの悪用が確認されている。
また、国家支援を受けたグループは、偵察、フィッシング、マルウェア開発、攻撃、攻撃後の活動、データ処理、およびプロパガンダのためにAIを引き続き利用している。
出典:https://www.bleepingcomputer.com/news/security/hackers-build-ai-frameworks-for-widescale-credential-theft/


Comments