


ConnectWiseは、今週後半にパッチを適用する予定の、ScreenConnectリモートアクセスにおける新たな脆弱性に対する一時的な対策を発表しました。
ScreenConnectは、オンプレミスまたはクラウドでホストされるリモートアクセスプラットフォームであり、通常、マネージドサービスプロバイダー(MSP)、IT部門、サポートチームがトラブルシューティング、パッチ適用、システムメンテナンスに利用しています。
このセキュリティ上の欠陥は、クラウドおよびオンプレミス環境の両方に影響を及ぼしており、追跡を容易にするためのCVE IDはまだ割り当てられていません。
「ConnectWiseは、ScreenConnect® Remote Accessのサポートおよびアクセスセッションにおけるファイル転送の動作に影響を与える問題を特定しました」と同社は木曜日に発行したセキュリティアドバイザリで述べています。
ConnectWiseは、このセキュリティ問題に対する恒久的な修正策を現在も検討中ですが、潜在的な攻撃を阻止するための暫定的な緩和措置を提示しました。
これには、IT管理者が以下の手順を実行する必要があります。
- ScreenConnectの管理ページにログインします。
- [管理] > [セキュリティ] > [ロール] に移動します。
- ユーザーロールを編集し、権限が割り当てられているセッショングループ(太字で表示)を確認します。
- [スコープ付き権限] ウィンドウで、各セッショングループについて、「TransferFiles」権限(レガシー版の場合は「TransferFilesInSession」)のチェックを外します。
- 変更を保存し、すべてのロールについてこの手順を繰り返します。
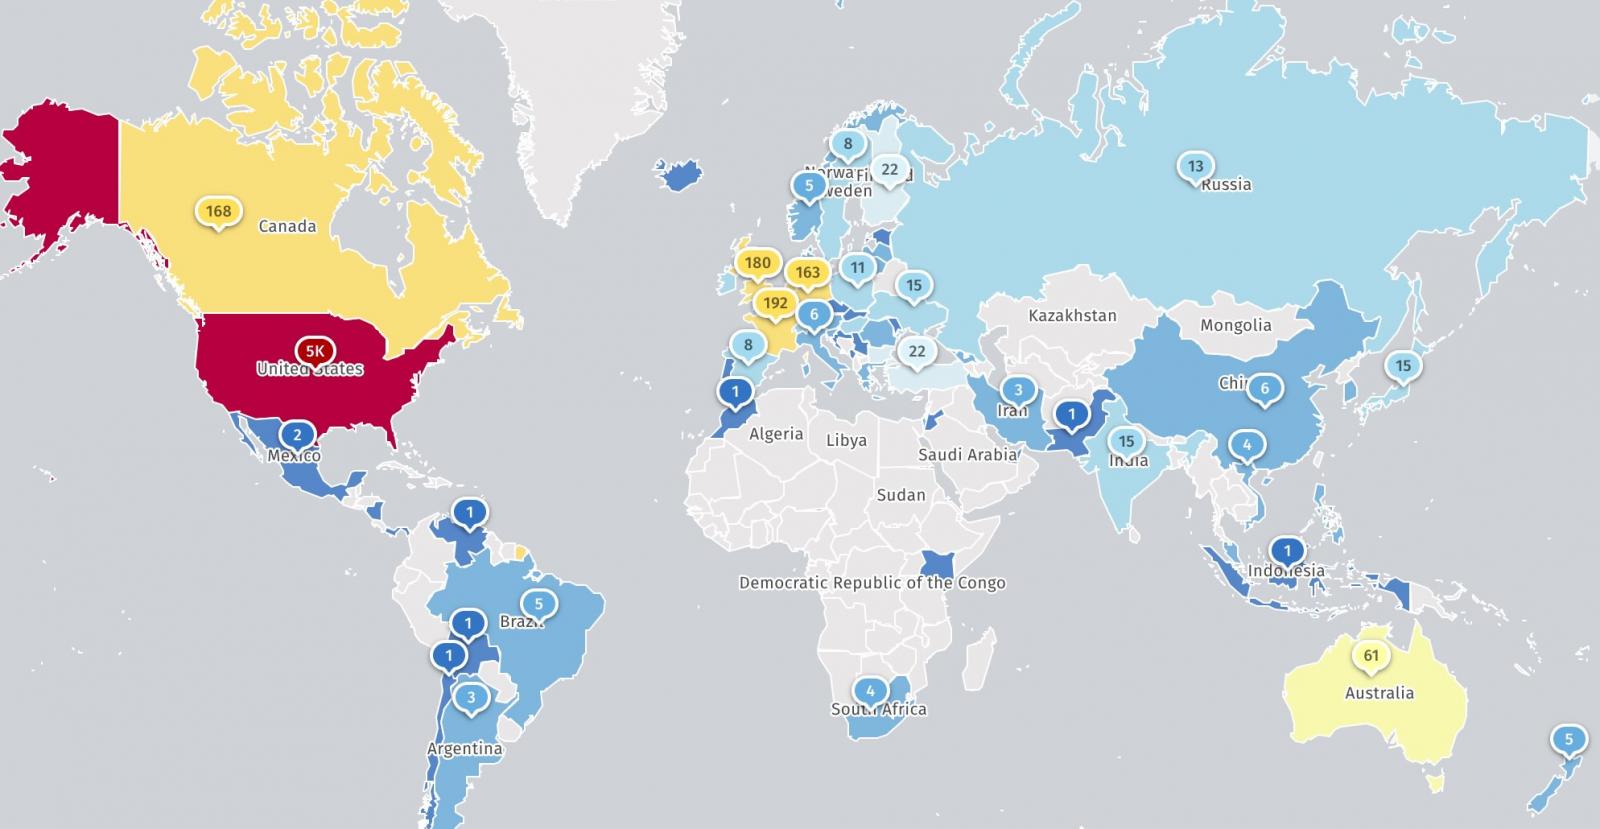
インターネットセキュリティ監視機関の Shadowserver は現在、オンライン上に公開されている約 6,000 件の ScreenConnect インスタンスを追跡しています。ただし、これらのシステムのうち、ハニーポットであるものや、すでにセキュリティ対策が施されているものがいくつあるかについての情報はありません。
ScreenConnectの脆弱性は、金銭目的のハッカー集団や国家支援を受けたハッカー集団の両方によって、実環境において頻繁に標的とされています。
例えば、2024年には、ランサムウェア集団や 北朝鮮のAPTハッカーグループ「Kimsuky」が、別のScreenConnectの脆弱性(CVE-2024-1709として追跡)を悪用し、脆弱なシステムにマルウェアを仕込みました。
昨年、ConnectWiseは、国家支援が疑われるハッカーが、深刻度の高いViewStateコード注入の脆弱性(CVE-2025-3935)を介して同社のシステムに侵入し、限られた数の顧客のクラウドベースのインスタンスへのアクセス権を取得したと公表した。
今年3月には、ConnectWiseは、攻撃者がパッチ未適用のインスタンスを乗っ取る可能性のあるScreenConnectの暗号署名検証の脆弱性(CVE-2026-3564として追跡)に対処した。
2024年2月以降、米国サイバーセキュリティ・インフラセキュリティ庁(CISA)は、現在悪用されている脆弱性のリストにScreenConnectの脆弱性を3件追加しており、そのうち2件はランサムウェア攻撃でも悪用されていました。
出典:https://www.bleepingcomputer.com/news/security/connectwise-warns-of-new-screenconnect-flaw-without-patch/


Comments