


パスポート番号やフライト情報など、2億2000万件以上の乗客および乗務員の記録を保有する「事前乗客情報システム(APIS)」のデータベースが、一連のセキュリティ設定ミスを経て、オンライン上でアクセス可能な状態になっていた。このシステムを発見した研究者によると、同システムはベトナムの組織と関連しているようだ。
事前乗客情報システム(APIS)は、乗客や乗務員が国に入国または出国する前に、航空会社から身元、パスポート、フライト情報を収集するために世界中で利用されている。
流出した記録は2017年1月から2026年4月までの期間にわたり、この期間中にベトナムへ、ベトナムから、またはベトナムを経由して飛行した多くの国籍の旅行者が含まれている可能性がある。
9年分の乗客および乗務員データ
Kinryū Labsは、ランサムウェアの活動に関する調査の一環として、公開されているデータベースを調査していたところ、6月3日にこのElasticsearchクラスターを発見しました。
「pax-info」と名付けられたこのクラスターには、29のインデックスと約107 GBのデータが含まれていました。 その2つの主要なインデックスには、210,318,069件の乗客記録と10,465,631件の乗務員記録が保存されており、合計で220,783,700件のエントリがありました。
Kinryū Labsによると、このクラスターはハノイにあるViettelに割り当てられたIPアドレス空間でホストされていた。どのベトナムの組織がシステムを運用していたかは確認できなかった。
流出した情報には、乗客および乗務員の氏名、生年月日、性別、国籍、パスポートまたは旅券番号、有効期限、発行国などが含まれていた。
関連する旅行データには、便名と日付、航空会社、出発地、目的地、乗り継ぎ空港、座席指定、手荷物参照番号、および予定、推定、実際の飛行時間が含まれており、これらは通常、APISや関連する航空会社のシステムで管理されている情報である。
が確認したサンプルレコードには、韓国、中国、カナダ、ニュージーランドなどの国籍を持つ旅行者が含まれていた。
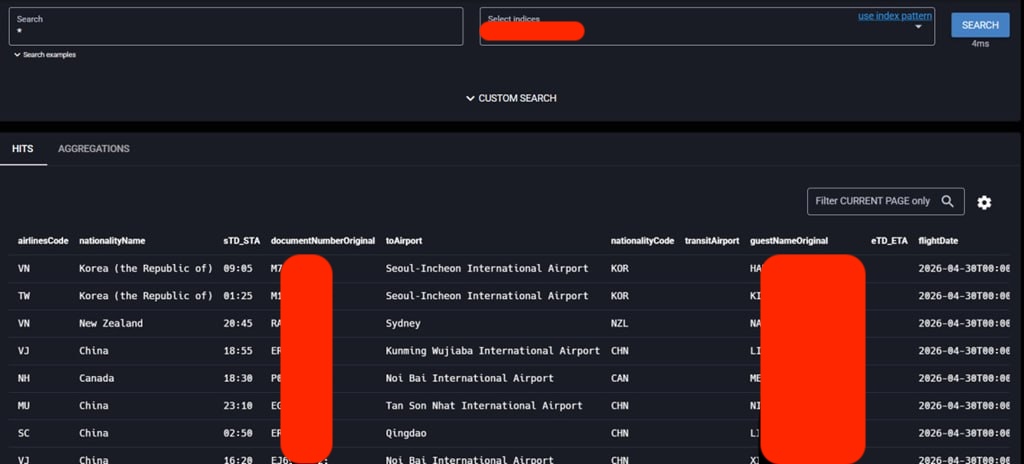
(Kinryū Labs)
研究者らは国籍別の完全な内訳を提供することはできなかったものの、データにはアジア太平洋地域、ヨーロッパ、中東の多数の国際航空会社が含まれていた。その結果、流出した記録は、この9年間にベトナムを訪問または経由した、事実上あらゆる地域の人々に関連している可能性がある。
Kinryū Labsは、データベース内の記録と研究員自身のベトナム旅行記録を照合することで、情報の正当性を確認した。
これらの数値は、個々の個人ではなく旅行記録を表している。したがって、複数回飛行した乗客や乗務員は、データベースに繰り返し登場する場合がある。
連鎖した設定ミスを介してアクセス可能なデータベース
Kinryū Labsは、2つの設定ミスを連鎖させることでデータベースに到達したと語った。
公開インターネットからは、エンドポイントがHTTP 401「Unauthorized」応答を返し、データベースへの直接アクセスを阻止していた。しかし、クラウドベースの経路を利用することで研究者はクラスターに到達でき、そのクラスターはデフォルトの認証情報を受け入れた。
インターネットインテリジェンスプラットフォーム「FOFA」は、2022年10月に初めてこのホストとポートを記録し、2023年7月にそのサービスをデータベースであると特定した。しかし、Kinryū Labsは、2つ目のアクセス経路を通じて乗客データがいつから取得可能になったのかを特定できなかった。
その結果、記録自体は9年以上にわたるものの、実際に情報が漏洩していた期間は不明である。
Kinryū Labsは、6月3日からこの問題をベトナム当局、データベースに登録されている航空会社、および各国のコンピュータ緊急対応チーム(CERT)に報告したと述べた。研究者らによると、データベースへのアクセスは6月8日に是正されたという。
が確認した認証済みメールによると、シンガポール航空のセキュリティチームが対応の調整を支援し、6月8日にキンリュウ・ラボに対し、「関係各所に連絡した」および「問題の封じ込めに向けた措置を講じた」と伝えている。シンガポール航空は、に対し追加のコメントは提供しなかった。
本メディアと共有された調査結果によると、データベースに旅客記録が掲載されていた主要航空会社が複数特定されている。しかし、これらの航空会社が漏洩したシステムを運用していたこと、あるいは自社のネットワークが侵害されたことを示す兆候はない。
シンガポールのチャンギ空港を管理・運営するチャンギ・エアポート・グループは、本誌に対し、本件について調査を行ったと述べたものの、コメントは差し控えた。
また、本誌は記事公開のかなり前にベトナム当局にも連絡を取ったが、回答は得られなかった。
データベースが保護される前に、悪意のある攻撃者によってダウンロード、販売、身代金要求、あるいはその他の方法で悪用されたかどうかは依然として不明である。Kinryū Labsは、クラスター上に身代金要求メッセージや不審なインデックスは見つからず、オンラインで販売されているデータセットを特定できなかったと述べた。
しかし、サーバーログへのアクセスができなかったため、研究者らは誰かがデータをコピーしたかどうかを決定的に判断することはできなかった。
Kinryū Labsは、今週後半に自社のブログで追加の技術的調査結果を公開する予定だ。
出典:https://www.bleepingcomputer.com/news/security/220-million-traveler-records-exposed-in-vietnam-linked-apis-leak/


Comments