


攻撃者は、Zimbra Collaboration Suite(ZCS)の重大な脆弱性を標的としたリモートコード実行攻撃により、すでに270件以上のZimbraインスタンスを侵害しています。
ZCSのメールおよびコラボレーションスイートは、世界中の数千の企業や数百の政府機関を含む、数億人のユーザーや組織によって利用されています。
Synacor社は、ZCSバージョン10.1のリリースに伴い、このセキュリティ上の欠陥(CVE-2026-73570として追跡されている)に対してパッチを適用しました。この脆弱性により、SNMP通知が有効になっている場合、認証されていない攻撃者がSNMP監視コンポーネントのコマンドインジェクションの弱点を悪用して、リモートでコードを実行することが可能になります。パッチは7月20日にリリースされたZCSバージョン10.1.20で提供されました。
ポーランドのコンピュータ緊急対応チーム(CERT)であるCERT Polskaは、先週の月曜日に、この脆弱性が実際に標的型攻撃として悪用されていることを初めて指摘しました。同団体はまた、セキュリティチームに対し、Zimbraサービスの予期せぬ再起動や、過去30日間にユーザー「zimbra」によって/opt/zimbra/jetty/webapps/、 /opt/zimbra/jetty_base/webapps/、および /tmp/ フォルダ内にユーザー zimbra によって過去30日間に作成されたファイルの有無を確認するよう、セキュリティチームに警告しました。
米国サイバーセキュリティ・インフラセキュリティ庁(CISA)も、CERT Polskaの警告を受けてこの脆弱 性をKEVカタログに 追加し、米国連邦文民行政機関(FCEB)に対し、8月24日までの3日以内にシステムへのパッチ適用を命じた。
月曜日、脅威セキュリティ監視機関のShadowserverは、CVE-2026-73570の脆弱性を悪用した攻撃により、すでに侵害されたインターネットに公開されている数百のZimbraインスタンスを検出したと報告した。
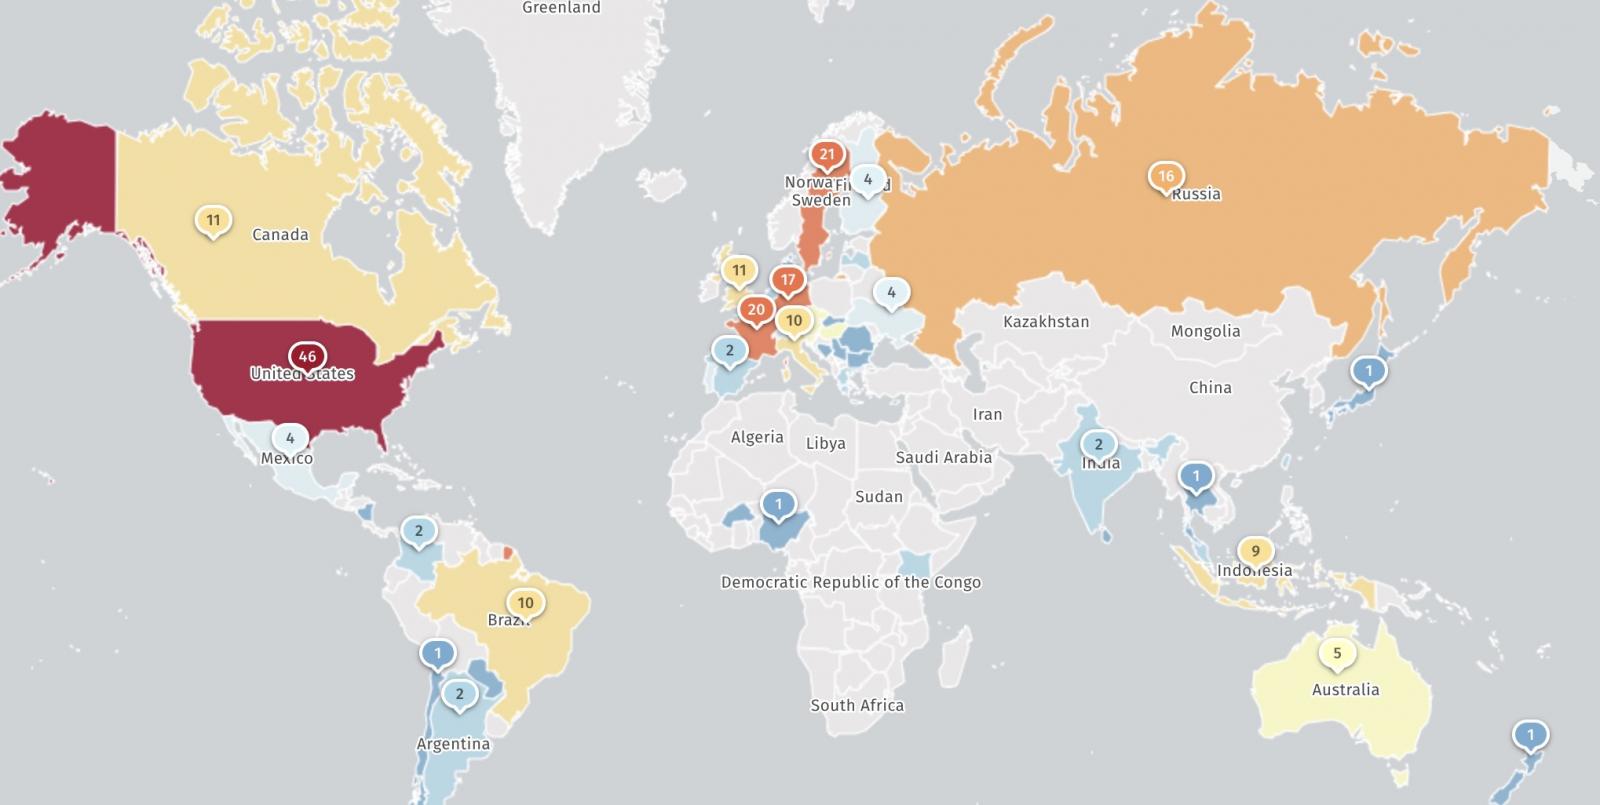
「CVE-2026-73570の悪用に関連するZimbraの侵害事例が拡大している。2026年8月22日に実施した悪用痕跡のスキャンでは、274件のインスタンスが侵害されていることが確認された」とShadowserverは警告した。
「また、CVE-2026-73570のパッチが適用されていないインスタンスが少なくとも8200件確認されています(ただし、この脆弱性はデフォルト設定以外で発生するため、これらがすべて悪用可能であるとは限りません)。」
Zimbraの脆弱性は、サイバー犯罪者や国家が支援するハッカーグループから頻繁に標的とされており、近年では脆弱なサーバーから機密データを含む電子メールを盗むために頻繁に悪用されてきました。
直近では、3月にSeqrite Labsの研究者が、ロシア軍情報機関のハッカー集団「APT28」が、Zimbraの保存型クロスサイトスクリプティング(XSS)脆弱性を悪用してウクライナ政府のサーバーに侵入していることを突き止めた。
また、2024年10月には、米国および英国のサイバー機関が、ロシア対外情報局(SVR)のハッカー(APT29、Midnight Blizzard、Cozy Bearとして追跡されている)が、以前にメールアカウントの認証情報を盗むために悪用されたZCSの脆弱性を用いてZimbraサーバーを侵害したと警告した。
ロシアのサイバースパイ組織「Winter Vivern」も、Zimbraのウェブメールポータルを標的とした攻撃において、反射型クロスサイトスクリプティング(XSS)の脆弱性を悪用し、NATO加盟国のメールアカウントからメールを盗み出した。
出典:https://www.bleepingcomputer.com/news/security/hackers-breached-over-270-zimbra-servers-in-ongoing-attacks/


Comments