


米国の複数のブロードバンドプロバイダーが採用しているCalix GS7 XGS(GS5239XG)家庭用ルーターに存在する、パッチが適用されていない脆弱性により、認証されていない攻撃者がリモートからポートフォワーディングルールを作成し、ローカルネットワーク上のデバイスをインターネットに公開してしまう可能性があります。
この脆弱性はCVE-2026-75501として追跡されており、EXOS/6.6.47ファームウェアを実行しているデバイスに影響を与える認証欠落の問題であると説明されています。
セキュリティ研究者のブライアン・カーン・キンタナ氏がこの脆弱性を発見し、6月7日にベンダーへの通知を試みたものの応答がなかったため、カーネギーメロン大学CERT調整センター(CERT/CC)に報告しました。
ベンダーへの度重なる連絡の試みにも応答がなかったため、CERT/CCが公開開示を調整し、クインタナ氏が技術的な詳細を公表した。
Calixは、米国のブロードバンドプロバイダー市場において重要なベンダーであり、Cox Communications、Brightspeed、ALLO、CityFibre、Conexonなどの大手企業と提携しています。
影響を受けるモデル「GS5239XG」は、「GigaSpire 7u10txg」としても販売されており、Wi-Fi 7機能と統合型XGS-PONファイバー端末を組み合わせた、新しいプレミアムゲートウェイデバイスです。
CVE-2026-75501の脆弱性は、同デバイスが「アクセス制御なしに、TCPポート5000上のWANインターフェースでMiniUPnPd制御エンドポイントを公開している」ことに起因する。
「影響を受けるファームウェアのバージョンでは、ルーターがUPnPのWANIPConnection SOAPサービスをTCPポート5000上のパブリックWANインターフェースにバインドしている」とCERT/CCは警告しています。
これにより、パブリックWeb上の攻撃者は、認証なしで「ポートマッピングの追加、削除、列挙、または外部IPアドレスの照会を行うSOAPリクエスト」をデバイスに送信できるようになります。
これにより、ハッカーはルーターのネットワークアドレス変換(NAT)やファイアウォールの保護機能を迂回し、内部のカメラ、ネットワーク接続ストレージ(NAS)デバイス、管理インターフェース、およびIoT機器を外部にさらすことができます。
「世界中のどこからでも、たった1回の認証不要なリクエストだけで、ルーターのファイアウォールに恒久的な穴を開け、家の中のあらゆるデバイスにアクセスできるようになります。パスワードも、プロンプトも、画面上の表示も一切ありません。このルールは再起動後も存続します」とクインタトナ氏は述べています。
同研究者によると、このセキュリティ問題を悪用した攻撃者は、以下の行動をとることができるという:
- 任意のポート転送ルールを作成する
- 既存のマッピングを削除する
- ルーターの現在のマッピングを列挙する
- ルーターのパブリックIPアドレスを取得する
クインタナ氏は、自宅ネットワークの外からリクエストを送信し、内部アドレスを公開するポートマッピングを作成することで、この発見を検証した。有効期限を設定せずに構成されたマッピングは、ルーターの電源を入れ直した後も有効なままだった。
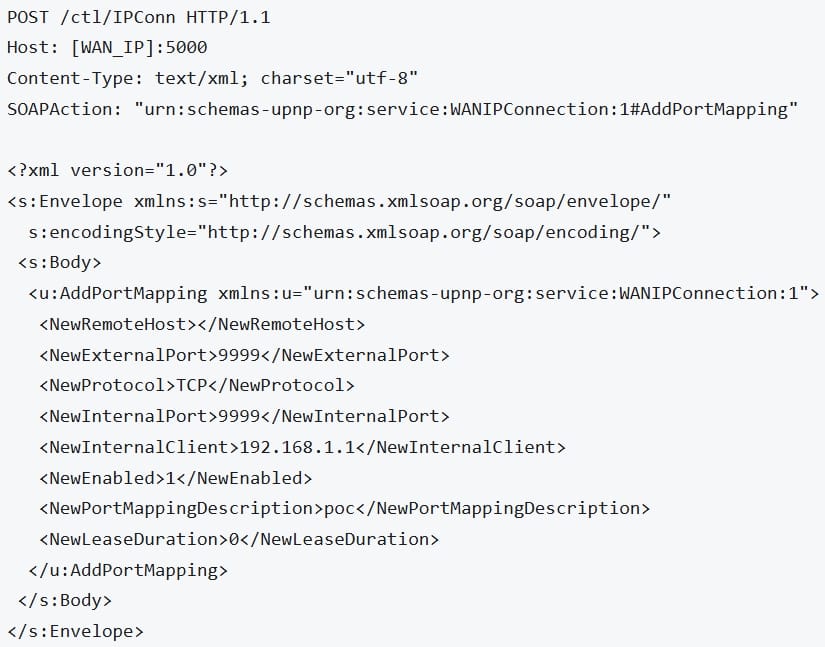
出典: drkq.github.io
これは実質的に、インターネット上の誰でも、脆弱性のあるCalixルーターに対し、パブリックポートからのトラフィックをホームネットワーク上の任意のデバイスに転送するよう指示できることを意味します。
CVE-2026-75501に対する修正プログラムが存在しないことを踏まえ、Quintana氏は、脆弱性のあるデバイスのユーザーに対し、管理インターフェース([Advanced] → [Security] → [UPnP])を通じてUPnPを無効にすることを推奨しています。
同研究者は、この回避策により、一部のゲームが依存している自動ポート開放が無効になることに言及していますが、特定のポートを手動で開放することは常に可能です。
また、CERT/CCは、この設定がロックされている場合もあると指摘しており、変更できないユーザーはISPに連絡して無効化を依頼すべきだと述べています。
当サイトは、この脆弱性、影響を受けるデバイスモデル、およびパッチのリリース予定についてCalix社にコメントを求めたが、本記事の公開時点では回答を得られていない。
出典:https://www.bleepingcomputer.com/news/security/unpatched-calix-flaw-lets-hackers-bypass-nat-to-expose-internal-devices/


Comments