

7月、韓国政府が支援するスタートアップ支援プラットフォーム「Modu-ui Changup(모두의창업)」でデータ漏洩が発生した。この事件により、その後、重大な暗号化鍵の管理上の不備が明らかとなり、組織が暗号化鍵を適切に保護できない場合、暗号化されたデータであっても依然として漏洩する可能性があることが示された。
同プラットフォームは、韓国の中小企業・スタートアップ省(MSS)が監督する全国規模のスタートアップオーディションプログラムを支援しており、参加者の個人情報(スタートアップのアイデア、メールアドレス、氏名など)を保管している。
データ漏洩が報告される1カ月前、プラットフォーム内のAPIレスポンスを通じて、応募者の個人情報が構造化され、漏洩する可能性があるという懸念がすでに指摘されていた。政府は直ちに対策を講じたと述べたが、プラットフォームの基盤となるセキュリティアーキテクチャを改善したかどうかについては明らかにしなかった。
6月18日、中小企業・スタートアップ省は、個人情報およびスタートアップのアイデア概要が流出したと発表した。その後、国家情報院、サイバーセキュリティセンター、警察庁と共同で詳細な調査を開始した。
7月31日、当局は、個人情報およびスタートアップアイデアの漏洩の決定的な原因が、APIを介した暗号化鍵の流出であったことを確認した。
データ漏洩の経緯
流出したデータはすでに暗号化されていた。しかし、暗号化されたデータを復号するには暗号化キーが必要である。
今回の事案では、APIデータとともに暗号化キーが流出し、その結果、選考を通過した約5,000人の応募者のメールアドレス、評価コメント、およびスタートアップアイデアの概要が公開されてしまった。
中小企業・スタートアップ省は、暗号化キーがAPI内に含まれていたと説明した。同省によると、外部の第三者がウェブクローリングなどの手法を用いてAPIデータを収集した結果、キーが流出したという。
特に、非公開設定されていたメールアドレスは、一般向けのインターフェース上では表示されていなかった。それにもかかわらず、調査チームは、AIを活用したウェブクローリングによってそれらを取得できることを突き止めた。
この事例は、アプリケーションコード、設定ファイル、データベース、または類似の環境内で、暗号化キーを固定値としてハードコーディングすることのリスクも浮き彫りにしている。
組織がこの手法を採用すると、保護すべきシステムやデータとともに、鍵そのものが漏洩してしまう可能性があります。つまり、今回のインシデントの根本的な原因は、適切な暗号化鍵の管理が組み込まれていなかったセキュリティアーキテクチャにあると言えます。
当局は、漏洩した情報へのアクセスに関与した39のIPアドレスを特定し、そのすべてが韓国からのものであることを明らかにした。また、AIソリューションプロバイダーとの関連性を含む詳細について、調査が続けられていると述べた。
今回の事例のように、暗号化キーが外部に漏洩した場合、侵害されたキーを無効化し、新しいキーを発行するだけでは不十分です。組織は、侵害されたキーによって保護されていた既存のデータすべてを再暗号化するとともに、キーへのアクセスログを分析し、漏洩の全容を把握する必要があります。
さらに、API、サーバー、内部ストレージシステム全体にわたるアクセス権限を再評価する必要があります。また、影響を受けたデータ主体への通知や、継続的な監視の実施も必須です。
暗号化キーが漏洩した場合、組織はセキュリティアーキテクチャの再設計に多大な時間とリソースを費やすことになる可能性があります。
完全なデータセキュリティ。完璧な鍵管理。
30年にわたる専門知識を基盤とするD.AMOは、完全なデータ保護と堅牢な鍵管理を実現します。
D.AMO DSPは、暗号化、鍵管理、およびコントロールセンターを単一のプラットフォームとして提供します。
暗号化鍵管理が重要な理由
韓国政府のスタートアッププラットフォームへの侵入事件が示すように、組織が暗号化キーを保護対象のデータから分離していなければ、暗号化だけでは実質的な保護にはなりません。安全な暗号化キー管理がなければ、暗号化された情報は依然として危険にさらされたままとなります。
暗号化キーが漏洩した場合、攻撃者はシステム内のデータにリアルタイムでアクセスできるようになる可能性があります。さらに、攻撃者は正当なユーザーになりすまし、システムを乗っ取ることも可能になるかもしれません。データ暗号化の有効性は、そのキー管理のセキュリティに直接左右されます。
暗号化が真の保護を提供するためには、組織は暗号化キーを、データベースやアプリケーションから物理的または論理的に分離された専用のキー管理システム(KMS)に保管する必要があります。
アプリケーションは、保護されたデータを読み取ったり処理したりする必要がある場合にのみ、KMSに対して鍵へのアクセスを要求すべきです。アプリケーション自体が鍵を保存してはなりません。
また、暗号化は、GDPR、サイバーレジリエンス法(CRA)、HIPAAなどの規制要件を満たすためにも不可欠です。しかし、鍵管理が不十分だと、鍵が漏洩した直後に暗号化されたデータが復号されてしまう恐れがあり、暗号化の有効性が損なわれ、組織が意図したレベルの規制遵守を達成できなくなります。
したがって、グローバルなセキュリティおよびコンプライアンス要件を満たそうとする組織は、暗号化と暗号化キー管理の両方に豊富な専門知識を持つPenta Securityのような専門ベンダーが提供するサイバーセキュリティソリューションを検討すべきです。
D.AMO 鍵管理:30年にわたる効果的な保護
Penta Securityの データ セキュリティ プラットフォームであるD.AMOは、30年近くにわたるサイバーセキュリティの専門知識に裏打ちされた、暗号化ベースのデータ保護と、安全な鍵管理およびアクセス制御を提供します。D.AMOは、オンプレミス環境とクラウド環境の両方を含む、組織のインフラ全体にわたって、暗号化、アクセス制御、バックアップ、および復旧機能を統合して提供します。
Penta Securityのデータセキュリティプラットフォームは、金融、政府機関、民間企業など、さまざまな業界の10,000社以上の顧客に導入されています。その豊富な導入実績と技術的専門知識は、このプラットフォームの信頼性を裏付けています。
さらに、D.AMOは、NIST標準化されたポスト量子 暗号 (PQC) アルゴリズムを鍵管理に適用することができ、組織が量子コンピューティング時代に向けてデータセキュリティアーキテクチャを整備するのを支援します。
D.AMO 鍵管理システム(D.AMO KMS)は、暗号化鍵および復号化鍵を、それらが保護するデータから物理的および論理的に分離します。
さらに、鍵のライフサイクル全体を管理し、ログの整合性チェックを実行することで、セキュリティインシデントが発生した際に、組織が鍵に関連する活動を迅速に調査できるようにします。
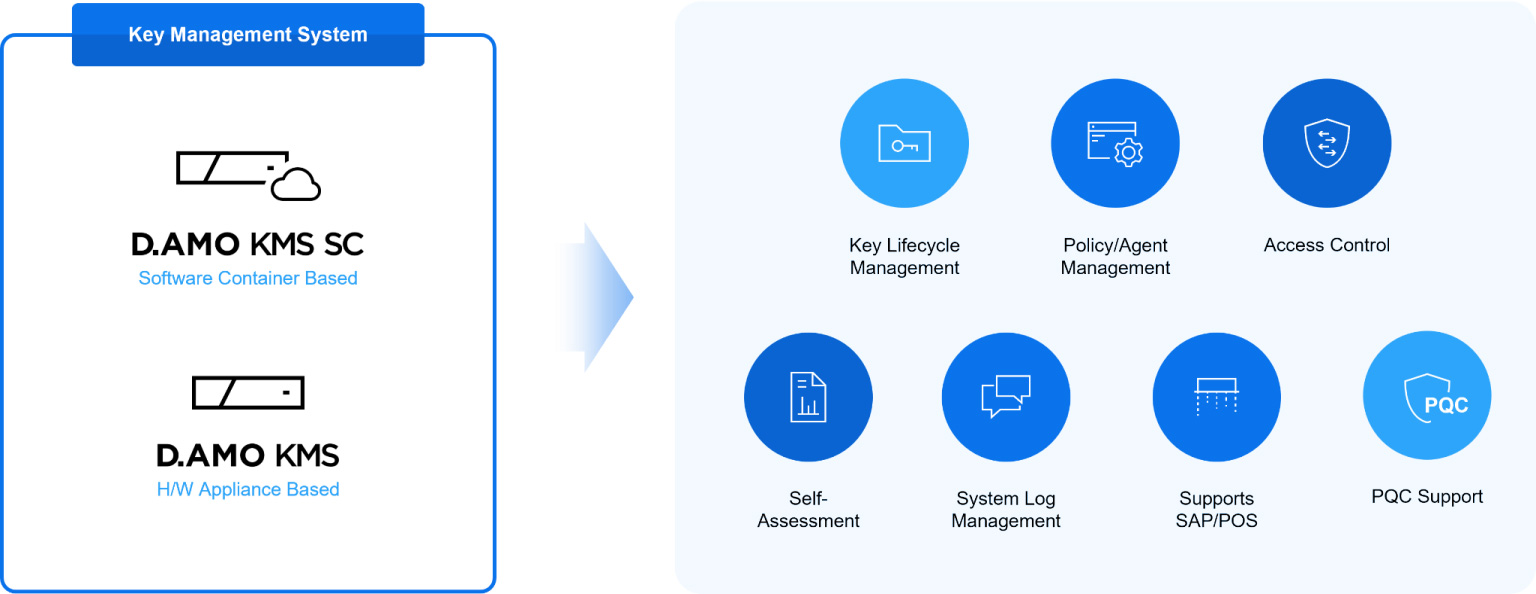
もし D.AMO が韓国政府のスタートアッププラットフォームに導入されていれば、不適切な暗号化鍵管理に起因するデータ漏洩は防ぐことができたでしょう。
企業や公的機関は、データセキュリティへの取り組みを、事後対応から積極的な予防へと転換する必要があります。最も重要なことは、強力な暗号化と、安全で一元化された暗号化鍵管理の両方によって、機密データを保護することです。
の詳細はこちら Penta Security DSP: D.AMO
本記事はPenta Securityの提供および執筆によるものです。
出典: https://www.bleepingcomputer.com/news/security/south-korean-startup-platform-breach-exposes-key-management-failures/


Comments