


サイバーセキュリティ企業のReliaQuestは、ハッカーがセキュリティチームのメンバーを装った結果、同社の従業員1名がソーシャルエンジニアリング攻撃の標的となったことを確認した。
週末に発表された声明の中で、ReliaQuestは、攻撃者が複数の従業員に電話をかけ、「コンテンツ配信ネットワーク(CDN)の背後に隠された偽のReliaQuestシングルサインオン(SSO)ページ」にアクセスさせるよう騙そうとしたと述べた。
先週、ReliaQuestの脅威調査チームは、現在は削除された投稿の中で、身代金要求グループ「ShinyHunters」が、企業のヘルプデスクやITチームを装うために.claimsドメインを登録していたことを明らかにしていた。
「ReliaQuestは、company[.]claimsというパターンに従ったドメインを使用する、ShinyHuntersによる広範囲にわたるキャンペーンを追跡しています。これらのドメインは、.claimsというトップレベルドメイン(TLD)の下に、標的となった組織の名称または略称を組み込んでいます」と、同社のXへの投稿には記されていた。
昨日、この脅威アクターと関連があるとみられる新しく作成されたXアカウントが、この投稿に「誰が誰を狩っているんだ?」と返信し、ReliaQuestの従業員とされるOkta SSOアカウントが乗っ取られたと思われるスクリーンショットを公開しました。
その直後、ShinyHuntersは自社のデータ漏洩サイトに新たな記事を掲載し、同じスクリーンショットを公開した。
その後、ReliaQuestと、脅威アクターとみられる人物の投稿は、いずれもXから削除された。
同社によると、脅威アクターは「類似ドメイン」(情報筋によると『reliaquest.claims』)上にフィッシングページをホストし、ボイスフィッシングの試みにおいて実在するセキュリティ担当者の名前を使用していた。
標的となった従業員の一人が攻撃者の策略に騙され、偽のSSOページに認証情報を入力し、MFAのプッシュ通知を承認してしまったため、攻撃者はReliaQuestのIDダッシュボードへの一時的な閲覧専用アクセス権を取得してしまった。
しかし、同社によると、デバイス信頼性制御機能により、ダッシュボード経由でのアプリケーションへのその後のアクセス試みは正常にブロックされたとのことです。
「アクセス範囲は閲覧のみに限定されていました。ReliaQuestのアプリケーションやシステムにはアクセスされず、顧客データにも一切触れていません」とReliaQuestは述べています。
「攻撃者はダッシュボードからこれらのアプリケーションへのアクセスを試み続けましたが、導入されていたセキュリティ制御により、一貫して拒否されました。」
同サイバーセキュリティ企業は、攻撃者のセッションを強制終了し、漏洩したパスワードを無効化し、すべての認証トークンをリセットしたと述べています。
その後の調査では、他のアカウント、アプリ、データへのアクセス痕跡は確認されず、攻撃者がReliaQuestのシステムに持続的な侵入経路を確立した兆候も認められなかった。
同社は8月21日以降、制御の忠実度、デバイスの信頼性、およびネットワーク内アクセスを監査したが、不審な活動は確認されなかった。
ShinyHuntersが攻撃を主張
ReliaQuestの声明は、悪名高いデータ恐喝グループ「ShinyHunters」が同社への攻撃を主張した直後に発表された。
ShinyHuntersは、身代金要求ポータルへの新たな投稿で、ReliaQuestが以前この脅威グループについて報告していたことに言及し、「今回の投稿は我々ではなく、あなたたちに関するものだ」と述べている。
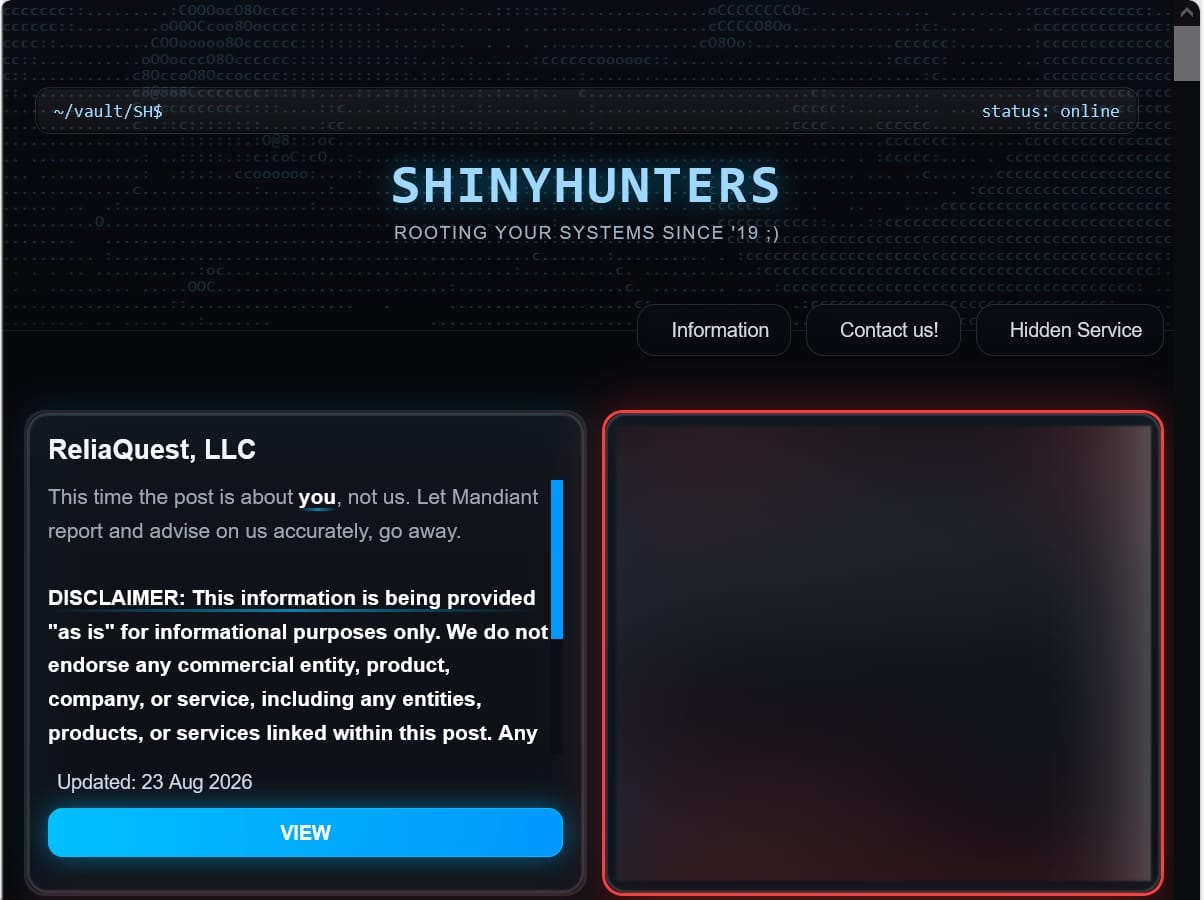
出典:
攻撃者は、ReliaQuestのOkta SSOアカウントへの侵入に成功したことを示すアクセス証拠を公開した。
当メディアは、公開されたインシデントがShinyHuntersと関連しているかどうかをReliaQuestに問い合わせたが、現時点では追加情報は得られていない。
しかし、ShinyHuntersは、彼らのアクセスは閲覧のみに留まり、いかなるアプリケーション、システム、顧客データにも到達しなかったと述べた。
「追加のIDへのアクセスはなく、ビジネスアプリケーションへの到達もなく、ユーザーのログイン認証情報以外の顧客データやReliaQuestのデータへのアクセスもなく、持続的なアクセス権も確立されなかった」と、この脅威アクターは当メディアに語った。
出典:https://www.bleepingcomputer.com/news/security/reliaquest-confirms-failed-data-theft-attack-after-shinyhunters-breach/


Comments