


Android向けマルウェア「ToxicPanda」は、新たな悪意のある機能を備えて進化し、標的となるアプリケーションを349個に拡大するとともに、167個のリモートコマンドへの対応を追加しました。
このマルウェアは現在、VPNサービスの権限を要求し、通過するネットワークトラフィックを制御できるローカルインターフェースを作成します。この機能により、ToxicPanda 2.0はGoogle PlayおよびGoogle Play Servicesからの通信を遮断することが可能になります。
ネットワークレベルでの制御により、このマルウェアは、アプリの検証、更新、Play Protectとの通信、あるいはユーザーを保護するために設計された正当な制限措置など、さまざまなセキュリティチェックや動作を妨害することが可能になります。
VPNサービスの権限を取得した後、ToxicPanda 2.0はペイロードを抽出してインストールする前にGoogle Playへの通信を遮断し、その後、アクセシビリティサービスの権限を要求します。
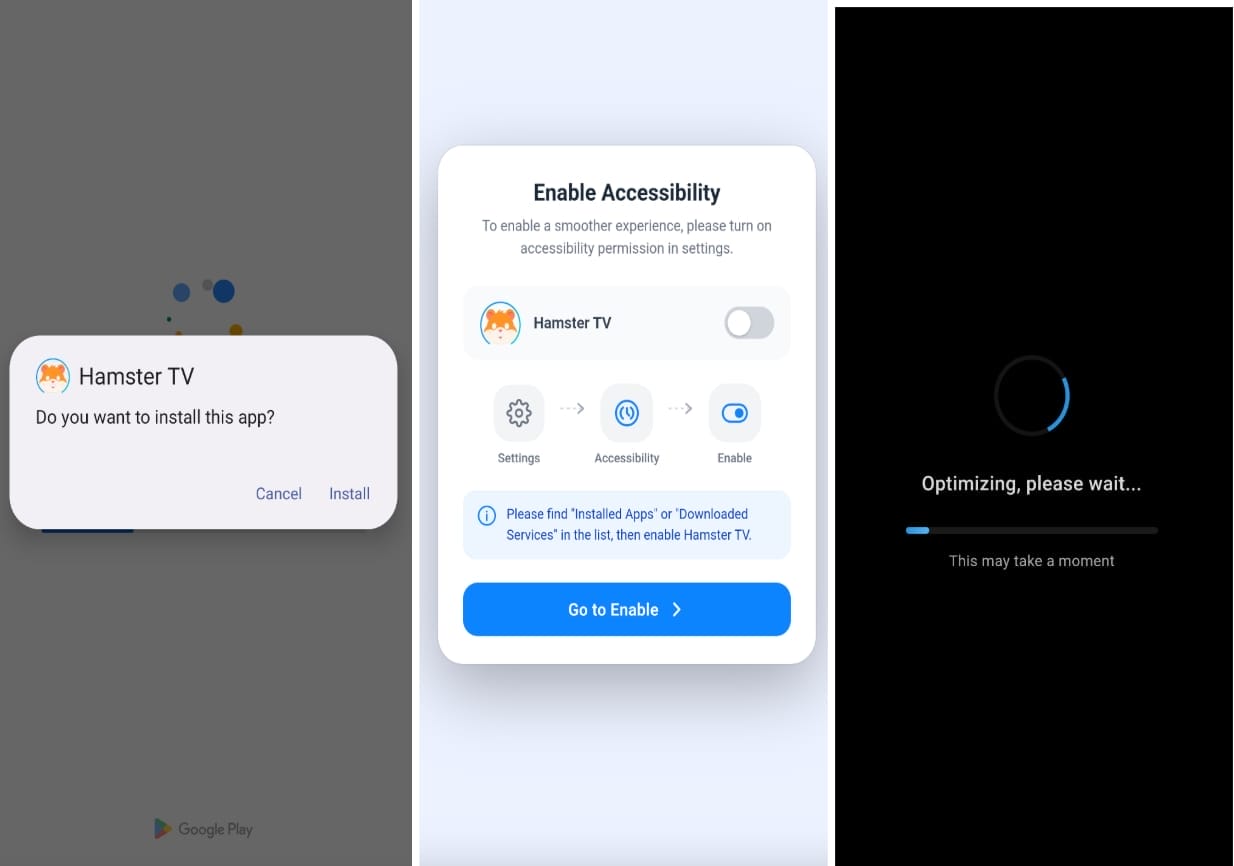
モバイルセキュリティ企業のZimperiumによると、ToxicPanda 2.0はAmazon AWSでホストされているバケットを通じて配布されているという。
このマルウェアの分析により、Android Wireless Debugging Bridge(ADB)を自動化する機能が追加され、感染したデバイスへのシェルレベルのアクセスが可能になっていることが明らかになりました。
このマルウェアの最新バージョンは、167種類のリモートコマンドと、16カ国を標的とした349の銀行、金融、仮想通貨、電子財布アプリ向けのフィッシングオーバーレイに対応しています。
また、140の金融および仮想通貨アプリを標的とし、標的リストを動的に更新できる独立したPIN収集モジュールも含まれている。
研究者によると、これらのアプリオーバーレイは被害者には見えないため、マルウェアは標的となったアプリ上のタッチ入力をキャプチャすることができる。
ToxicPandaはさらに、Androidのロック画面を偽装して、デバイスのPIN、ロック解除パターン、パスワードを盗み出します。
分析されたマルウェアのサンプルの中には、進行中の悪意のある活動を隠蔽するために、偽のシステム更新画面を使用していたものもありました。
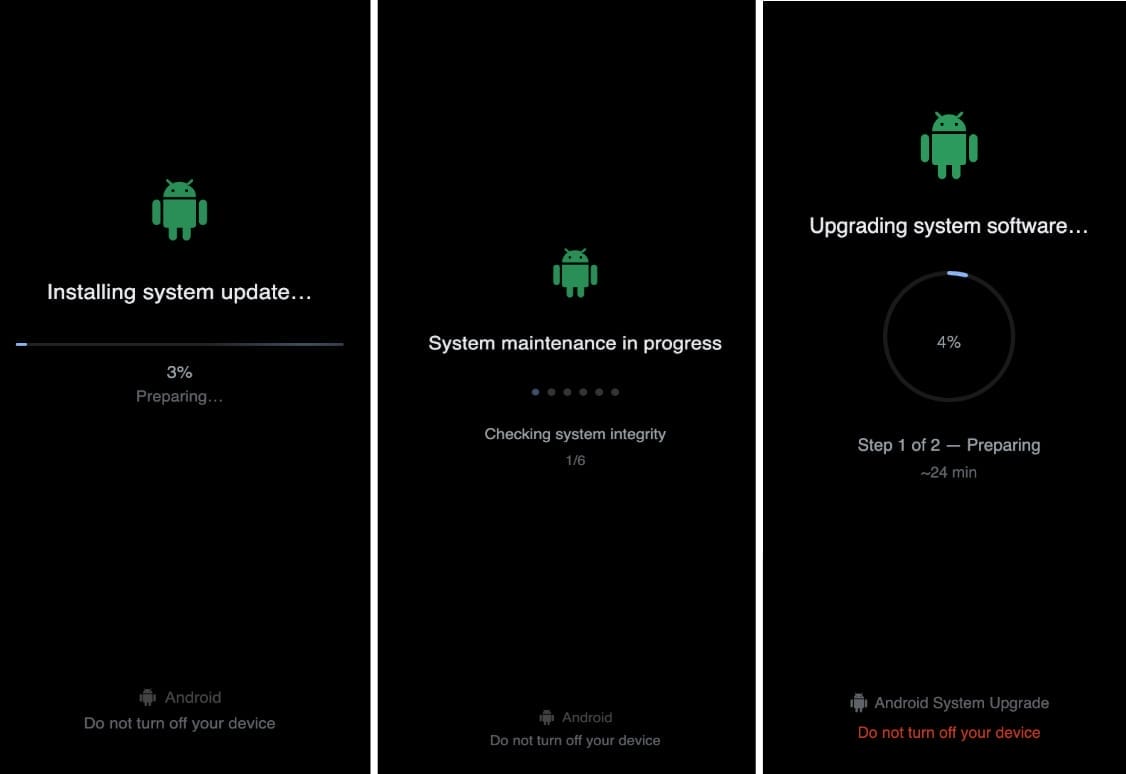
出典:Zimperium
「autoBoot」というコマンドは、ホストデバイスのメーカーを識別し、永続性を維持するために、対応するOEM固有の自動起動または電源管理設定を起動します。
Zimperium の報告によると、これにより、Xiaomi、OPPO、Vivo、Samsung、Huawei 端末でバックグラウンドプロセスを強制終了させるバッテリー消費防止機能が迂回されるという。
ADBの悪用
分析された最新のToxicPandaバージョンで際立つ機能の一つは、シェルアクセスを取得するためにAndroid Debug Bridge(ADB)を自動的に悪用する点である。
ADB は、Android デバイス上でシェルコマンドを実行するためのコマンドラインツールです。Android 11 で導入されたワイヤレス ADB は、USB 接続なしに Wi-Fi 経由でこのアクセスを提供します。
このマルウェアは、「アクセシビリティサービス」の権限を利用して「開発者向けオプション」を有効にし、「ワイヤレスデバッグ」を起動し、6桁のADBペアリングコードとポートを抽出し、デバイスのローカルADBサービスに接続します。
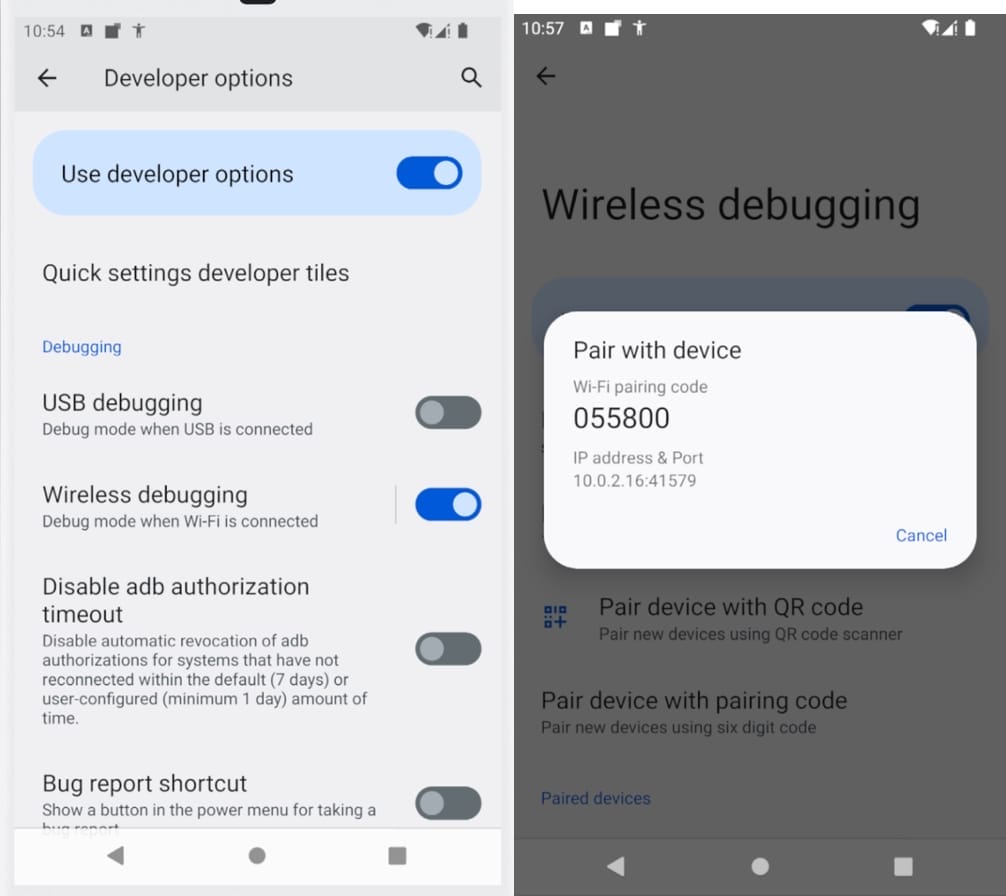
「マルウェアがシェルユーザーの権限を取得すると、ADBデーモンを介して直接高権限のコマンドを実行し始めます。マルウェアは、標準的なAndroidランタイムの同意プロンプトをバイパスして、自身に広範な権限を付与し、OSのバックグラウンド制限を無効化し、重要なコンポーネントを密かに有効化し、永続性を確保します」とZimperiumは説明しています。
ワイヤレスADBの悪用は、他のAndroidマルウェア作成者も自身の悪意のあるツールに実装していることから、Androidマルウェアの間で増加傾向にあります。最近、Group-IBは、RedHookマルウェアの最新バージョンに同様のメカニズムが実装されていると報告しました。
Zimperiumは、最新のToxicPandaバージョンに関連する侵害の兆候(IoC)のリストを、このGitHubリポジトリで公開している。
出典:https://www.bleepingcomputer.com/news/security/toxicpanda-android-malware-uses-vpn-permissions-to-block-google-play/


Comments