


サイバーセキュリティ・インフラセキュリティ庁(CISA)は、米国政府機関に対し、Zimbra Collaboration Suite(ZCS)に存在する、現在悪用されている脆弱性について、3日以内に修正パッチを適用するよう命じた。
Zimbraのセキュリティチームは、7月20日にリリースされたバージョン10.1.20において、このセキュリティ上の欠陥(CVE-2026-73570として追跡されている)に対する修正を施した。
この脆弱性が悪用されると、標的となったシステムでSNMP通知が有効になっている場合、認証されていない攻撃者がSNMP監視コンポーネントのコマンドインジェクションの脆弱性を悪用して、リモートでコードを実行できるようになる。
「SNMP通知の処理中に、信頼できない入力の不適切なサニタイズが行われるため、認証されていない攻撃者が特別に細工されたSMTPリクエストを送信することで、Zimbraユーザーとして任意のオペレーティングシステムコマンドを実行される可能性がある」と同チームは説明した。
CISAの警告は、ポーランドのコンピュータ緊急対応チーム(CERT)であるCERT Polskaが、先週月曜日にこの脆弱性が実環境で標的型攻撃に利用されていることを最初に指摘したことを受けて発出された。
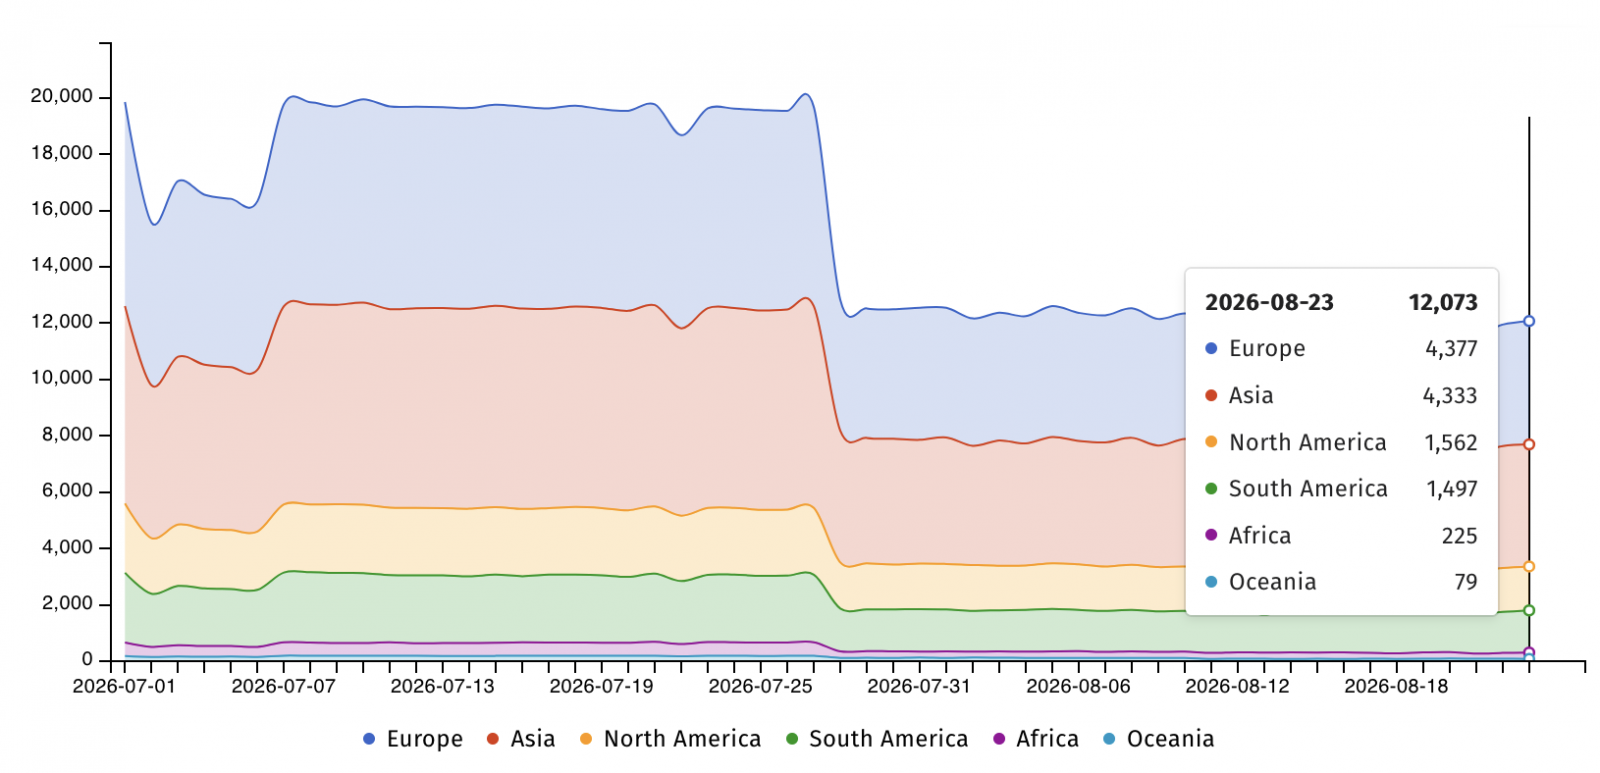
セキュリティ監視機関のShadowserverは、インターネット上に公開されている12,000台以上のZimbraサーバーを追跡しているが、そのうちハニーポットであるものや、CVE-2026-73570の脆弱性を悪用する攻撃に対してすでに防御措置が講じられているものがいくつあるかについての情報は存在しない。
月曜日、Shadowserverはまた、CVE-2026-73570の悪用痕跡を調査する中で、270件以上の侵害されたZimbra Collaboration Suiteインスタンスを発見したと述べた。
金曜日、CISAはCERT Polskaの警告を確認し、この脆弱性をKEVカタログに 追加するとともに 、米国連邦文民行政機関(FCEB)に対し、8月24日までの3日以内にシステムのセキュリティ対策を講じるよう指示した。
CISAはこれらの進行中の攻撃に関する情報を一切公開しなかったものの、ポーランドのCERTチームは、セキュリティチームに対し、Zimbraサービスの予期せぬ再起動などの不審な活動や、過去30日間にユーザー「zimbra」によって作成された /opt/zimbra/jetty/webapps/、 /opt/zimbra/jetty_base/webapps/、および /tmp/ フォルダ内にユーザー「zimbra」によって過去30日間に作成されたファイルがないか確認するよう求めた。
ZCSは、世界中の数億の組織や個人、数百の政府機関、数千の企業に利用されている、人気のあるメールおよびコラボレーションスイートです。
Zimbraのセキュリティ問題は、実環境において頻繁に標的とされており、近年では脆弱なメールサーバーから機密データを盗み出すために悪用されてきました。
ごく最近、Seqrite Labsの研究者は3月、APT28(ロシアの軍事情報機関と関連する国家支援型脅威グループ)が、ウクライナ政府のZCSサーバーを標的とした攻撃において、保存型クロスサイトスクリプティング(XSS)の脆弱性を悪用していたことを明らかにしました。
2024年10月、米国および英国のサイバー機関は、ロシアの対外情報局と関連するAPT29ハッカー(Midnight BlizzardおよびCozy Bearとして追跡されている)が、以前に電子メールアカウントの認証情報を盗むために悪用された脆弱性を利用して、Zimbraサーバーを標的にしていると警告した。
ロシアのサイバースパイ組織「Winter Vivern」も、反射型クロスサイトスクリプティング(XSS)の脆弱性を悪用し、Zimbraのウェブメールポータルを通じて、NATO加盟国に関連する個人や組織の電子メールを盗み出していた。
出典:https://www.bleepingcomputer.com/news/security/cisa-orders-urgent-patching-of-actively-exploited-zimbra-flaw/


Comments