


Android搭載の車載ヘッドユニットを標的としたサプライチェーン攻撃では、正規のデバイス更新アプリを利用してマルウェアを拡散させ、感染したデバイスをプロキシボットネットに組み込んだり、広告詐欺に悪用したりしている。
カスペルスキーの研究者はこのマルウェアを分析し、この攻撃を「MoYu」グループによるものと特定した。同グループは、過去に「BadBox」マルウェアボットネットに関与していた脅威アクターである。
研究者らは、標的としたカーオーディオヘッドユニット向けに特別に作成されたマルウェア感染チェーンが確認されたのは、これが初めての事例であると指摘している。
MoYuの活動は、深センドライビング・コントロール・テクノロジー社(Shenzhen Driving Control Technology Co., Ltd.)が所有する中国の自動車用ソフトウェアおよびハードウェアプロバイダーであるDoFunのシステムを標的としています。
DoFunは、自動車用ソフトウェア、クラウドサービス、ハードウェアのプロバイダーであり、車のインフォテインメント、ナビゲーション、設定システムの司令塔として機能する汎用Androidベースのヘッドユニットを販売している。
6月、カスペルスキーの研究者は、正規のDoFunシステムアプリ「TWCore」から不正なAPKファイルがダウンロードされていることを発見した。このアプリは、cardoor[.]cnでホストされているMQTTサーバーを通じて指令を受信する。
この正体不明のアプリにはインターフェースがなく、「JarService」と呼ばれるマルウェアである。起動されると、このマルウェアは第2段階のローダーを復号して実行し、コマンド&コントロール(C2)サーバーとの通信を確立して、別の暗号化されたペイロードをダウンロードする。
最終的なペイロードは、機種、ディスプレイ解像度、Wi-Fi SSID、MACアドレスなどのデバイス情報を定期的に報告し、攻撃者からのコマンドを受信します。
このマルウェアは、以下の9つのコマンドに対応している:
- return –AndroidのSharedPreferencesストレージから指定された値を取得する
- copy –保存済みまたはダウンロードされたコンテンツをデバイスのクリップボードにコピーする
- http –HTTP GETまたはPOSTリクエストを送信し、応答の一部を保存できる
- web –WebViewでURLを開き、指定されたJavaScriptを実行する
- loadlib –カスペルスキーがレポートを公開した時点では完全には実装されていなかった
- loadlib2 –任意のコードや追加モジュールをダウンロードして実行する
- loadlib3 –カスペルスキーがレポートを公開した時点では完全には実装されていなかった
- deeplink –指定されたリソースをブラウザで開く
- traceroute –ICMP ping を使用して、指定されたホストに到達可能かどうかを確認する
カスペルスキーによると、このマルウェアは運転や重要な車両制御システムに干渉することはなく、広告詐欺や、収益化を目的としてインターネットに接続された車のヘッドユニットを家庭用プロキシノードに変えることを意図して設計されているようだ。
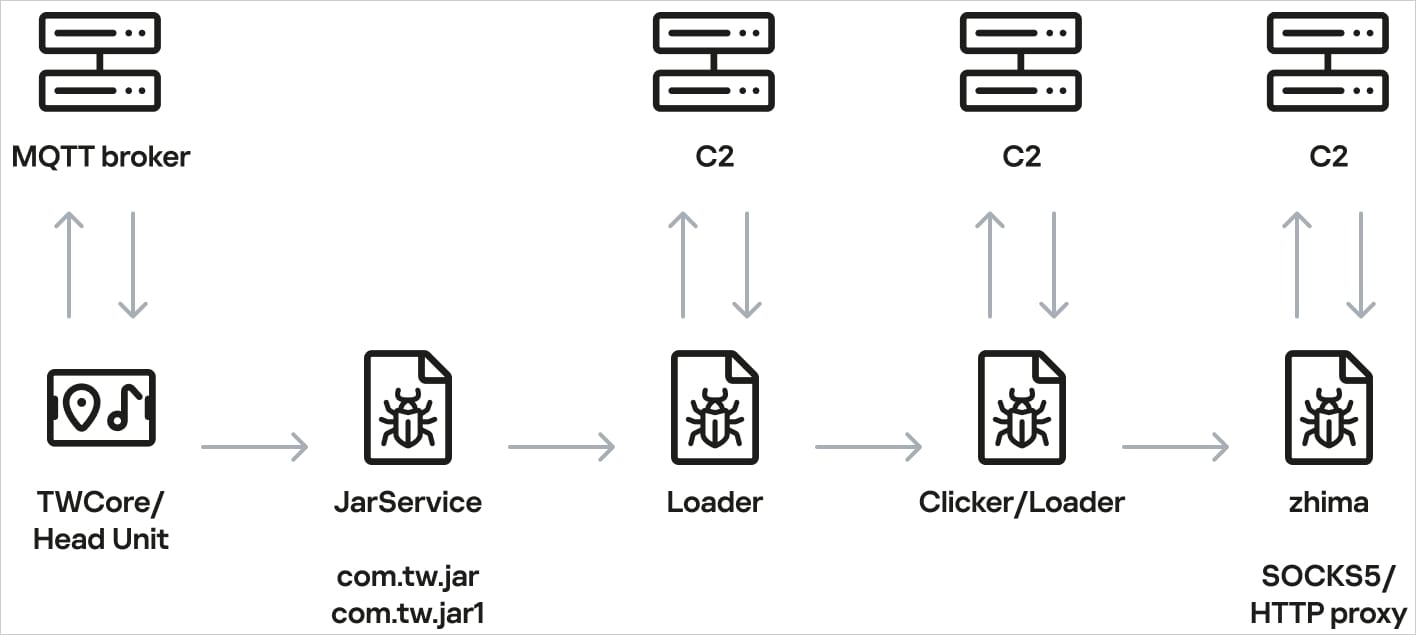
出典:カスペルスキー
研究者らは、運営者が主に「zhima」という名前のリバースプロキシモジュールをロードしていたことを突き止めた。このモジュールはヘッドユニットをプロキシボットネットのノードに変え、クリック詐欺活動のためのWebリクエストも行っていた。
カスペルスキーは、この調査結果をDoFunに通知したと述べており、同中国企業からは問題が解決されたとの回答があった。
当サイトは、初期の侵害経路について両社に問い合わせを行っており、情報が入り次第、この記事を更新する予定である。
出典:https://www.bleepingcomputer.com/news/security/hackers-infect-android-car-head-units-with-proxy-botnet-malware/


Comments