


「SynkLoader」と呼ばれる、これまで知られていなかったマルウェアファミリーが、Microsoft Teamsを標的としたフィッシング攻撃を通じて拡散されており、偽のロック画面を利用して認証情報を盗み出そうとしています。
攻撃者は標的企業のITヘルプデスクを装っており、これはマイクロソフトが今年初めに、多段階攻撃においてますます一般的になっていると指摘した手口である。
Expelのセキュリティ研究者マーカス・ハッチンズ氏によると、この攻撃では、被害者にMicrosoft Azure上にホストされた偽の「PowerShell Cleaner」実行ファイル(.MSI)をインストールするよう誘導し、ダウンロードが信頼できるものに見えるように仕向けている。
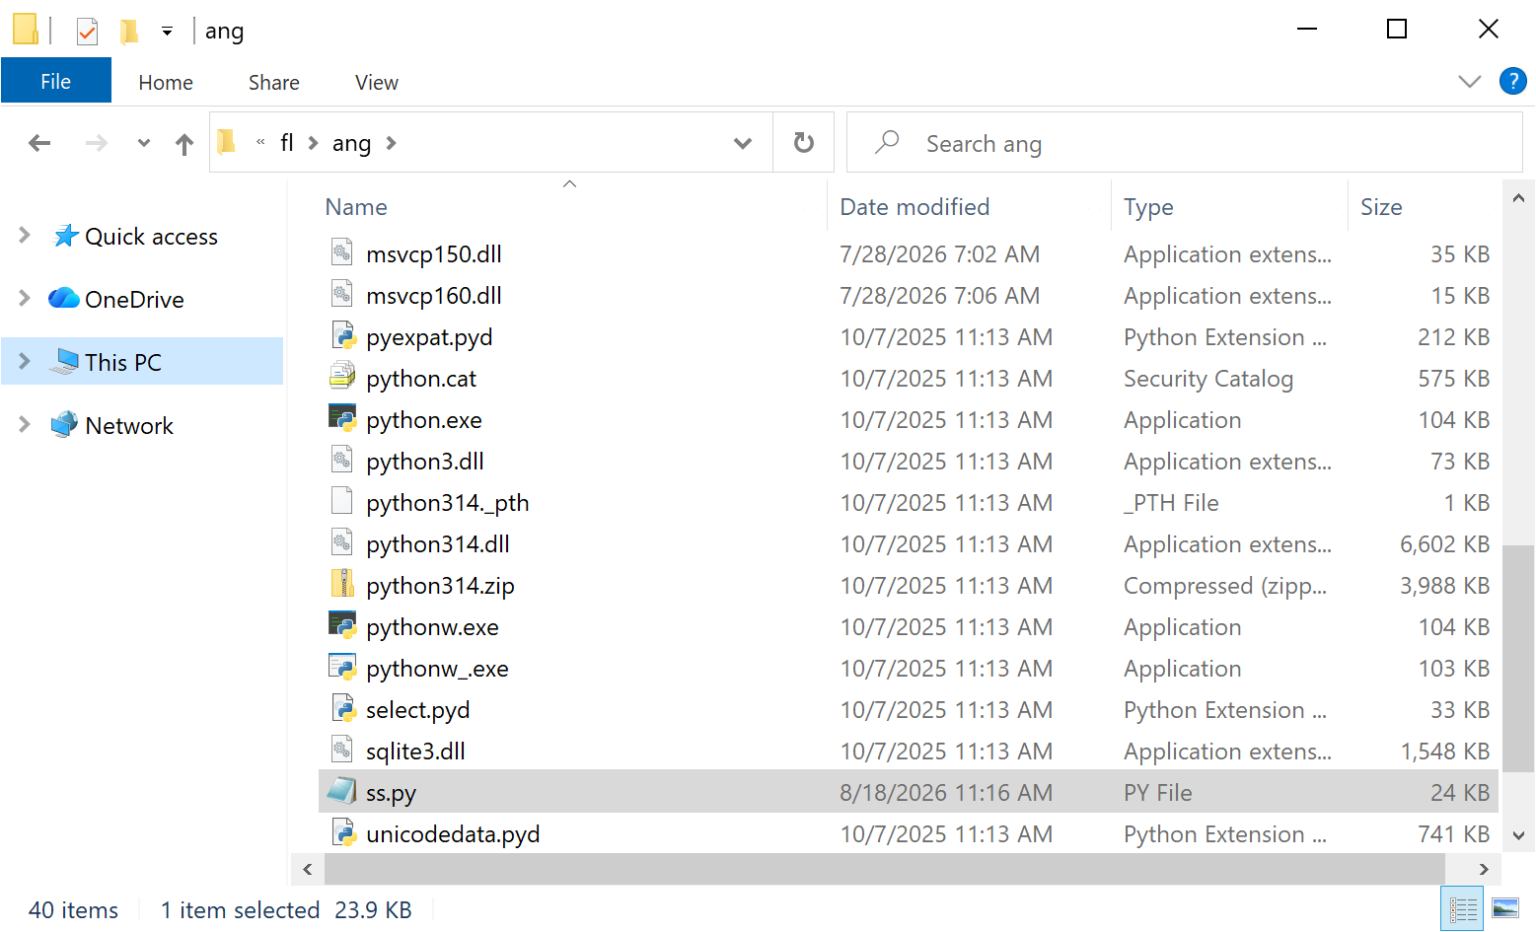
マルウェアの分析結果によると、「コンパイル日およびファイルのタイムスタンプから、2026年7月28日頃に初めてコンパイルされ、配布されたことが示唆されている」とのことです。
このインストーラーは、cleaner.ps1 という名前の PowerShell スクリプトと、Python フレームワーク、悪意のある Python スクリプト、プリコンパイル済みの Python ライブラリ、およびいくつかの偽の Microsoft ランタイム DLL を含む ZIP アーカイブを抽出します。
出典:Expel
侵害された環境のプロファイルと運用上の標的に基づき、攻撃者は展開するモジュールを選択します。
SynkLoaderという名称は、Python、PowerShell、C#、C++という異例の組み合わせに由来しており、単一のモジュール内で最大3つのプログラミング言語が混在することもあります。
Expelは、正当な被害者を装って攻撃者のC2にpingを送信するハニーポットを構築した後、以下のSynkLoaderモジュールを特定しました:
- System Profiler — ホスト名、ユーザー名、権限レベル、実行中のプロセス、サービス、ドメインの詳細、および Active Directory 内のコンピュータ数を収集します。
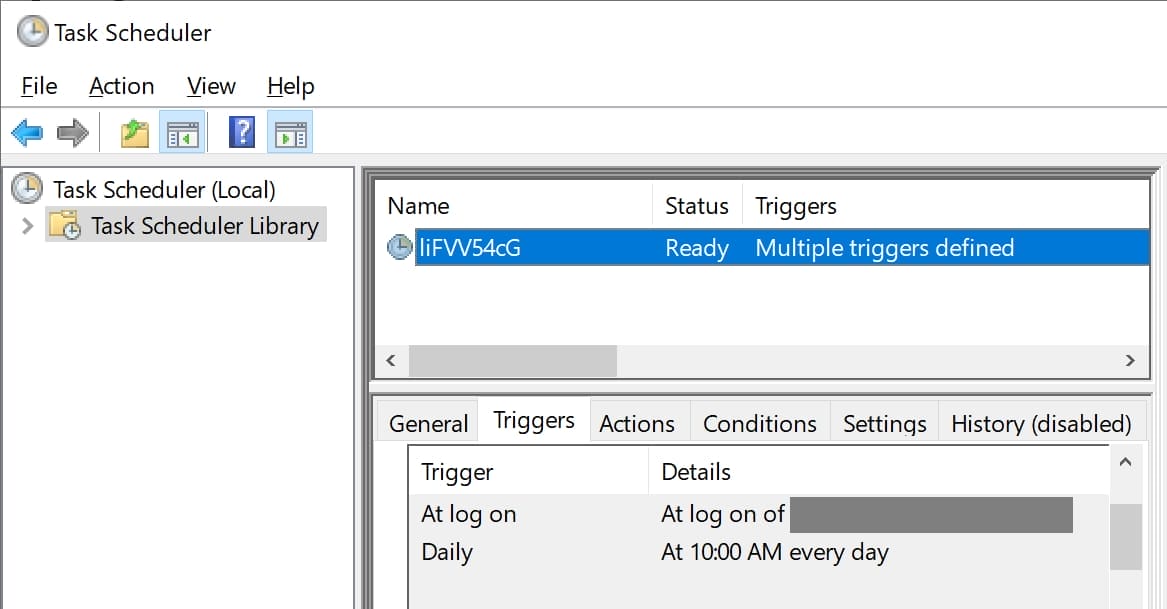
- Persistence Module— ランダムな名前が付けられたスケジュールされたタスクを作成し、ユーザーのログオン時および毎日午前10時に SynkLoader を起動します。
- PhishLocker — 説得力のある偽の Windows ロック画面を表示し、ユーザーのログインパスワードを盗み出します。
- TrafficRedirector — 攻撃者が内部ネットワークサービスにアクセスしたり、インターネットトラフィックを感染したコンピュータを経由してルーティングしたりできるようにするリバースプロキシを作成します。
- インタラクティブシェル (RAT)— 攻撃者が PowerShell コマンドをリモートで実行し、その出力を取得できるようにします。
- StreamMaster (VNC)— 被害者のデスクトップをストリーミングし、アクティブなセッションのマウスおよびキーボードをリモートで制御できるようにします。
- Module Status Script— 現在実行中のマルウェアモジュールおよび関連するスレッドを報告します。
出典:Expel
偽の Windows 11 ロック画面
SynkLoader の最も興味深いコンポーネントは PhishLocker モジュールであり、これは偽のロック画面を介して被害者の Windows アカウントのパスワードを取得しようとします。
パスワードを入手することで、攻撃者はそれをトンネリングモジュールと組み合わせて、IP許可リストの制限を迂回し、感染したデバイスから企業環境にアクセスできるようになります。
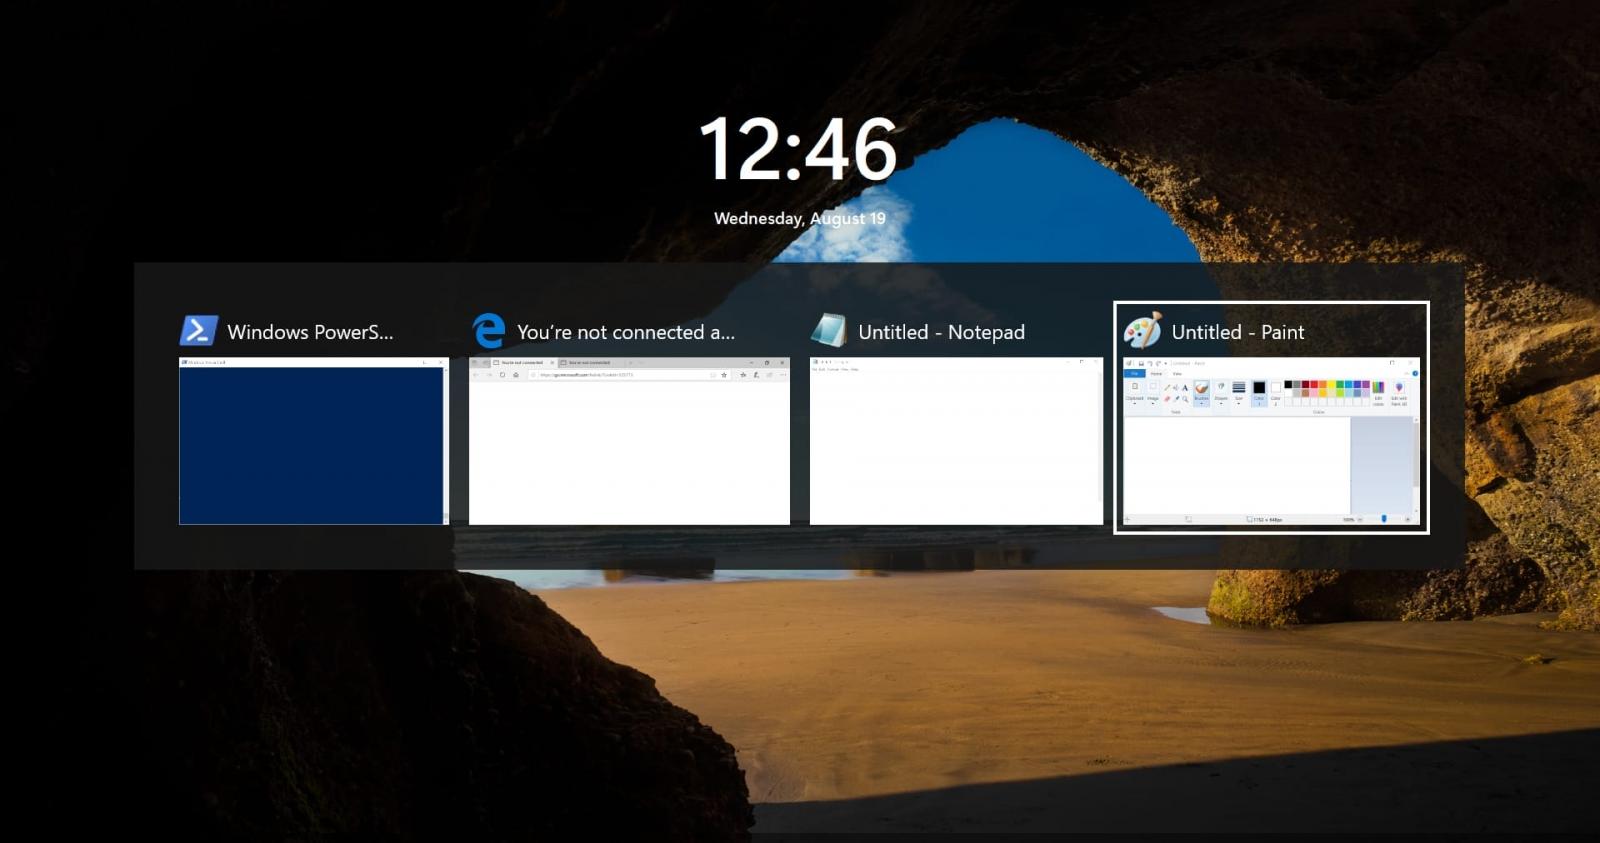
この偽のロック画面は極めて説得力があるように見えますが、Expelは、Alt+Tabキーを押すだけで、ロック画面の上にあるアクティブなウィンドウが表示され、ロック画面自体が単なる「フルスクリーンのボーダーレスGUIアプリケーション」に過ぎないことを指摘しています。
出典:Expel
ハッチンズ氏は、SynkLoaderがActive Directory環境の規模測定に重点を置いていることから、ランサムウェア攻撃で利用されている可能性が高いと述べています。
「実際に『ハンズ・オン・キーボード』攻撃であることを確認するため、リバースシェルモジュール用のエミュレーターを作成することになりました」と、同研究者は述べています。
「攻撃者は、実際の環境ではないことに気づき接続を切断する前に、いくつかのプロファイリングコマンドを実行しようとしていました。」
Expelは、観測された攻撃に関する侵害の兆候(IoC)を提供したが、SynkLoaderモジュールのハッシュ値は感染ごとに一意であるため、防御側にとってはあまり有用ではないと指摘している。
ベストプラクティスとしては、IT関連の要求を独自に検証し、要求していないMSIファイルのインストールを避けることが挙げられる。
予期せぬロック画面が表示された場合は、Ctrl+Alt+Delete または Alt+Tab を試して、その真偽を確認してください。
出典:https://www.bleepingcomputer.com/news/security/new-synkloader-malware-pushed-in-microsoft-teams-phishing-campaign/


Comments