


2022年8月から2026年8月の間に公開された9,300件以上のAmazon Web Services(AWS)アクセスキーは、現在も有効な状態です。
Truffle Securityは過去4年間にわたりこの情報漏洩を追跡しており、公開されたキーのうち817個が企業に関連しており、そのうち526個がAWSルートキーであったと述べています。
研究者によると、これらのキーのうち242件は、AdministratorAccessポリシーを持つアイデンティティおよびアクセス管理(IAM)ユーザーに関連付けられています。このロールは、アカウント内のほぼすべてのAWSサービスおよびリソースに対して、作成、変更、削除、閲覧を行う完全な権限を持っています。
研究者らは、2つのセットに含まれる768個の有効な鍵のそれぞれが「企業のAWSアカウントに対する完全な制御権」を有していると指摘している。
同社は、コードリポジトリ、Git履歴、データセット、Dockerイメージ、レジストリ、CIログから431,875件のAWSシークレットを発見し、重複を除去した後、50,654のAWSアカウントに対応する64,024件の固有のAWSキーを抽出しました。
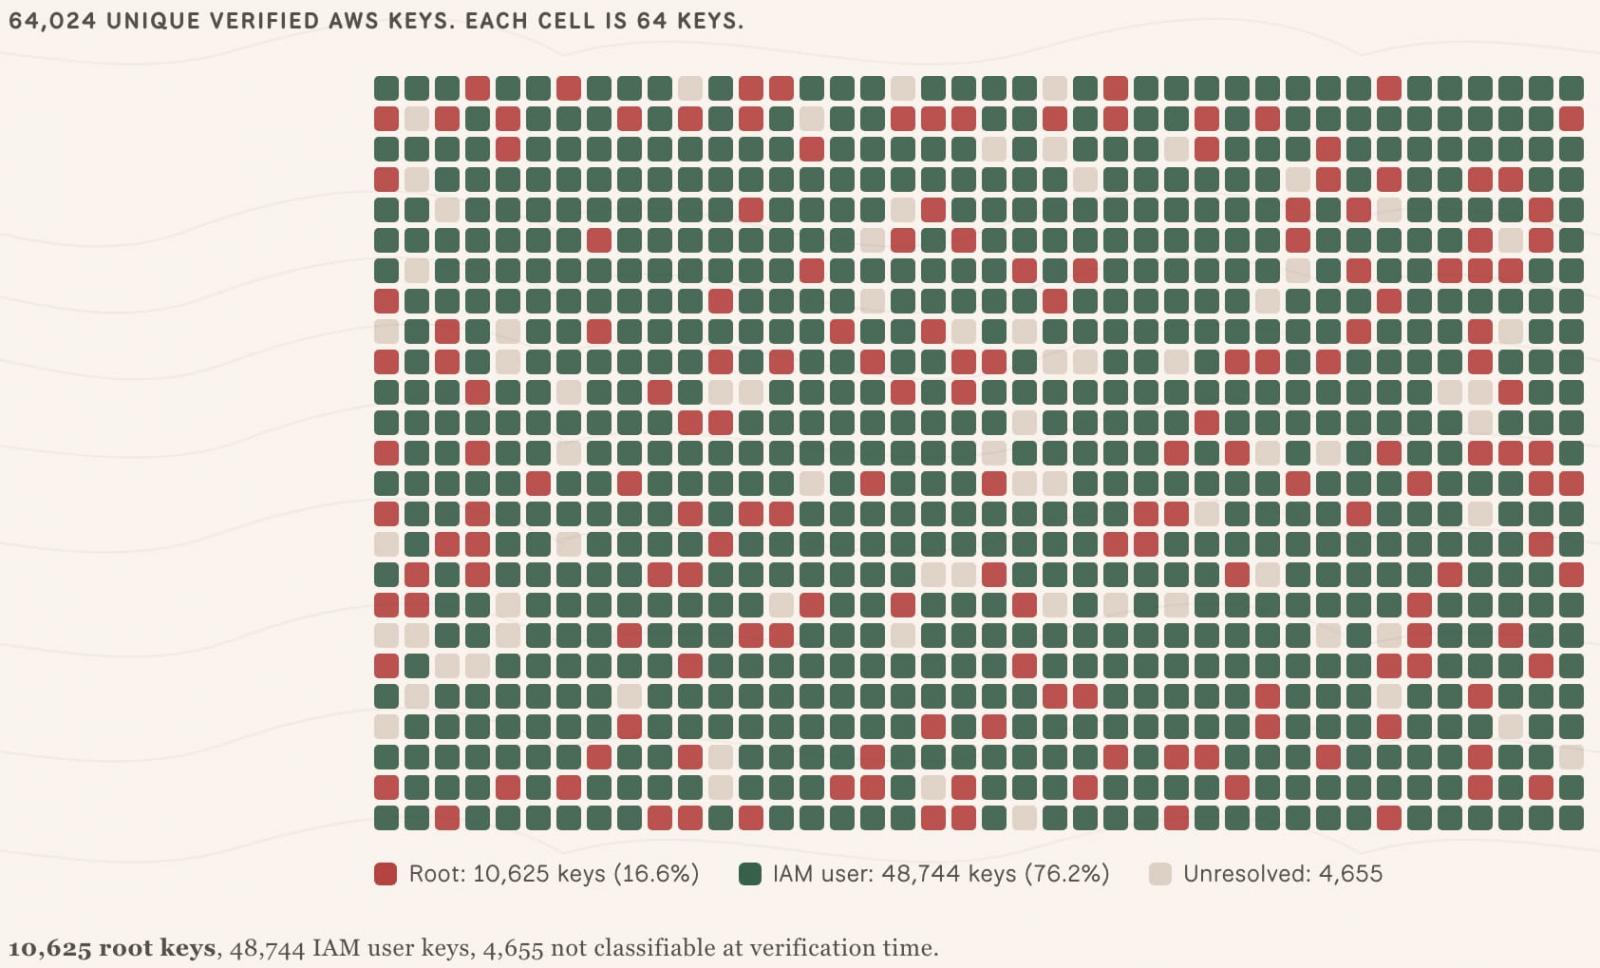
出典:Truffle Security
しかし、研究者が再検証に使用できる完全な認証情報を保有していたのは 10,616 個のキーに過ぎず、そのうち 88% は 8 月 10 日時点で引き続き認証が可能であった。
Amazon Web Services(AWS)は、企業がウェブサイトやアプリケーションのホスティング、データの保存、データベースやサーバーの運用、ドメインの管理、およびオンラインインフラの運用を行うために利用する、Amazonのクラウドコンピューティングプラットフォームです。
企業の AWS アカウントを完全に制御できれば、攻撃者はクラウド上でホストされているデータへのアクセス、データの持ち出し、または消去、サーバーやアプリケーションの乗っ取り、さらには永続的なアクセス権を得るための不正な管理者アカウントの作成が可能になります。
また、攻撃者はこのアクセス権を利用して暗号通貨マイナーを展開し、企業に多額の費用を発生させる可能性もあります。Truffle Securityによると、読み取り可能な2,754件のアカウントのうち、予算アラートが設定されていたのはわずか262件でした。
開発者がAIモデル、データセット、アプリケーションを共有する人気のオンラインプラットフォーム「Hugging Face」は、漏洩したAWSキーの最大の単一発生源であり、8,482件の固有キーの漏洩を占めていました。
また、これらのキーの17.9%は「root」であり、これはIAMの権限による制限を受けない、最も高い権限を持つIDを意味します。
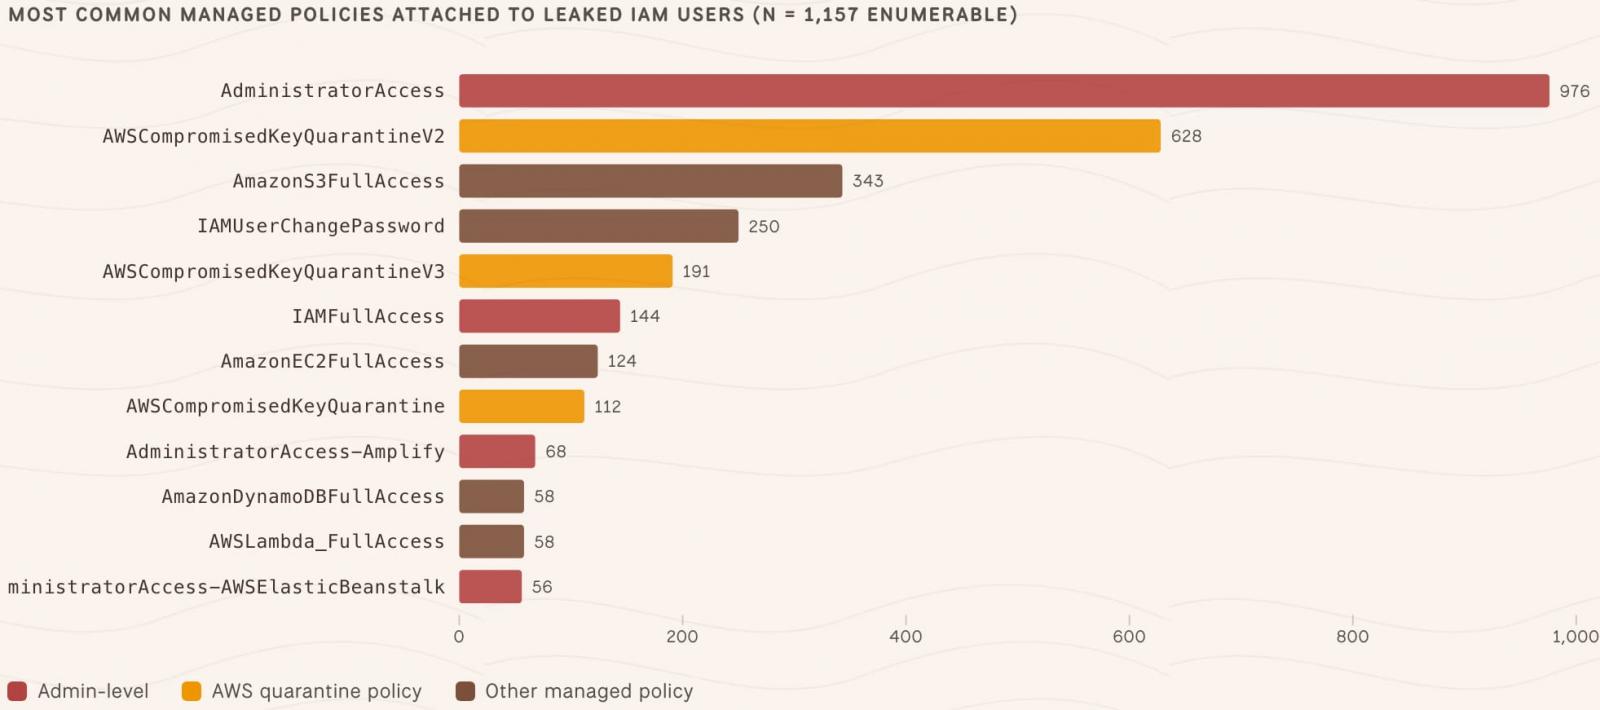
出典:Truffle Security
Truffle Securityの調査によると、作成日が判明している2,903件のキーのうち、使用期間の中央値は1,831日(約5年)であり、最も古いものは17.4年間存在していたことが判明した。
これらのエントリのうち、同じユーザーに関連付けられた新しいアクセスキーが存在したのはわずか398件(13.7%)であり、大半は一度もローテーションされていなかったことを示唆しています。
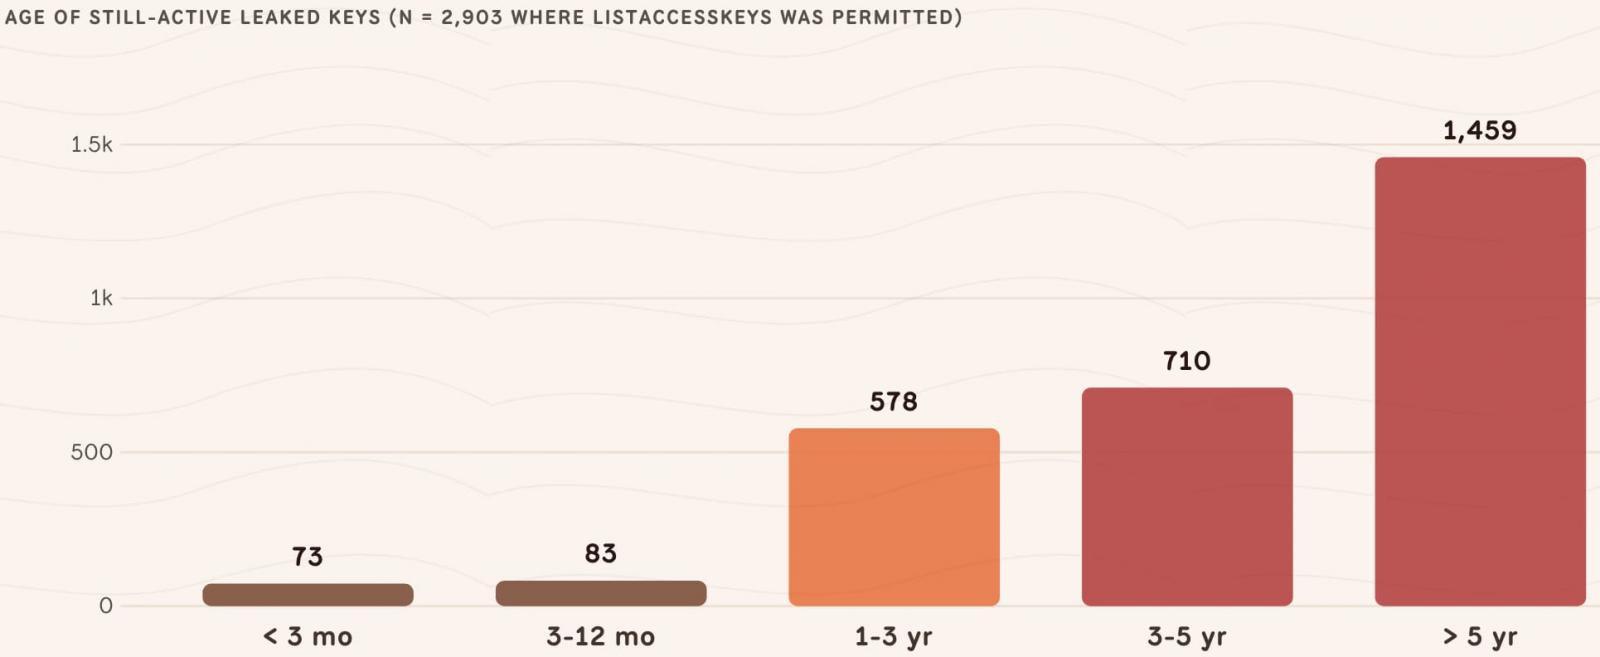
出典:Truffle Security
潜在的な悪用を防ぐため、研究者らは、すべてのルートアクセスキーを削除し、IAM 認証情報を有効期間別に確認し、漏洩したキーをローテーションまたは無効化し、予算アラートを設定することを推奨しています。
また、公開ソースにコミットされた認証情報はすべて、侵害されたものとして扱うべきです。
Truffle Securityは、今回の調査は読み取り専用のメタデータに限定されたものであり、漏洩した認証情報の所有者が特定できるすべての人物に通知を行ったと述べています。
出典:https://www.bleepingcomputer.com/news/security/hundreds-of-leaked-aws-keys-give-full-control-over-corporate-accounts/


Comments