


欧州の複数の国々のユーザーを標的とする「Manic」という名の新しいAndroidマルウェアは、近くの感染端末を通じてデータを盗み出すためのフォールバック機能を備えている。
このマルウェアは少なくとも2月から活動しており、スパイウェア、銀行詐欺、および遠隔操作機能を兼ね備えている。
少なくとも169の銀行、政府/電子ID、決済、暗号資産ウォレット、メッセージング、および認証アプリ/2FAアプリを標的としており、特にウクライナのユーザーが主な標的となっている。
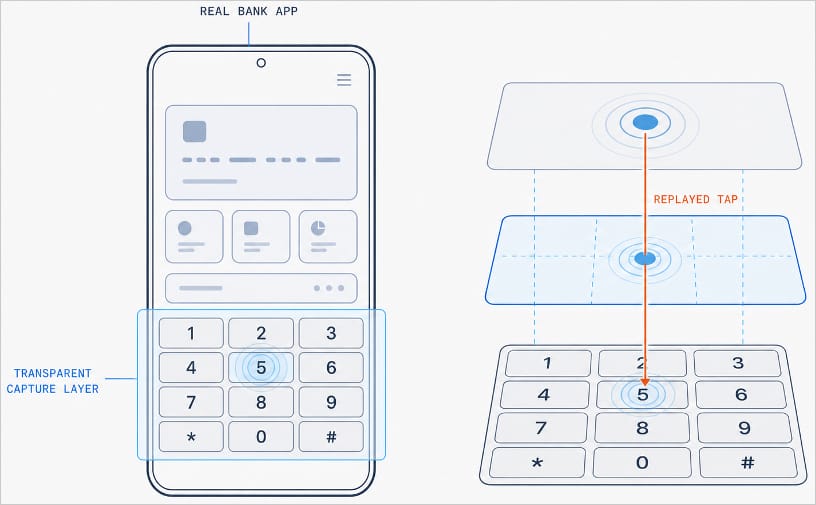
モバイルセキュリティ企業のThreatFabricが「Manic」マルウェアを分析したところ、このマルウェアは正規アプリの数字キーパッド上に透過的なオーバーレイを表示し、被害者のタップをキャプチャしてAndroidのアクセシビリティ機能を通じて再現することで、正規アプリが通常通り動作し続けるようにしていることが判明した。
出典:ThreatFabric
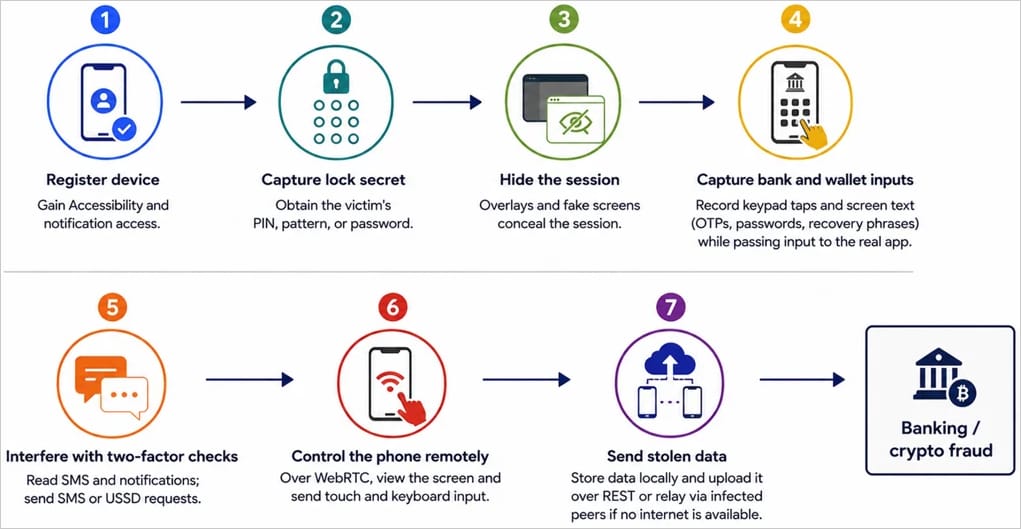
アクセシビリティおよび通知へのアクセス権限を取得した後、このマルウェアはロック画面のPINやパスワードをキャプチャし、通知やSMSメッセージを傍受し、ファイルや位置情報を収集し、画面を監視し、WebRTCセッションを介してオペレーターにリモート制御機能を提供することができる。
キャプチャされた情報は種類ごとに分類されており、マルウェアのオペレーターがデータをより容易に悪用できるようになっている。
「Manicは、アクセシビリティサービスをUIキーロガーとして利用している」とThreatFabricは説明し、さらにこのマルウェアは「キャプチャしたテキストを記録する前に分類し、ロック画面の入力、復旧フレーズの候補、4~6桁のSMSコード、パスワード、長文メッセージ、メールのログイン情報、および通常のテキストを区別している」と付け加えています。
出典:ThreatFabric
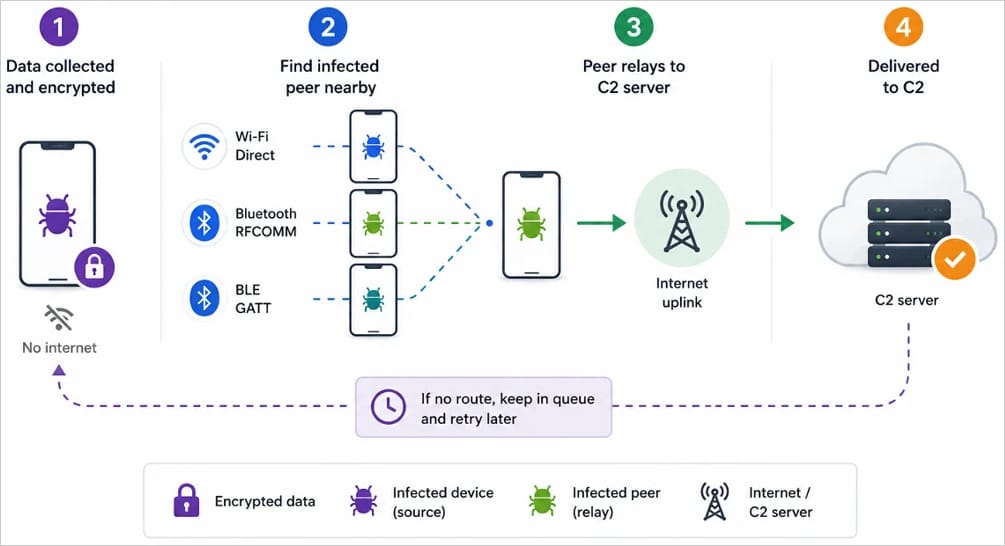
Manicのマルウェア作成者は、感染したデバイスがコマンド&コントロール(C2)サーバーに接続できない場合に作動する、特異なデータ流出メカニズムを実装した。
研究者らによると、データは暗号化され、Wi-Fi Direct または Bluetooth 接続を介して、近くにある侵害されたデバイス経由で転送されるという。
「Manicはまず、確立済みのWi-Fi Directピアの使用を試み、次にBluetoothおよびBLEピアに対してクエリを送信し、インターネット接続が可能かどうかを判断します」とThreatFabricは述べています。
「必要に応じて、このマルウェアはマルチホップ経路も利用可能であり、新たにキューに追加されたアイテムは、デフォルトで最大4ホップの中継が設定されている」
この仕組みにより、別の感染デバイスがWi-FiまたはBluetoothの通信範囲内にあれば、オフラインのデバイスからでもデータの流出が可能となる。
出典:ThreatFabric
ThreatFabricによると、このマルウェアは、英国を含む中央および西ヨーロッパ全域、ならびにロシアで使用されているアプリケーションを標的としている。しかし、その主な標的は、ウクライナの銀行および政府/電子ID(eID)アプリケーションに加え、世界的なフィンテックおよび仮想通貨サービスであるようだ。
正確な感染経路は依然として不明だが、研究者らは5月下旬、被害者にメインのペイロードを配信するラッパーの使用を確認し、その後数か月にわたって既存のインフラが拡大していく様子を観察した。
7月には、より強力な解析防止チェック機能とインメモリDEX読み込み機能を備えた更新されたラッパーが攻撃で確認され、新しいパネルとAPIも導入された。
Androidユーザーは、出所不明のソースや非公式ポータルからのAPKのダウンロードを避け、信頼できるアプリケーションで必要とされない限りアクセシビリティ権限を許可せず、Play Protectによるスキャンを定期的に実行して既知のマルウェアを検出して削除することを推奨します。
出典:https://www.bleepingcomputer.com/news/security/new-manic-android-malware-can-exfiltrate-data-through-nearby-devices/


Comments