

ポーランドのコンピュータ緊急対応チーム(CERT)であるCERT Polskaは、攻撃者がZimbra Collaboration Suite(ZCS)の重大な脆弱性を悪用し始めたと警告した。
ZCSは、世界中の数億人のユーザーや組織、数千社の企業、数百の政府機関を含む、広く利用されているメールおよびコラボレーションソフトウェアスイートです。
Zimbraのセキュリティチームは7月20日、この脆弱性(CVE-2026-73570として追跡)を修正するバージョン10.1.20をリリースしました。この脆弱性により、SNMP通知が有効になっている場合、認証されていない攻撃者がSNMP監視コンポーネントのコマンドインジェクションの弱点を悪用して、リモートでコードを実行することが可能になります。
「SNMP通知の処理中に、信頼できない入力の不適切なサニタイズが行われたため、認証されていない攻撃者が特別に細工されたSMTPリクエストを送信することで、Zimbraユーザーとして任意のオペレーティングシステムコマンドを実行される可能性がある」と同チームは説明した。
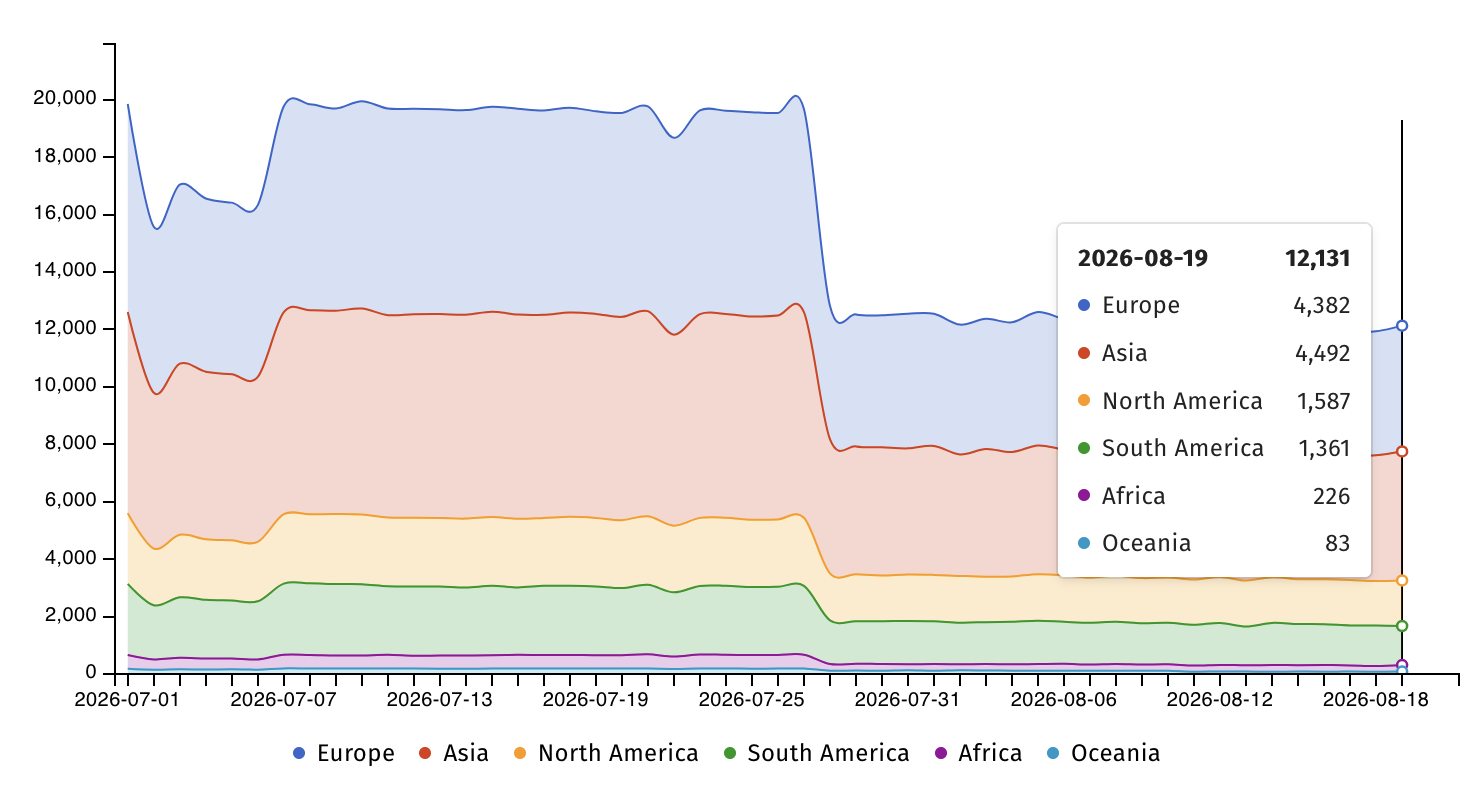
インターネットセキュリティ監視機関のShadowserverによると、現在、オンライン上に公開されているZimbraサーバーは12,100台以上にのぼり、その大半はヨーロッパ(4,382台)とアジア(4,492台)に所在している。
ただし、そのうち何台がハニーポットであるか、あるいはCVE-2026-73570のセキュリティ脆弱性に対してすでにパッチが適用されているかについての情報は得られていない。
「現在悪用されている」とフラグ付け済み
月曜日、ポーランドのCERTチームは、脅威アクターが現在、攻撃においてCVE-2026-73570を悪用していると報告した。
「CERT Polskaチームは、Zimbra Collaboration Suiteにおいて、OSコマンドインジェクションの脆弱性が現在積極的に悪用されていると報告している」と同チームは警告した。
CERT Polskaはまた、管理者に対し、Zimbraサービスが自動的に再起動するなどの不審な活動や、過去30日間にユーザー「zimbra」によって/opt/zimbra/jetty/webapps/、 /opt/zimbra/jetty_base/webapps/、および /tmp/ フォルダ内にユーザー「zimbra」によって作成されたファイルがないか確認するよう求めた。
Zimbraの脆弱性は実環境において頻繁に標的とされており、近年では多くの脆弱なメールサーバーへの侵入に悪用されてきました。
例えば、2023年2月、ロシアのサイバースパイ集団「Winter Vivern」は、リフレクテッドXSSの脆弱性を悪用し、ZimbraのウェブメールポータルからNATO加盟国に関連する個人や組織の電子メールを盗み出しました。
2024年10月、米国および英国のサイバー機関は、APT29ハッカー(Midnight BlizzardおよびCozy Bearとして追跡され、ロシア対外情報局と関連付けられている)が、以前にメールアカウントの認証情報を盗むために悪用されたセキュリティ問題を悪用して、脆弱なZimbraサーバーを標的にしていると警告した。
さらに最近では、3月にSeqrite Labsの研究者らが、APT28ハッカー(ロシアの軍事情報機関と関連する国家支援型の脅威グループ)が、ウクライナ政府のZCSサーバーを標的とした攻撃において、保存型クロスサイトスクリプティング(XSS)の脆弱性を悪用していたことを明らかにした。
出典:https://www.bleepingcomputer.com/news/security/critical-zimbra-rce-flaw-now-actively-exploited-in-attacks/


Comments