


研究者たちが「CameraSwarm」と名付けた大規模な攻撃において、ハッカーたちは主にウクライナとロシアにある14,500台以上のDahua製IPカメラを乗っ取った。
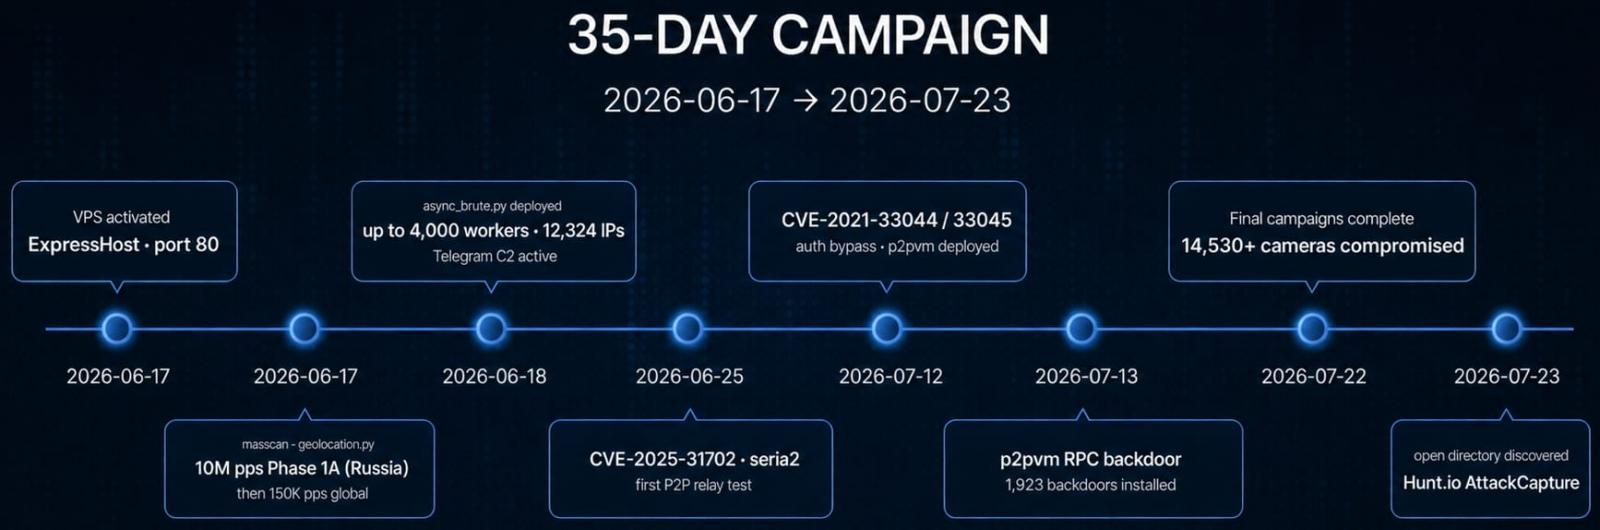
この攻撃は6月17日から7月22日までの少なくとも35日間にわたり行われ、脆弱性の悪用、ログイン情報の総当たり攻撃、およびクラウド登録済みのカメラのシリアル番号から生成されたオフライン復旧コードの悪用によって、デバイスが乗っ取られた。
脅威インテリジェンス企業Hunt.ioの研究者たちは、攻撃者が保護措置を講じていなかったHTTPサーバー上の作業ディレクトリを発見したことをきっかけに、この攻撃キャンペーンを突き止めた。
Hunt.ioは、234のディレクトリにまたがる2,616ファイル(合計407MB)のデータを回収しました。これにはソースコード、ログ、認証情報、キャプチャされたカメラ画像、シェル履歴、および攻撃結果が含まれており、これらを基に、同チームはこの大規模な作戦の全容を解明することができました。
出典:Hunt.io
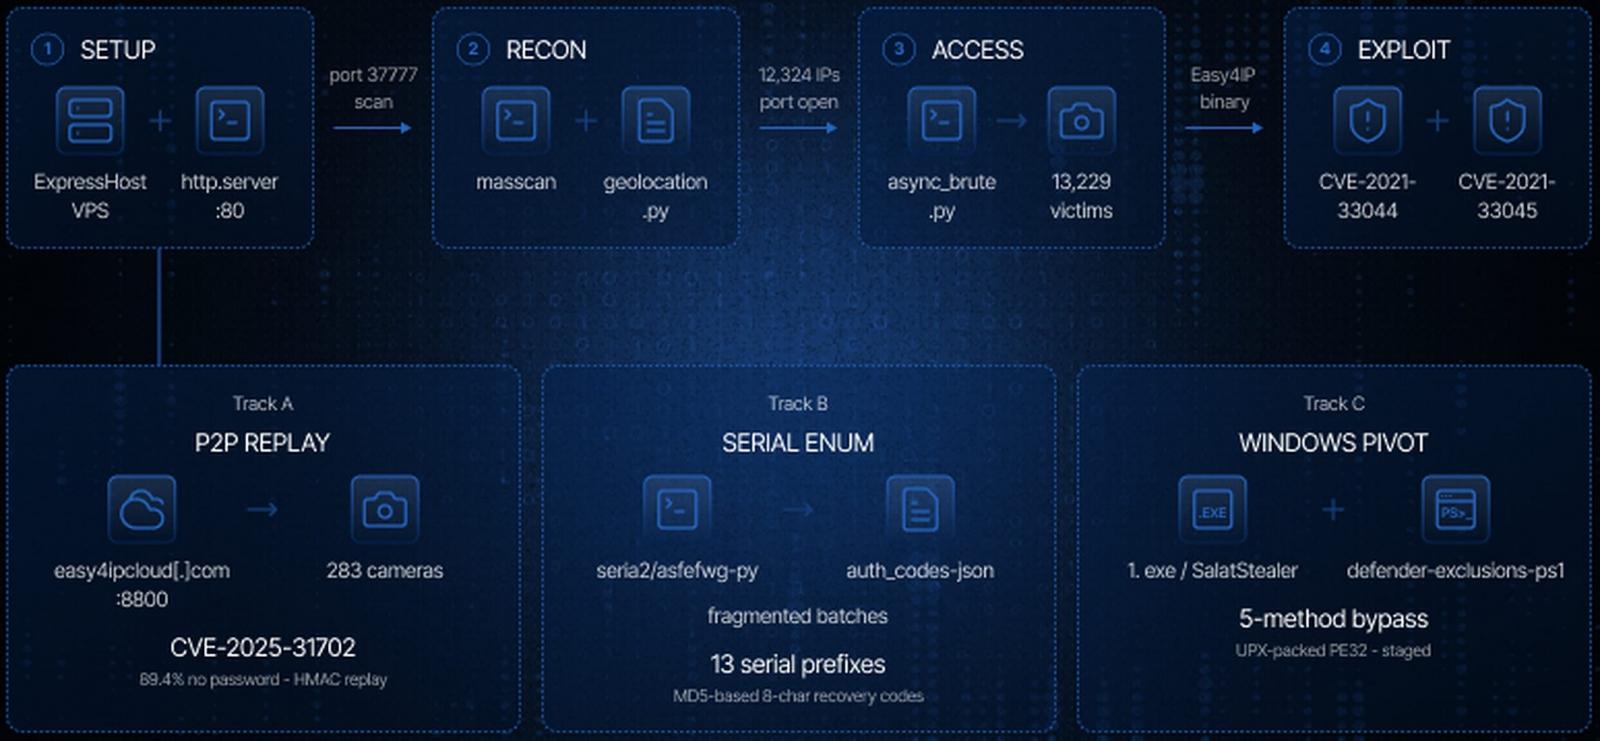
調査結果によると、35日間にわたる「CameraSwarm」キャンペーンでは、3つの攻撃手法を並行して使用し、14,530台のDahua製IPカメラが侵害されました。
- ブルートフォース攻撃システムがTCPポート37777をスキャンし、12,324の固有IPアドレスにあるデバイスを侵害した。このシステムは利用可能なカメラのスナップショットをキャプチャし、結果をTelegramに送信するとともに、DahuaのSMART PSSプラットフォーム向けにエクスポートした。
- p2pwnというツールを使用してCVE-2021-33044およびCVE-2021-33045の脆弱性を悪用し、1,923台のカメラに永続的なバックドアアカウント(p2pwn / p2password)をインストールしました。 このアカウントは、パスワードの変更や、ほとんどのファームウェアバージョンにおける工場出荷時設定へのリセット後も存続する。
- クラウドリレー攻撃により、Dahuaアプリケーションに組み込まれたシリアル番号とSDK認証情報のみを使用して、NATの背後に位置する283台のカメラに到達しました。データによると、稼働中のシリアル番号の89.4%が、認証なしにアクセスチャネルを公開していました。
攻撃ツールキット内の回復コード生成メカニズムはカメラのシリアル番号を活用しており、これによりCameraSwarmのオペレーターは、現在の管理者パスワードを知らなくても、Dahuaの標準的なパスワード回復プロセスを通じて新しいコードを取得できる。
研究者らは、このツールキット内に2つの誤解を招く脆弱性参照(CVE-2024-39943およびCVE-2025-31702)を発見したが、これらは観測された攻撃では悪用されていない。
出典:Hunt.io
Hunt.ioの分析によると、スキャンは世界規模で行われており、まずロシアのアドレス空間がチェックされ、その後IPv4の全範囲がスキャンされていたことが判明した。研究者らによると、「オペレーターの焦点は、ロシアおよびCIS諸国の通信事業者ネットブロックに絞られていた」という。
しかし、研究者らは、流用された公開ツールに挿入された改変コードの中に、ロシア語のコメントも発見した。
8月10日、Hunt.ioは各国のCERTおよびDahuaのPSIRTに対し、CameraSwarmキャンペーンについて通知した。
6月から7月の間にポート37777経由でアクセス可能なDahua製カメラは、侵害されている可能性があるものとして扱う必要があります。所有者は、これらのカメラに「p2pwn」アカウントが存在しないか確認し、存在する場合は削除する必要があります。
Hunt.ioは、バックドアアカウントを削除しても、ツールキットによって生成された回復コードが無効になるわけではなく、Dahuaがサーバー側で生成方法を変更するまでは引き続き使用可能であると警告している。
さらに、ユーザーには、必要のない場合はP2P機能を無効にし、CVE-2021-33044およびCVE-2021-33045に対応したDahuaのSA-2021-0130ファームウェア更新、またはそれ以降のファームウェアバージョンを適用することが推奨されます。
出典:https://www.bleepingcomputer.com/news/security/hackers-compromise-14-500-dahua-web-cameras-in-35-day-campaign/


Comments