


Picus Securityのセキュリティ研究エンジニア、Sila Ozeren Haciogluによる記事。
「予防スコア」は、その対策が何を認識しているかを示すものです。その対策が何を阻止しているかまでは示しません。
4年目を迎えたPicus Labsの「Blue Report 2026」は、2026年1月から6月にかけて実際の顧客環境で実行された3億3800万件以上の攻撃シミュレーションに基づき、実稼働環境における企業の予防および検知機能の実際のパフォーマンスを測定しています。
見出しとなるのは、真の回復傾向ですが、注意点があります。確かに、予防効果は62%から69%へと上昇し、2024年のピーク水準に戻りました。
しかし、この数値はスタック全体の平均であり、その裏には、より脆弱で守りが緩い実態が隠されています。
既知の攻撃ツールをブロックする同じ対策が、同じ手法を用いたより目立たないバリエーションを防御網をすり抜けてしまうことを許しているのです。結果を決定づけるのは、導入されている製品そのものではなく、攻撃者の手法がどれほど認識されやすいか、そしてその目立たないバリエーションに対してテストが行われたかどうかです。
IOCベースとTTPベースのセキュリティテストは、それぞれ異なる点を測定する
防御が機能するかどうかは、防御システムに対してどちらの質問を投げかけるかによって決まります。
IOCベースのテストは、制御手段が既知の悪意あるコンテンツを認識できるかどうかを問うものです。実環境で流通しているマルウェアのサンプルがダウンロード試行として送信され、ファイアウォール、Webプロキシ、セキュアメールゲートウェイなどの境界制御が、それらをブロックするか否かが判断されます。
このレイヤーにおいては、これが適切な手法です。既知の悪意あるコンテンツをエッジで阻止することこそが、これらの制御機能の本来の目的だからです。
一方、行動分析型およびTTPベースのテストは、制御手段がどのような経路を通じてであれ、その動作を阻止できるかどうかを問うものです。「Mimikatzを検知できるか?」ではなく、「このホスト上のプロセスが、そもそも認証情報を取得できるか?」という問いです。
これこそが、エンドポイントおよび侵入検知制御が答えなければならない問いです。なぜなら、それらが関与する段階に至っている時点で、攻撃者はほぼ常にすでに実行段階に入っているからです。
痕跡は簡単に変更できますが、行動はそうはいきません。
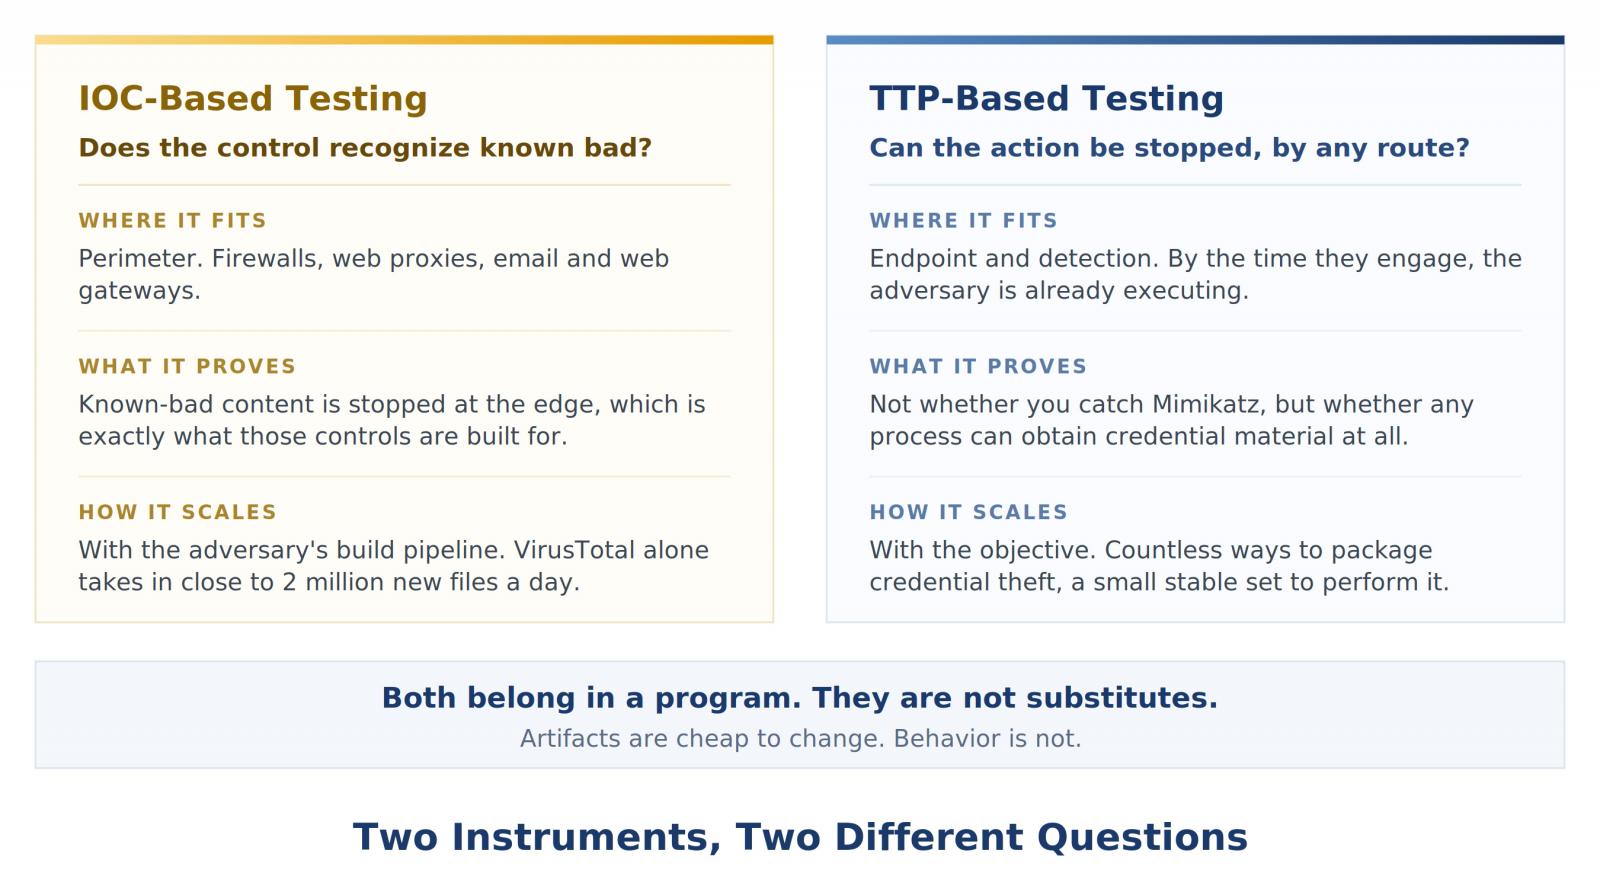
はい、両方が必要です。そして、そうではないと言う財務部門の人たちには、異議を唱えるべきです。
この非対称性は構造的なものであり、意図的なものです。
残念ながら、その優位性も失われつつあります。
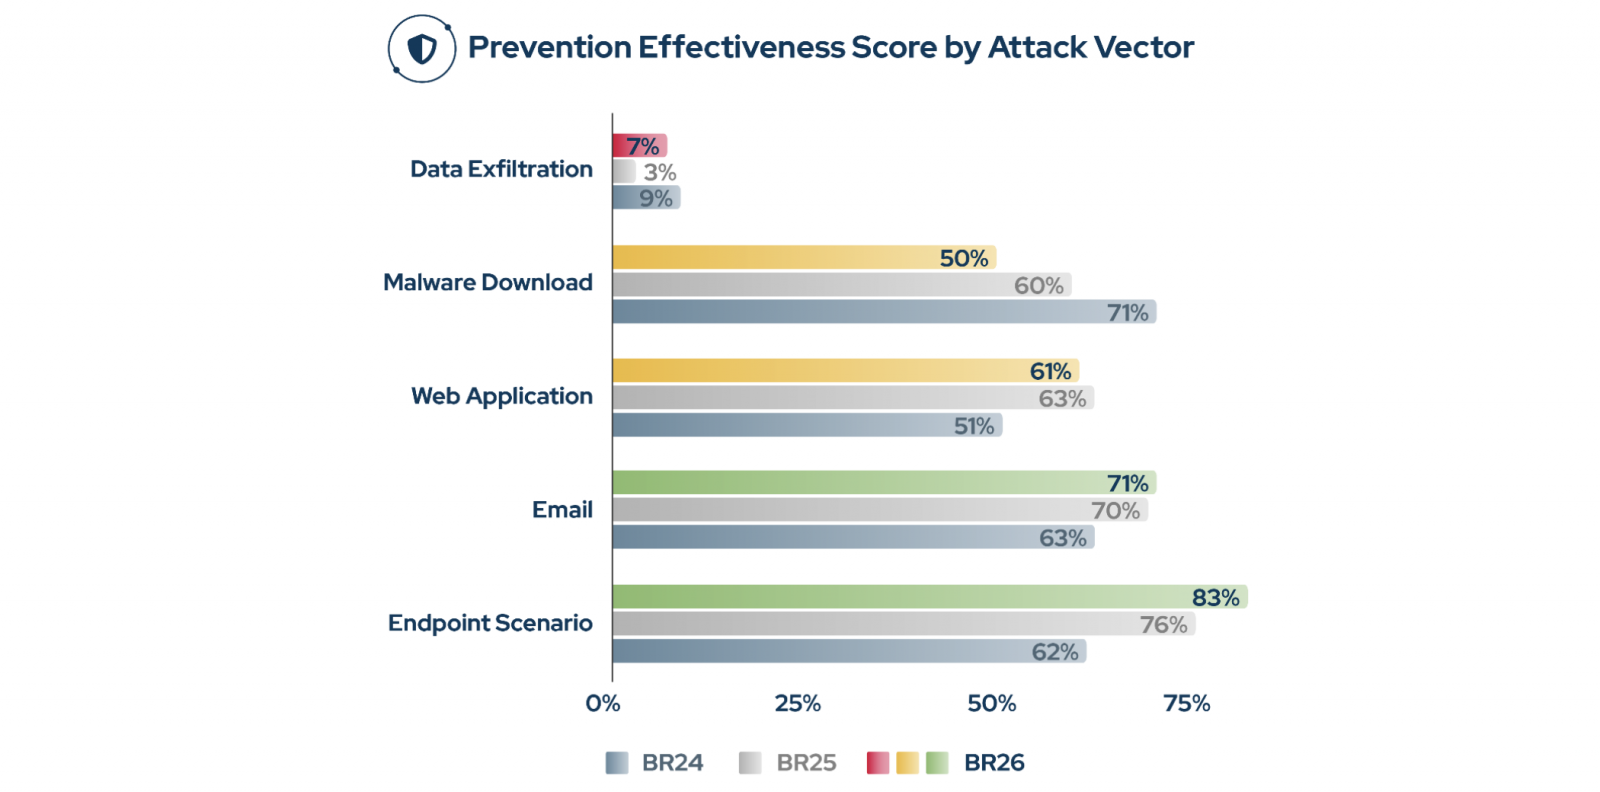
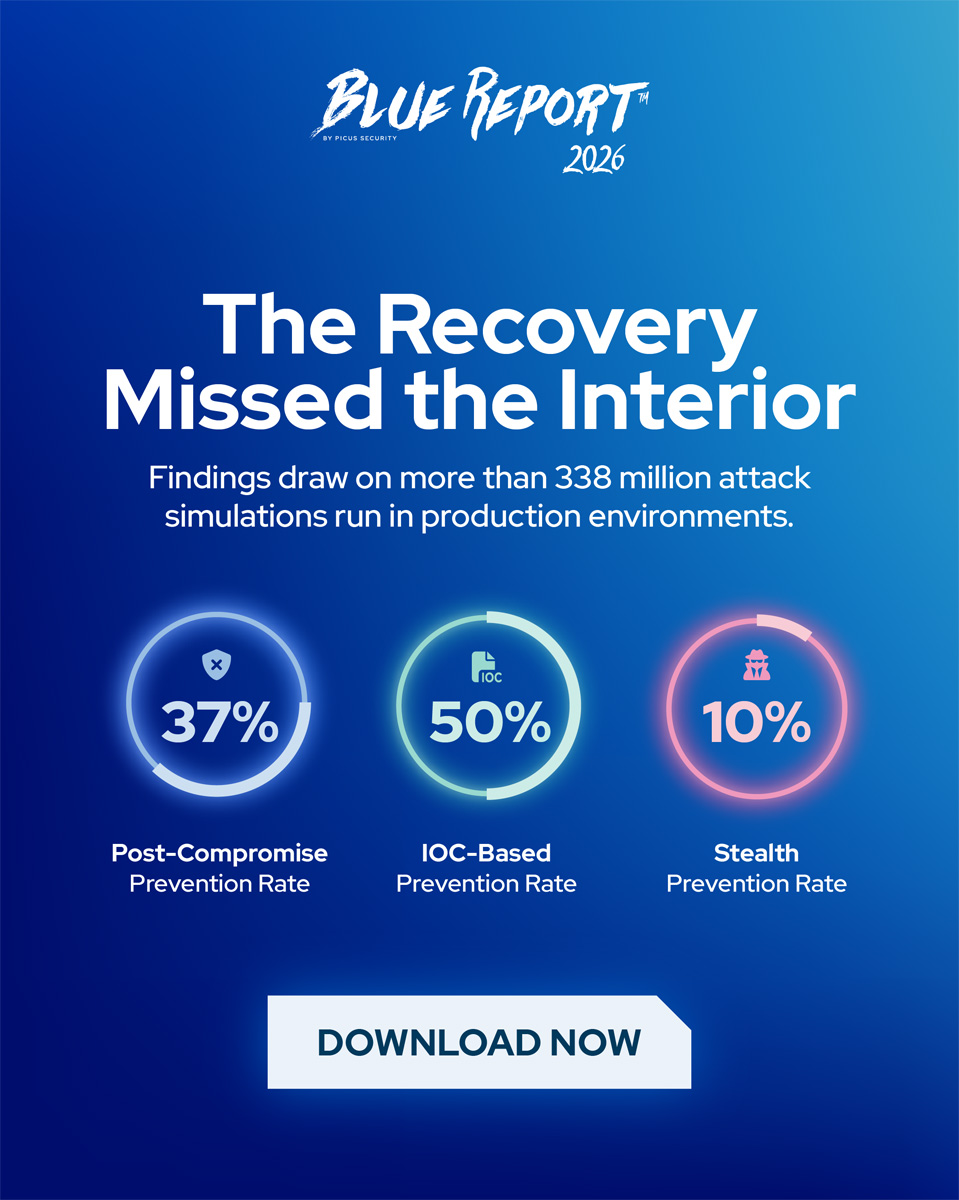
今年のデータによると、顧客環境全体におけるマルウェアダウンロードの IOC ベースの防止率は、昨年の 60%、2024 年の 71% から 50% に低下しました。
シグネチャが最も効果を発揮する層でさえ、その効果が薄れつつあります。そして、ここで合格点を取ったとしても、その下にある動作については何も示されていません。そこでMimikatzの結果が重要になってきます。先にお伝えしておくと、結果は芳しくありません。
シグネチャベースの防御率は2年間で21ポイント低下した
セキュリティ対策は、認識できるバージョンの攻撃のみを阻止します。同じ動作がより目立たない経路で実行されれば、攻撃はすり抜けてしまいますが、前回のテストでは依然として「対策済み」と表示されるのです。
『Blue Report 2026』で、御社のセキュリティスタックが実際に何を阻止しているかを確認し、手順ではなく動作そのものをテストしてください。
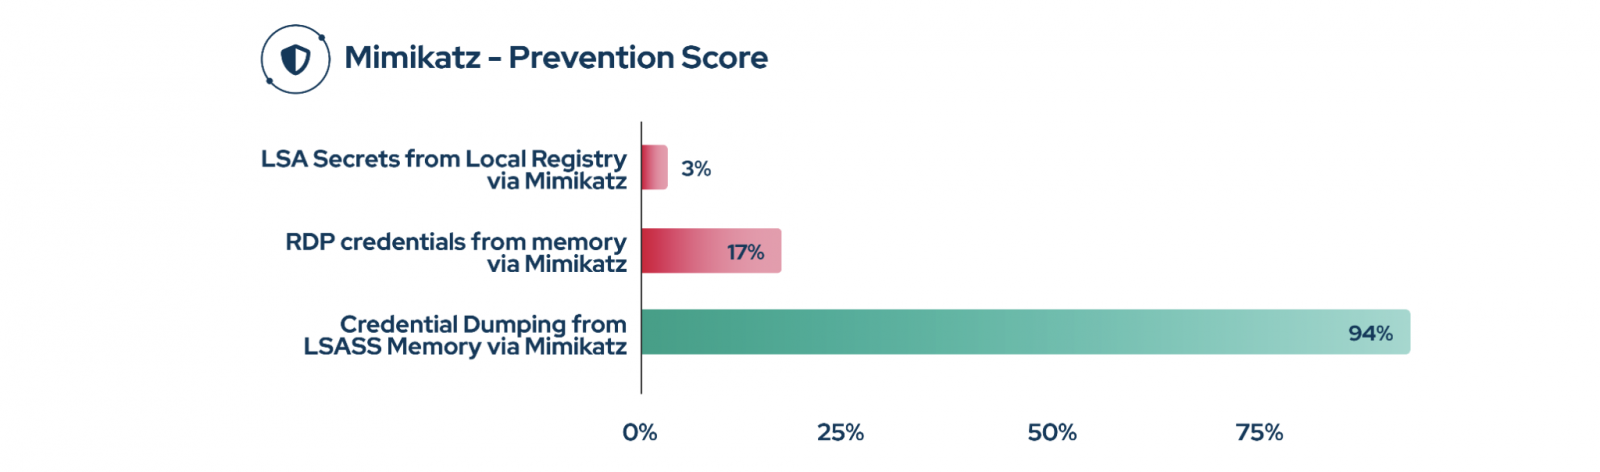
Mimikatzによる認証情報のダンプ方法を変更すると、防御率は94%から3%に低下する
Picus Autonomous Penetration Testing では、顧客環境で同じツールである Mimikatz を、同じ目的で 3 つの異なる方法を用いて実行しました。その結果、防御率は衝撃的なほど異なり、これ以上の差はあり得ないほどでした。
-
LSASSプロセスのメモリから認証情報をダンプする、古典的でシグネチャ対策が徹底されている手法は、試行の94%でブロックされました。これは良好です。
-
同じツールを使用して他のメモリ領域からRDP認証情報を抽出する場合:17%。良くない。
-
ローカルレジストリからLSAシークレットを読み取る場合:3%。嘆かわしい結果です。
これら3つはすべて、「OS認証情報のダンプ(T1003)」という親テクニックの下にある派生手法であり、いずれの場合も、攻撃者があなたの貴重な認証情報を入手することで終わります。
唯一の変数は、その経路がどれほど目立つかという点でした。この場合、スポック氏の有名な「長きにわたり繁栄あれ」という言葉は、「ひっそりと忍び込み、成功する」へと変化したのです。
この差は、その仕組みによって説明できます。
LSASS経路は、追跡可能なほど目立つ動作をします。つまり、プロセスがlsass.exeへのハンドルを開き、そのメモリを読み込むという動作であり、ベンダーが長年にわたり監視対象としてきたイベントそのものです。一方、LSAシークレットの読み取りはlsassには一切触れません。SYSTEM権限で実行され、レジストリハイブを読み取るだけであり、通常の特権活動と見分けがつきません。 最初のイベントを基に構築された検知ルールは、2つ目のイベントに対してトリガーとなる要素を持たない。
そして、その94%という数値も、見た目ほど確かなものではありません。これは、あるオープンソースツールの既知のビルド1つを基準に測定されたものであり、そのツールの識別可能性は、その動作内容ではなく、コンパイル方法に起因するものです。
-
シグネチャの基となる文字列の名前を変更したり、再コンパイルしたりすれば、ハッシュ値や特徴的なマーカーは新しいものになります。
-
リフレクティブにロードすれば、コードはディスクに書き込まれないため、検知できません。
-
あるいは、そのビルドをスキップして、ProcDump や comsvcs.dll のような Microsoft 署名付きユーティリティで同じダンプを取得し、オフラインで解析することもできます。
いずれの場合も結果は同じで、攻撃者はあなたの認証情報を手にしてしまいます。その挙動は決して変わりません。変わるのは、シグネチャが探していた対象だけなのです。
環境内では、防止率は 37% に低下します
Mimikatzは一つの行動パターンに過ぎませんが、同様の傾向は内部全体に見られます。全体的な「防止率」69%は、境界線において制御が攻撃をどれだけ効果的に阻止できたかを測定したものです。自律型侵入テストが測定するのは、より困難な課題です。つまり、攻撃者が「認証済みユーザー」として内部に侵入した後、実際に何を成し遂げられるかという点です。侵害後の行動の全範囲において、阻止されたのはわずか37%でした。
境界線では3回の攻撃のうち2回を阻止していますが、一度内部に侵入されると、その阻止率は3回に1回程度にまで低下します。
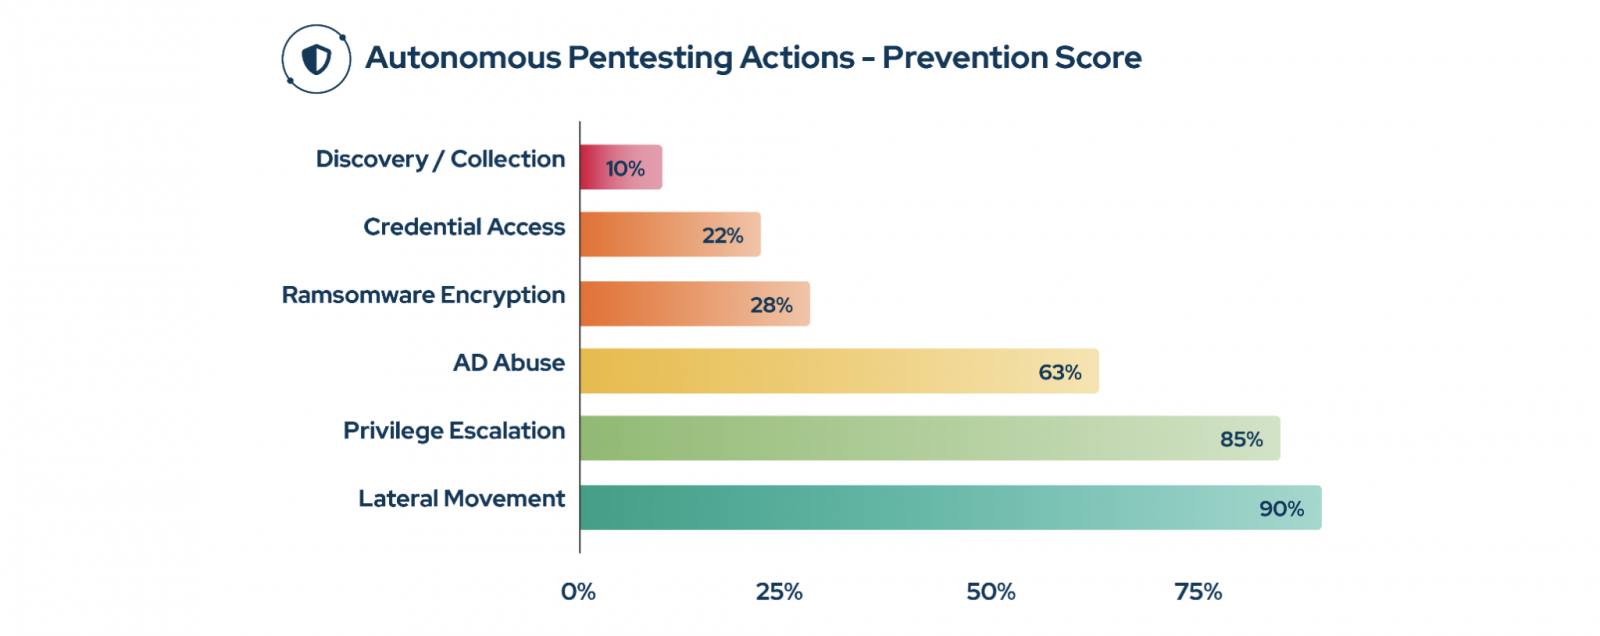
目立つ行動は検知されました。横方向の移動は約90%、UACのバイパスは約85%、認証情報の再利用やActive Directoryの悪用は約63%の確率で検出されました。
しかし、残念ながら、そこから先は防御が機能しなくなる。
メモリやレジストリから受動的に読み取られた認証情報:22%。ローカルレジストリからの機密情報の抽出が阻止されたのは?1%未満です。情報の発見と収集:10%。SharpHoundによるドメイン列挙やローカルファイルの収集は、ほぼ完全に無抵抗で実行されています。
この22%はレジストリを標的とした攻撃が大規模に発生していることを示しており、10%も同様の傾向です。検知指標が結びつく対象がないため、攻撃者の目的へ向けて、完全に制約のない状態で進行しているのです。
ギャップを埋める
両方を実行し、それぞれが何を測定しているかを把握してください。
既知の悪意のあるサンプルを用いたテストは、ファイアウォール、Webプロキシ、WAF、セキュアメールゲートウェイといった境界制御のベースラインです。これらは既知の悪意のあるサンプルをダウンロード試行として送信し、エッジでブロックされるかどうかを確認します。これにより、境界が機能していることは分かりますが、その下での挙動や内部で何が起きているかについては何も分かりません。
行動ベースの検証は残りの半分を占め、エンドポイントおよび検知レイヤー(EDR、IDS、SIEMコンテンツ)に属します。認証情報へのアクセスが適切に保護されていることを証明するには、それへのあらゆる経路(LSASSメモリ、レジストリ、代替メモリ領域、ネイティブツール、再コンパイルされたビルドなど)をテストする必要があります。
よく知られた手順のみを検証すると、実際にはまだ開いている項目を「解決済み」としてしまい、これは検証プログラムが下すことのできる最も危険で誤った判断となります。
これを手作業で行うことはスケーラブルではありません。そこで登場するのがPicus Swarmです。これは、環境全体で攻撃の多様な行動パターンを実行し、展開済みの制御手段に対してそれぞれを検証するオーケストレーション層であり、 シグネチャがすでに認識している単一の手順ではなく、行動そのものによってカバレッジが証明されます。
さあ、いよいよ朗報です。これらを実現するために、スタックを拡大する必要は一切ありません。必要なのは、すでに導入済みのどの制御手段が攻撃の連鎖を断ち切れるかを把握することだけです。そうすれば、あらゆる脆弱性に対して、「パッチ適用」「緩和」「監視」、あるいは「証拠を伴う受容」という、防御可能な判断を下せるようになります。
レポート全文を読む
上記の調査結果は、『The Blue Report 2026』のほんの一部に過ぎません。これは、Picus Labsが4年連続で実施している、実験室ではなく実稼働環境における企業の防御および検知体制の有効性を検証した年次調査です。
レポートにはさらに多くの情報が掲載されています:
-
貴社の業界や地域が今年実際にどのような評価を得たか。
-
今年最も悪用された脆弱性(試行の25%未満で阻止されたもの)。
-
最も手こずった脅威グループとランサムウェア対策の弱点。
-
ログスコア58%およびアラート発生率14%という結果の背景にある検知の失敗。
『Blue Report 2026』をダウンロードして、貴社の業界の評価結果や、まず注力すべき分野を確認してください。
Picus Securityによる提供・執筆。
出典:https://www.bleepingcomputer.com/news/security/your-controls-block-known-attacks-what-about-the-behavior/


Comments