


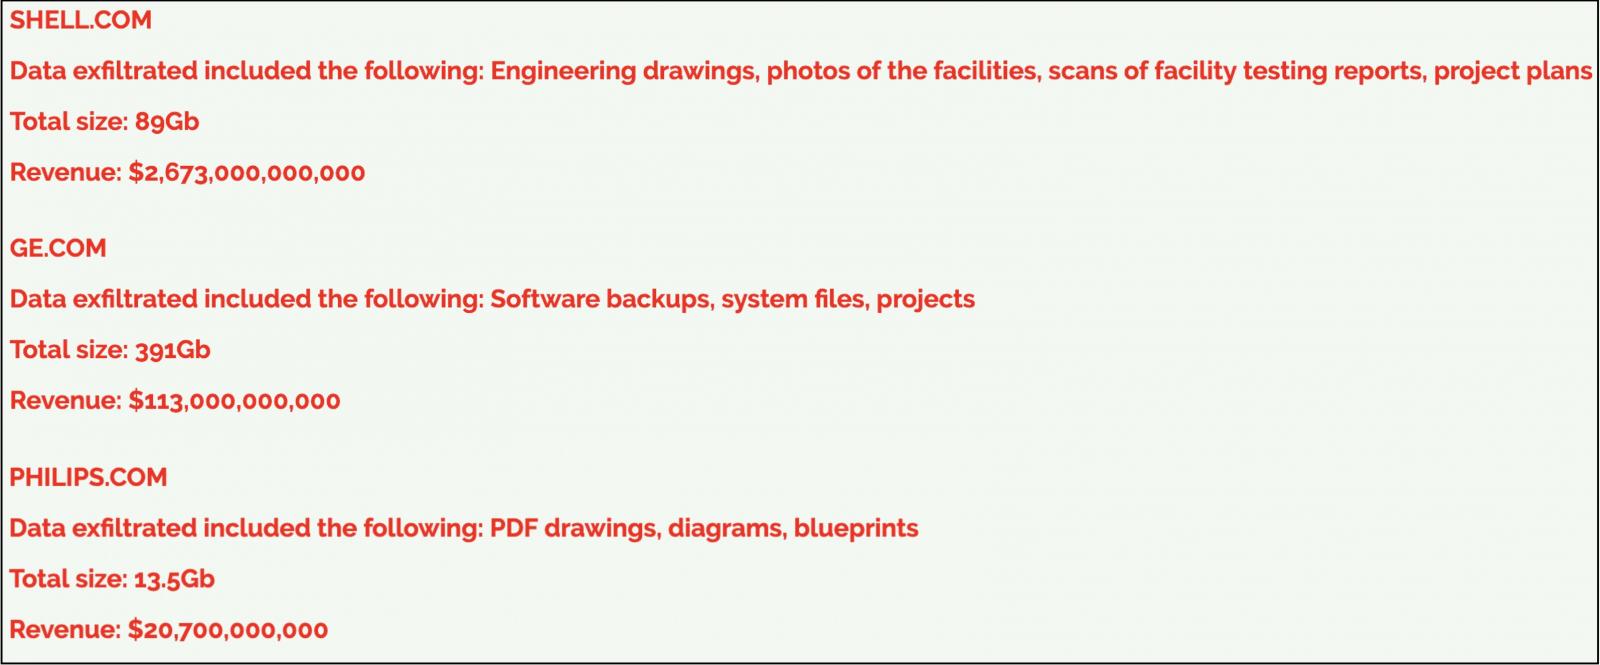
大手テクノロジー企業のゼネラル・エレクトリック(GE)とフィリップスも、ランサムウェア集団「Clop」が自社のシステムに侵入し、データを盗んだという主張について調査を行っていることを確認した。
GEの広報担当者は、同社がこの主張を把握しており、「潜在的な問題の評価に取り組んでいる」と述べた一方、フィリップスの広報担当者は、自社のシステムが侵害されたことを認めたものの、事案は封じ込められており、顧客への影響はないと述べた。
フィリップスはロイター通信に提供した声明で、「フィリップスは、社内データに関連する特定の企業向けサーバーに対するサイバーセキュリティ侵害の試みを特定し、封じ込めた」と述べた。「これは顧客環境には何の影響も及ぼしていない。」
GEとフィリップスの広報担当者は、詳細の確認およびClopランサムウェア集団の主張の真偽を確認するため、当メディアから問い合わせを受けたものの、現時点で回答はない。
これに先立ち、石油大手シェルも金曜日、Clopハッカー集団が89GBのデータを盗んだと主張したことを受け、潜在的なセキュリティインシデントについて調査中であると発表していた。
「潜在的なインシデントについては把握している」と、シェルの広報担当者は、同グループによるデータ窃取の主張を確認するよう求められた際、語った。「現在、セキュリティチームや関連する専門家と協力して調査を進めている。
これら3社からはまだ詳細な情報が公表されていないが、 Clopグループは、インターネットに公開されているPTC WindchillおよびPTC FlexPLMのインスタンスに対して、重大な不適切な入力検証の脆弱性(CVE-2026-12569として追跡されている)を悪用したデータ窃取攻撃の標的となった可能性のある43社の新たな被害企業の一部として、これら3社を自グループのリークサイトに掲載している。
PTCによると、これら2つのエンタープライズソフトウェアプラットフォームは、航空宇宙、防衛、自動車、重機、小売、医療技術(メドテック)の各分野における著名企業で広く利用されている。同社は、世界中で3万社以上の顧客が自社製品を利用しており、そのうち1,500社以上のブランドおよび小売企業がFlexPLMを使用していると述べている。
Clopは、これらの攻撃において、Shell、GE、Philipsに属するバックアップ、プロジェクト計画、施設の写真、図面、図解、設計図など、企業の侵害されたシステムから幅広い機密データを盗んだと主張している。
PTCは6月17日にCVE-2026-12569のセキュリティパッチの提供を開始し、実環境での悪用が確認されていないにもかかわらず、非公開のアドバイザリを通じて顧客に対し、侵害の兆候(IOC)がないか環境を確認するよう強く促した。
その後、サイバーセキュリティ企業のReliaQuestおよびランサムウェア情報共有・分析センター(Ransom-ISAC)は、ClopによるWindchillおよびFlexPLMへの攻撃を確認した。この攻撃では、脅威アクターがJSPウェブシェルを展開し、侵害された被害者のPLMプラットフォームから機密データを窃取していた。
米国の サイバーセキュリティ・インフラセキュリティ庁(CISA)も、PTCが6月26日に「脅威活動の活発化」について警告し、既知の悪用済み脆弱性のカタログにこの脆弱性を 追加した上で、連邦機関に対し3日以内にPTC WindchillおよびFlexPLMのインスタンスを保護するよう義務付けたことを受け、この脆弱性が攻撃で積極的に悪用されていることを確認した。
この脆弱性はドイツ当局にも緊急措置を促し、連邦情報セキュリティ局(BSI)は深夜にPTCの顧客に対し、できるだけ早くシステムにパッチを適用するよう警告した。
「Clop」と呼ばれる身代金要求グループは、データ窃取攻撃において企業向けプラットフォームを標的にしてきた長い歴史があり、過去のキャンペーンではAccellion FTA、GoAnywhere MFT、SolarWinds Serv-U FTP、Cleo、MOVEit Transferといったファイル共有サーバーへの侵入に成功しており、特にMOVEit Transferへの攻撃は世界中で2,770を超える組織に影響を与えた。
2025年8月初旬からは、Oracle EBSのゼロデイ脆弱性を悪用し、多くの組織から機密ファイルを盗み出すようにもなった。 被害組織のリストには、ワシントン・ポスト、GlobalLogic、ハーバード大学、 、ペンシルベニア大学、Logitech、エスティローダー、大韓航空、およびアメリカン航空の子会社であるエンボイ・エアなど、世界中の多くの著名な組織が含まれています。
米国務省は現在、このサイバー犯罪グループの攻撃と外国政府との関連を示す情報に対し、1,000万ドルの報奨金を懸けている。
出典:https://www.bleepingcomputer.com/news/security/philips-and-ge-investigating-clop-ransomware-data-theft-claims/


Comments