


金曜日、マイクロソフトは、「ShieldBreak」と呼ばれるDefenderのゼロデイ脆弱性に対するセキュリティパッチの開発に着手したことを確認した。
「Nightmare Eclipse」というハンドルネームを使うセキュリティ研究者が、マイクロソフトが2026年8月の「パッチ・チューズデー」セキュリティ更新プログラムを公開した後、この権限昇格の脆弱性を公表した。
「マイクロソフトは報告された脆弱性を把握しており、これらの主張の妥当性および潜在的な適用範囲について積極的に調査を進めている」と、マイクロソフトの広報担当者は、新たな「ShieldBreak」ゼロデイ脆弱性に関するコメントを求められた際、語った 。
「マイクロソフトは、セキュリティ上の問題を調査し、影響を受ける製品を更新して、お客様をできるだけ早く保護することに全力を尽くしています。」
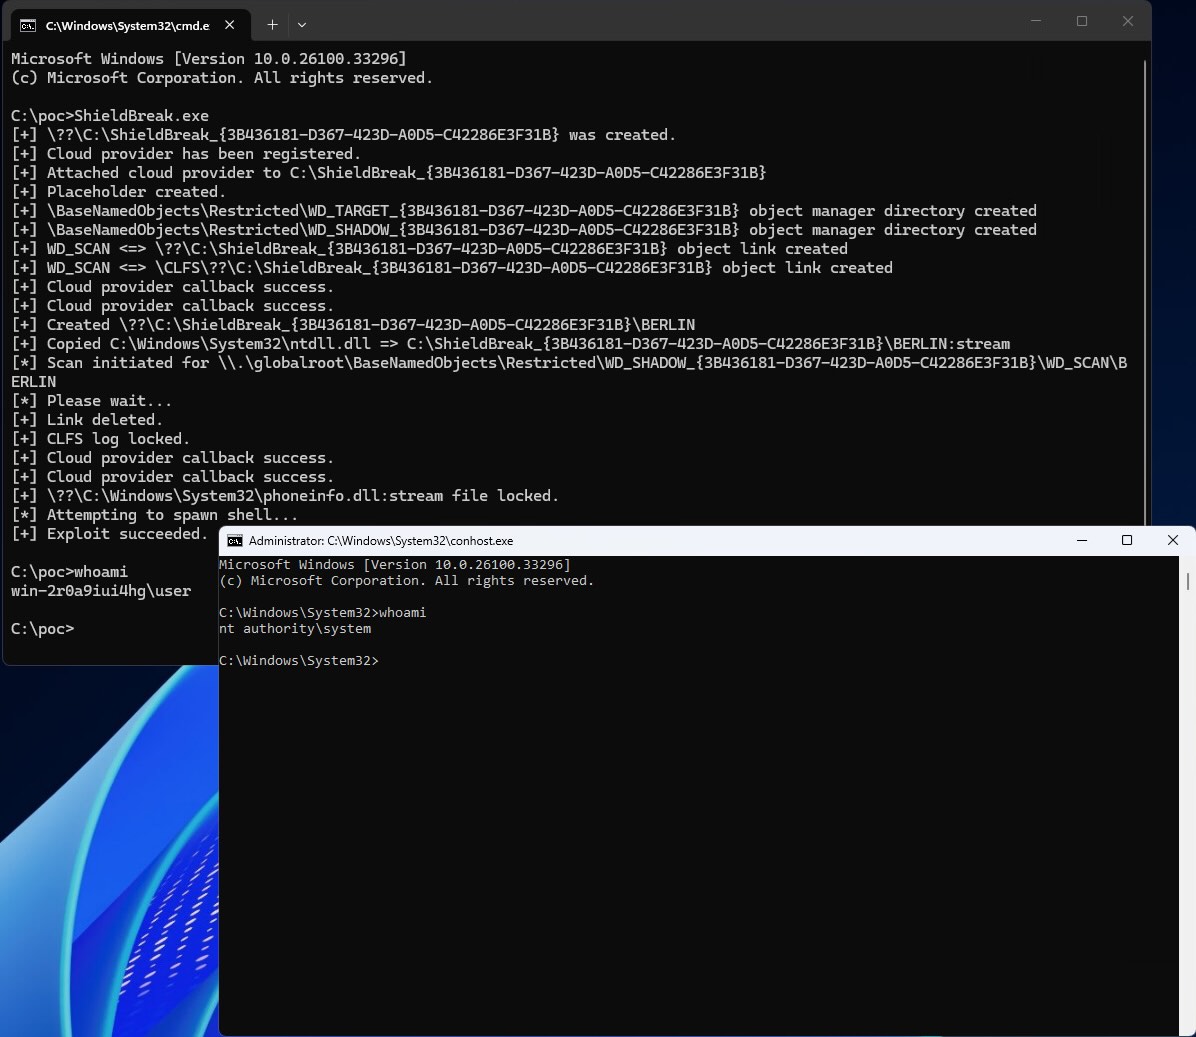
Nightmare Eclipse氏は、ShieldBreakを、6月に公表された別のDefender権限昇格の脆弱性である「RoguePlanet」の回避手法であると説明し、限定的な権限を持つローカル攻撃者が、完全にパッチが適用されたWindows 10、Windows 11、およびWindows Serverシステム上でSYSTEM権限を取得するために使用できるShieldBreakの概念実証(PoC)エクスプロイトを公開した。
「マイクロソフトは、RoguePlanetの脆弱性CVE-2026-50656に対して適切なパッチを適用できていません。このPoCは、完全なパッチ適用状態でもバイパスが可能であることを実証しています」とNightmare Eclipseは述べています。
「このPoCは、最新バージョンのWindows 11 25H2(+Canaryチャネル)およびWindows Server 2025でテストされており、成功率は100%です。 なお、Windows 10(および各サーバーエディション)は現在サポート対象外ですが、これらもShieldBreakに対して脆弱であることにご留意ください」
脆弱性アナリストのWill Dormann氏は先週、ShieldBreakエクスプロイトが機能することを確認したが、攻撃者が権限を昇格させるにはMicrosoft Defenderも有効化されている必要があると付け加えた。
CVE-2026-69414として追跡中、パッチを待機中
ShieldBreakが公表されてから3日後の金曜日、マイクロソフトはこの脆弱性をCVE-2026-69414として追跡中であることを明らかにし、パッチの開発に取り組んでいることを確認したが、Nightmare Eclipseが発見した事実についてはまだ認めていない。
「マイクロソフトは、一般に『ShieldBreak』と呼ばれる、Microsoft Defender の Microsoft Malware Protection Engine における権限昇格の脆弱性を認識しています」と同社は述べた。「この脆弱性に対処する高品質なセキュリティ更新プログラムの提供に向けて取り組んでいます。更新プログラムが利用可能になり次第、この CVE を通じて情報を提供します。」
Nightmare Eclipseは、脆弱性の開示やバグ報奨金制度をめぐる同社との継続的な対立の一環として、マイクロソフトへの事前通知なしにShieldBreakを公表した。
この研究者が事前の通知なしにPoC(概念実証)エクスプロイトを公開してから数日後、マイクロソフトは、自社の顧客に「実際の損害をもたらす悪意のある活動」を行う者に対して法的措置を講じる可能性があると警告し、多くの人が同社がセキュリティ研究者を直接脅していると受け取った。
4月以来、Nightmare EclipseはMicrosoft Defender、BitLocker、およびその他のさまざまなWindowsコンポーネントを標的とした複数のゼロデイエクスプロイトを公開しており、これらは現在、LegacyHive、RoguePlanet、BlueHammer、RedSun、YellowKey、GreenPlasma、MiniPlasma、UnDefendとして知られている。
同社は2026年6月の「パッチ・チューズデー」の一環として「YellowKey」「GreenPlasma」「MiniPlasma」の脆弱性を修正し、7月には「RoguePlanet」の修正も行いましたが、Nightmare Eclipseによって公開されたその他のセキュリティ脆弱性は依然としてゼロデイのままであり、公式パッチの提供を待っている状況です。
出典:https://www.bleepingcomputer.com/news/security/microsoft-working-on-defender-patch-for-shieldbreak-zero-day/


Comments