


ある脅威アクターが、認証情報を悪用してアクセス権を取得した後、複数のフォーチュン500企業のMicrosoft Azureインフラから盗まれたとされる従業員データベースを販売している。
7月31日以降、「TheHatman」という別名を使用する人物による複数の投稿で、マクドナルド、ギャップ社、ボーダフォン、タタ・コンサルタンシー・サービシズ、HCLテクノロジーズ、インターコンチネンタル・ホテルズ(IHG)、キンドリルといった大手企業のデータダンプが宣伝された。
この脅威アクターは、合計364万件のデータレコードを保有していると主張しており、日曜日に投稿された最新の侵害事例には、マクドナルドの従業員レコード170万件が含まれているとされる。
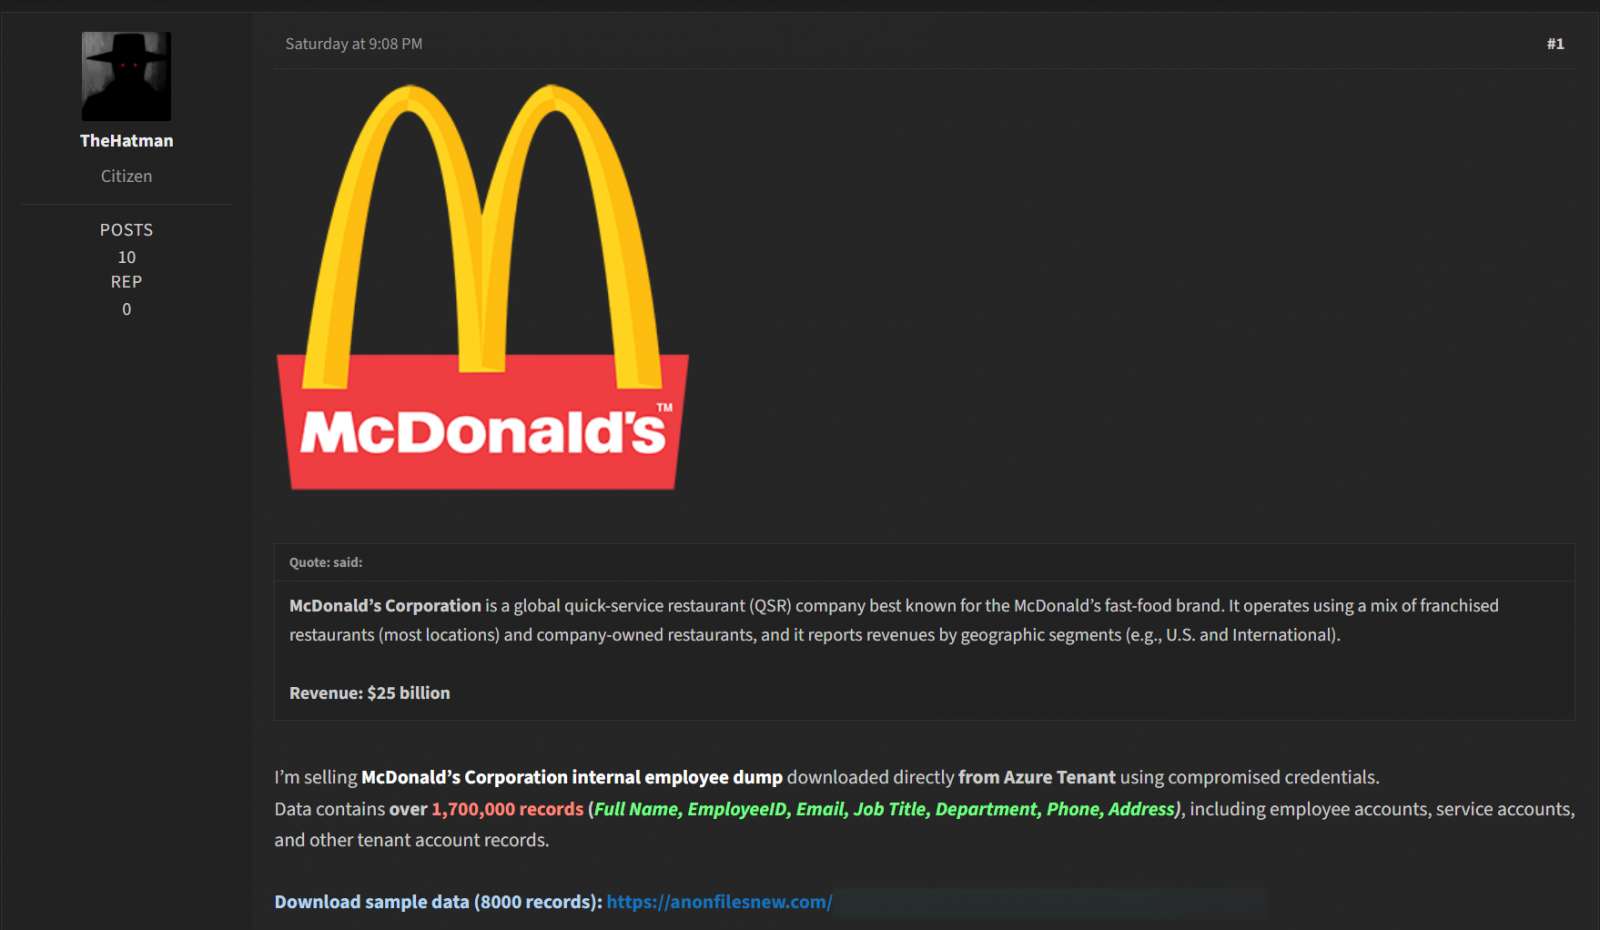
「侵害された認証情報を使用してAzureテナントから直接ダウンロードした、マクドナルド・コーポレーションの社内従業員データのダンプを販売している」と、この脅威アクターは投稿で述べている。
TheHatmanによると、この情報には氏名、社員ID、メールアドレス、役職、電話番号、住所、サービスアカウント、およびその他のテナントアカウント記録が含まれているという。
出典:
宣伝されている2番目に大きなデータダンプは、タタ・コンサルタンシー(TCS)から盗まれたものとされる。「侵害された認証情報を使用してAzureテナントから直接ダウンロードした」80万件以上の従業員記録を含むAzureのデータダンプであると、このサイバー犯罪者は述べている。
しかし、インド国立証券取引所への通知の中で、タタは、この侵害疑惑について調査を行った結果、「TCSのシステムや顧客環境への侵害を示す信頼できる証拠」は見つからなかったと述べている。
同社は、この情報は少なくとも4年前のものと思われるほか、含まれているのは従業員の基本情報のみであると述べている。
「攻撃者は、攻撃ベクトルとして『パスワードスプレー』と『多要素認証(MFA)の疲労』を利用したと主張している。当社は2年以上にわたり、こうした手法に対する強力な防御策を講じてきた」とタタは述べている。
また同社は、防御体制を見直した結果、依然として有効であることが確認されたと付け加えた。
Gap Inc.の広報担当者は声明の中で、同社は侵害の証拠を一切見つけていないと述べた。さらに、公表されたデータは機密性の高いものではなく、「数年前のものである」としている。
「当社の予備調査によると、問題となっているデータは範囲が限定的で、機密性のないものであり、数年前のものであることが判明しています。特に、当社の企業システムが侵害されたことを示唆する証拠は一切ありません」と、ギャップ社の広報担当者は述べた。
7月31日から8月16日にかけて、TheHatmanは以下の組織に関するデータダンプの販売を申し出ていた:
| 企業名 | 規模 | 種類 | データの種類 |
| マクドナルド | 170万件以上 | Azure社内従業員データダンプ | 氏名、メールアドレス、役職、電話番号、住所 |
| Gap Inc. | 8万件以上 | Azure 社内従業員データの流出 | 氏名、メールアドレス、役職、電話番号、住所 |
| Vodafone | 425,000件以上 | Azure 社内従業員情報の流出 | 氏名、メールアドレス、役職、電話番号、住所 |
| TCS (Tata Consultancy) | 80万件以上 | Azureのデータ流出 | 氏名、メールアドレス、役職、電話番号、住所 |
| HCLテクノロジーズ | 250,000件以上 | Azure ダンプ | 氏名、メールアドレス、役職、電話番号、住所 |
| インターコンチネンタル・ホテルズ | 185,000件以上 | Azureからのデータ流出 | 氏名、メールアドレス、役職、電話番号、住所 |
| ウィンダム・ホテルズ | 9,000件以上 | Azure/Entraのダンプ | 氏名、メールアドレス、役職、電話番号、住所 |
| Hexaware | 20,000件以上 | Azure/Entraのダンプ | 氏名、メールアドレス、社員ID、電話番号、住所 |
| Kyndryl.com | 170,000件以上 | Azure/Entraのダンプ | 従業員アカウント、サービスアカウント、およびその他のテナントアカウントのレコード。 |
TheHatmanは、掲載された各データベースについて、購入希望者がデータを検証できるよう、サンプルデータベースも提供しました。
サイバー犯罪インテリジェンス企業のHudson Rockはこのリークデータを分析し、そこに「企業のディレクトリ属性の基本情報」が含まれており、「アクティブなドメインやテナント固有の.onmicrosoft.com構造」を含むフィールドからなる明確なデータ構造が確認されたと報告しています。
同サイバーセキュリティ企業によると、ダンプにはサービスアカウントやグローバル管理者の名前も含まれており、これらはソーシャルエンジニアリングやスピアフィッシング攻撃を容易にする可能性がある。
Hudson Rockはデータの真正性について高い確信を持っているものの、アクセス経路やデータ流出の手法については依然として不明である。当メディアは、データの真正性を独自に確認できていない。
本メディアは、この潜在的な情報漏洩について該当企業に問い合わせたが、本記事の公開時点ではコメントは得られていない。
出典:https://www.bleepingcomputer.com/news/security/hacker-claims-36-million-azure-account-records-stolen-from-major-companies/


Comments